
WordPress heeft vandaag patches uitgebracht om een nieuwe reeks kwetsbaarheden in de kernsoftware op te lossen. Eén daarvan zou ervoor kunnen zorgen dat een zelfgemaakte weblink, geopend door een ingelogde beheerder, een thema kan installeren vanuit de officiële WordPress.org-directory zonder dat iemand op Installeren klikt.
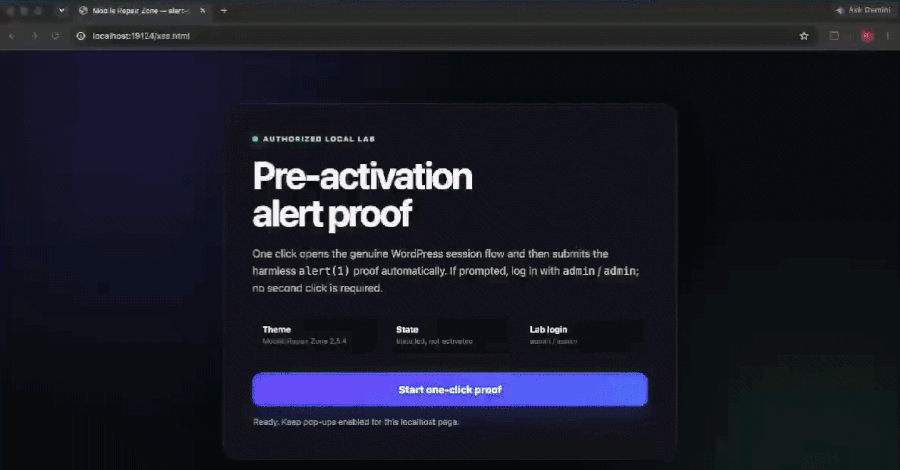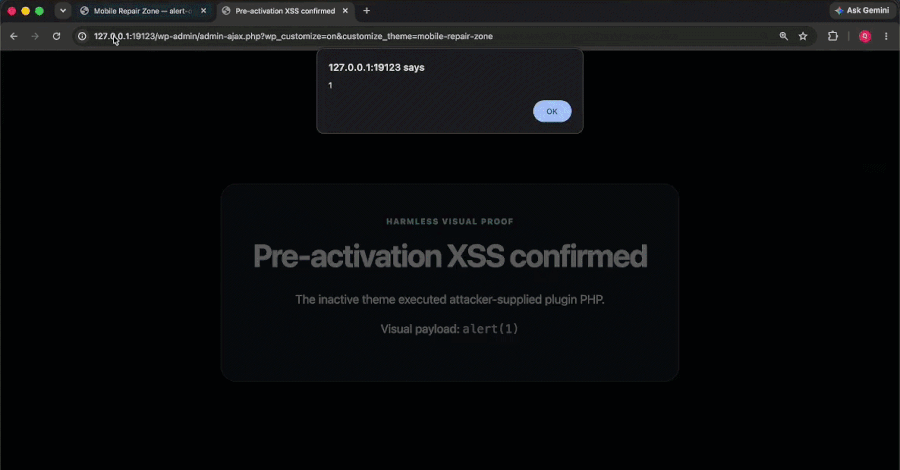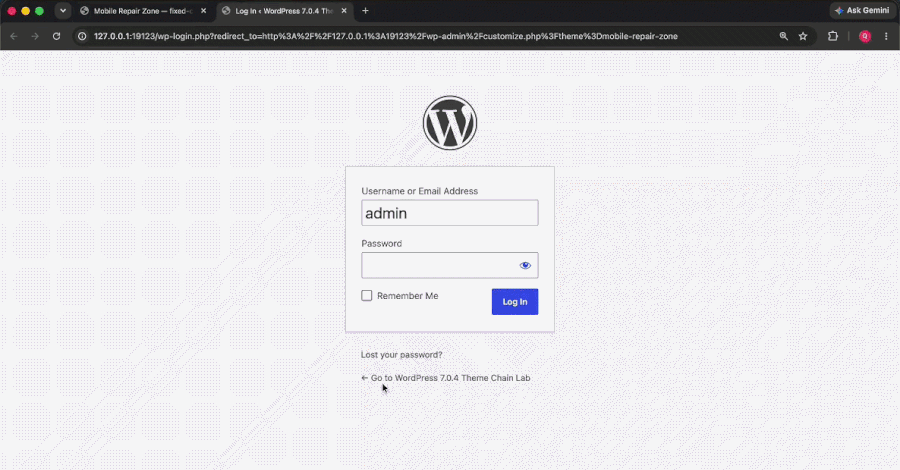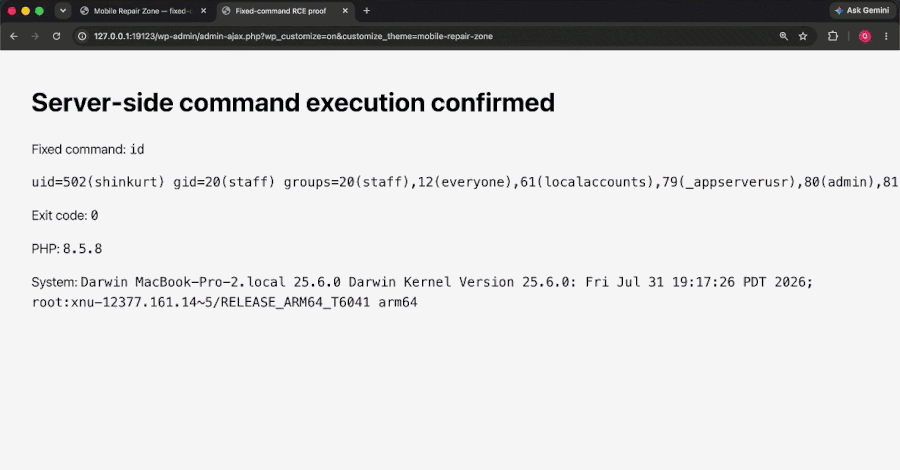
Het beveiligingsbedrijf pwn.ai, wiens onderzoekers de fout rapporteerden, noemt de aanvalsketen Klik2Shell. Op zichzelf installeert de fout alleen een echt thema dat de aanvaller kiest, maar het beveiligingsonderzoeksteam heeft aangetoond dat het kan worden gecombineerd met een afzonderlijke zwakte in een thema om de eigen code van de aanvaller op de server uit te voeren.
De oplossing werd op 17 september uitgebracht in WordPress 7.1.1. Omdat dit een beveiligingsrelease is, adviseert WordPress meteen te updaten. Er zijn geen tekenen dat de fout bij echte aanvallen is gebruikt.
Het geïnstalleerde thema blijft uitgeschakeld, dus het uiterlijk van de site verandert niet en er lijkt niets mis mee. Voor het uitvoeren van code was een tweede, afzonderlijke fout nodig in het thema dat was geïnstalleerd. Zoals pwn.ai alleen al over de kernbug schreef: “De kernbug accepteert op zichzelf geen willekeurig thema-ZIP.”
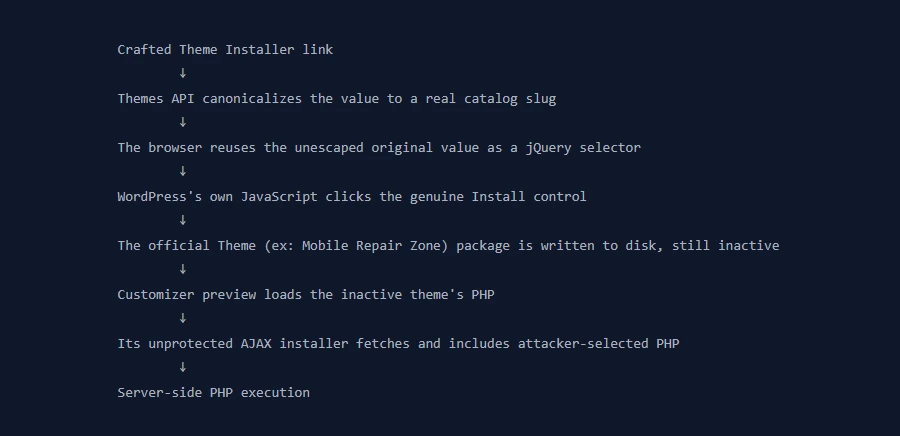
De fout werkt omdat twee delen van WordPress dezelfde link anders lezen. De WordPress.org-directory behandelt de waarde in de link als een gewone themanaam en retourneert een echt thema, maar de browser van de beheerder gebruikt de originele tekst, interpunctie en al, in code die bedoeld is om een item op de pagina te selecteren. Tekens die de aanvaller aan de link toevoegt, sturen die code naar de knop Installeren, en het eigen script van WordPress klikt erop.
Omdat de beheerder al is ingelogd, levert zijn sessie de toestemming en het beveiligingstoken dat de installatie nodig heeft, zodat de aanvaller geen van beide levert.
Een geïnstalleerd thema is niet altijd inactief. Wanneer WordPress een preview bouwt in zijn aanpassingstool, kan het de PHP-code van een thema laden zelfs voordat het thema is ingeschakeld.
Het thema dat pwn.ai gebruikte, Mobile Repair Zone, had een tweede fout: een achtergrondhandler die een webadres uit het verzoek ophaalde, een pakket downloadde en de code ervan uitvoerde, zonder de toestemming van de bezoeker of een beveiligingstoken te controleren. Deze handler, vastgeketend na de gedwongen installatie, voerde de code van de aanvaller uit op de server.
De onderzoekers beoordeelden de fout bij de gedwongen installatie op zichzelf als zeer ernstig, met een CVSS-score van 7,1, en de volledige keten tot code-uitvoering als kritiek, namelijk 9,6. WordPress heeft zelf geen ernstbeoordeling gepubliceerd en in de release werd het probleem als volgt beschreven: “Speciaal vervaardigde URL’s kunnen automatisch een inactief thema van WordPress.org installeren en bekijken.” Er is nog geen CVE-identifier toegewezen, hoewel pwn.ai zegt dat WordPress van plan is er een toe te voegen.
WordPress repareerde de fout in 7.1.1, onderdeel van een beveiligingsrelease waarvan de oplossingen ondersteunde branches terug naar 4.7 bereiken. De aantekeningen bevestigen deze fout vanaf versie 6.0 tot en met de releases vlak voor de oplossing. Site-eigenaren moeten 7.1.1 installeren, of de overeenkomende update voor welke branch ze ook draaien, en sites die zijn ingesteld om automatisch te updaten, zullen deze zelf ontvangen.
Als je niet meteen kunt updaten, houd er dan rekening mee dat noch WordPress, noch pwn.ai een aparte oplossing biedt, en dat de aanval nog steeds een ingelogde beheerder nodig heeft om de link van de aanvaller te openen. Het updaten van de WordPress-kern sluit de gedemonstreerde aanval af, ongeacht welk thema een site gebruikt.
Click2Shell is niet de eerste kernfout van het bedrijf in WordPress van de afgelopen weken. In augustus repareerde WordPress een soortgelijk probleem dat pwn.ai in het inlogscherm aantrof en ook gekoppeld was aan de uitvoering van code, en ook daar beschreef WordPress het risico nauwer dan de onderzoekers deden.
Een andere kernfout in WordPress die in juli werd onthuld, genaamd wp2shell, houdt geen verband met het werk van pwn.ai. Voor deze fout is inloggen en klikken niet nodig, en het Amerikaanse cyberbeveiligingsagentschap CISA heeft aangegeven dat er misbruik van wordt gemaakt bij echte aanvallen, wat Click2Shell niet is gebeurd.
