
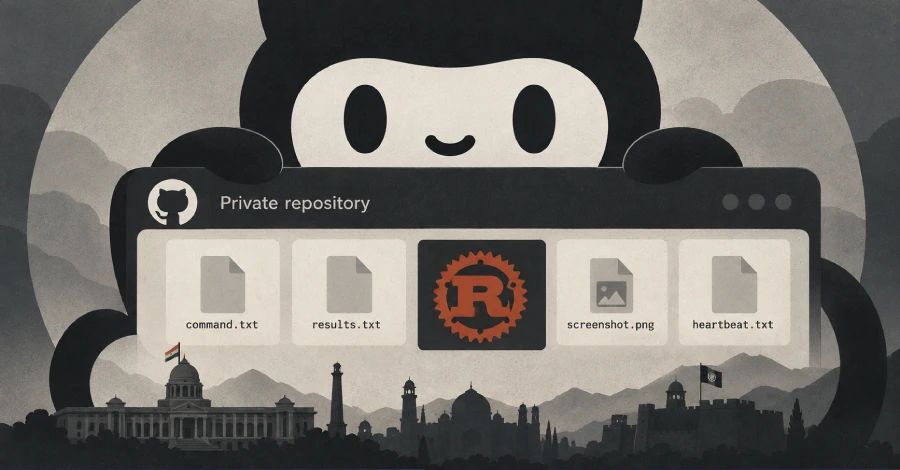
De op Pakistan gerichte dreigingsgroep die wordt gevolgd als Transparent Tribe (ook bekend als APT36 en Earth Karkaddan) wordt toegeschreven aan een nieuwe reeks cyberaanvallen gericht op regerings- en defensie-entiteiten in India en Afghanistan.
Volgens Zscaler ThreatLabz maken de aanvallen gebruik van voorheen ongedocumenteerde tools genaamd RUSTYSHADE, RUSTYMOVE, PSNATCH en BASHNATCH. De activiteit heeft de codenaam gekregen Operatie RapidRust.
“APT36 heeft een hoog operationeel tempo gehandhaafd en hun tactieken, technieken en procedures (TTP’s) bijgewerkt bij voortdurende aanvallen op regerings- en defensieorganisaties in India en Afghanistan”, zegt Sudeep Singh, senior manager van APT Research bij Zscaler ThreatLabz, in een technisch rapport dat deze week is gepubliceerd.
De ontdekking komt iets meer dan een maand nadat Acronis Threat Research Unit (TRU) de langlopende aanhoudende dreigingsgroep aan een andere campagne had gekoppeld, gericht op Afghaanse telecomaanbieders en Zuid-Aziatische organisaties met kritieke infrastructuur, met behulp van een achterdeur genaamd PATCHCORD.
Een opmerkelijk aspect van de campagne is het gebruik door de bedreigingsacteur van privé GitHub-repository’s voor command-and-control (C2) en de registratie van typosquatted-domeinen die zich voordoen als populaire Indiase nieuwsorganisaties zoals The Print en India Today om kwaadaardige PowerShell-scripts en payloads te hosten –
- theprints(.)org, dat The Print nabootst (“theprint(.)in”)
- indiatodays(.)org, dat India Today nabootst (“indiatoday(.)in”)
Van de vier nieuw geïdentificeerde malwarefamilies is er één een achterdeur, een andere een hulpprogramma voor laterale verplaatsing, terwijl de overige twee programma’s zijn voor het stelen van bestanden die zijn ontworpen voor Windows- en Linux-systemen.
RUSTYSHADE is, zoals de naam al aangeeft, een op Rust gebaseerde achterdeur die gebruik maakt van door aanvallers gecontroleerde privé GitHub-opslagplaatsen voor gecodeerde C2-communicatie. Het deelt een zekere mate van functionaliteitoverlap met GITSHELLPAD, een Golang-implantaat dat in september 2025 werd waargenomen in verband met een campagne die bekend staat als Gopher Strike.
Concreet parseert en schrijft de malware bepaalde bestanden in de privé GitHub-repository voor bidirectionele communicatie met behulp van de GitHub REST API. De namen van de bestanden staan hieronder –
- command.txt, voor het opslaan van gecodeerde C2-opdrachten
- results.txt, voor het opslaan van gecodeerde opdrachtuitvoer
- info.txt, om systeemverkenningsgegevens op te slaan
- heartbeat.txt, voor keepalive beaconing om actieve infectie te bevestigen
- screenshot.png, voor gecodeerde desktopscreenshot
- webcam_photo.jpg, voor gecodeerde webcamopname
- download.bin, voor gecodeerde geëxfiltreerde bestandsinhoud
Met de opdrachten kan RUSTYSHADE schermafbeeldingen maken, een webcamfoto maken, bestandsbewerkingen uitvoeren en opdrachten op de achtergrond uitvoeren.
Als onderdeel van post-compromisactiviteiten is waargenomen dat de bedreigingsacteur een bestandsdief ophaalt van een door de aanvaller bestuurde GitHub-sist die in twee varianten beschikbaar is voor zowel Windows- als Linux-omgevingen:
- PSNATCH, een PowerShell-stealer die vooraf geconfigureerde mappen recursief scant op Microsoft Office-documenten, afbeeldingen, archieven, media, uitvoerbare bestanden, scripts en databases die in de afgelopen drie maanden zijn gewijzigd en deze exfiltreert naar een privéopslagplaats die naar de geïnfecteerde machine is vernoemd. De bestandsverzameling is beperkt tot 1 GB per bestand en 5 GB per uitvoering.
- BASHNATCH, een bash-script vergelijkbaar met PSNATCH dat zich richt op Linux-systemen
Misschien wel de meest interessante van allemaal is RUSTYMOVE, een lichtgewicht 64-bit Windows USB-propagatietool ontwikkeld in Rust. De belangrijkste verantwoordelijkheid is het voortdurend controleren op externe verwijderbare media met behulp van een PowerShell-script en het kopiëren van twee vooraf geënsceneerde kwaadaardige bestanden naar de hoofdmap van elke gedetecteerde externe schijf –
- DriverInstaller.zip, dat RUSTYSHADE bevat
- DocScanner-11-Aug-2026-5-37pm.pdf.LNK, die vermoedelijk een commando bevat om RUSTYSHADE uit te voeren na extractie
Post-compromisactiviteiten van APT36-operators omvatten systeem-, gebruikers- en netwerkverkenning, gevolgd door de inzet van payloads in de volgende fase. Een aanzienlijk deel van de acties vond plaats tussen 20 augustus en 1 september 2026, waarbij de C2-commando’s alleen tussen 04.00 en 11.00 uur UTC en alleen op weekdagen werden uitgegeven.
“Deze campagne toont aan dat APT36 zich blijft richten op regerings- en defensie-entiteiten in India en Afghanistan, terwijl het een hoog operationeel tempo handhaaft en de TTP’s evolueren”, aldus Singh.
