
Door een kritieke kwetsbaarheid in het beveiligingsbeheer en de logservers van Check Point kan een aanvaller zonder inloggegevens code als root uitvoeren op die servers via het netwerk.
De Security Management Server is het systeem dat het firewallbeleid en de beheerderstoegang regelt. Check Point heeft een oplossing vrijgegeven via zijn LivePatch-updatekanaal en zegt geen aanwijzingen te hebben dat er misbruik is gemaakt van de fout.
Check Point vertelde The Hacker News dat het kwetsbare pad alleen via de Trusted Clients-instelling loopt, die bepaalt welke hosts via SmartConsole verbinding mogen maken met de beheerserver.
De fout, bijgehouden als CVE-2026-91843 en beoordeeld met een 9,8 uit 10 op de CVSS-schaal door Check Point, is een stack-overflow in het inlogproces, dat verzoeken afhandelt voordat een gebruiker wordt geverifieerd. Internetscanbedrijf Censys zei dat de overflow wordt veroorzaakt door een inlogverzoek met een zeer lange gebruikersnaam.
Check Point zei in een bericht op zijn CheckMates-community op 16 september 2026 dat klanten met automatische updates al beschermd zijn en dat alle anderen de LivePatch-fix moeten toepassen die wordt beschreven in advies sk1000155. Het spoorde klanten aan om onmiddellijk actie te ondernemen vanwege de ernst en de potentiële impact van de fout.
“Op dit moment zijn er geen aanwijzingen dat deze kwetsbaarheid in het wild is uitgebuit”, aldus de mededeling. De Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) heeft de uitbuiting op 17 september als ‘geen’ aangemerkt in haar beoordeling die bij het CVE-record is gevoegd.
De fout stond niet in de Known Exploited Vulnerabilities-catalogus van CISA vanaf de release van de catalogus op 16 september, die The Hacker News op 17 september controleerde. Censys zei dat er op 16 september geen openbare proof-of-concept-exploit bestond. Aviv Abramovitsjvice-president productmanagement voor netwerkbeveiliging bij Check Point, vertelde The Hacker News dat het bedrijf geen meldingen van uitbuiting had ontvangen.
Betrokken versies
Het CVE-record van Check Point vermeldt de volgende takken die worden beïnvloed door Jumbo Hotfix Take, het genummerde niveau van het updatepakket dat de fixes voor een release verzamelt.
Een server op een vermelde branch bij de vermelde Take of een oudere server wordt getroffen.
- R82.10 met Jumbo Hotfix Take 44 of lager
- R82 met Jumbo Hotfix Neem 126 of lager
- R81,20 met Jumbo Hotfix Neem 166 of lager
- R81.10 met Jumbo Hotfix Neem 190 of lager, en R81, R80.40, R80.30, R80.20, R80.10 en R80, waarvoor allemaal het einde van de ondersteuning geldt
Het record vermeldt geen R82,20, maar Abramovich zei dat R82,20 ook kwetsbaar is. Censys zei in zijn advies dat elke R82.20-build wordt beïnvloed en dat nog geen Jumbo Hotfix die tak beschermt.
Stand-alone implementaties, waarbij het beheer en de gateway op één systeem worden uitgevoerd, logservers en multi-domeinservers zijn ook kwetsbaar, aldus Abramovich. Een waarschuwing van NHS England Digital, onder vermelding van sk1000155, zegt dat de gehoste Smart-1 Cloud-service niet wordt beïnvloed omdat de oplossing daar al aanwezig is.
Het CVE-record markeert R81.10 en de oudere branches als einde van de ondersteuning. Check Point heeft een oplossing klaar voor versies die niet meer worden ondersteund, zei Abramovich, en klanten die deze nodig hebben, moeten een ticket indienen bij Check Point-ondersteuning.
Wat beheerders moeten doen
- Pas de LivePatch-fix, beschreven in sk1000155, toe op elke Security Management Server en Log Server.
- Als automatische updates zijn ingeschakeld, bevestig dan dat de oplossing is geïnstalleerd in plaats van ervan uit te gaan. De opdracht cplp list laat zien welke LivePatches zijn geïnstalleerd en wat hun status is.
- Ongeacht of de oplossing wel of niet is geïnstalleerd, controleer of de beheertoegang van Trusted Clients beperkt is tot bekende, vertrouwde hosts en niet is ingesteld op een IP-adres, en stel de beheertoegang niet rechtstreeks bloot aan internet.
“Automatische updates” betekent de instelling beschreven in sk175504, volgens de verhardingsgids van Check Point. Het is het selectievakje in SmartConsole, onder Global Properties en Data Access Control, met het label “Software Blade Contracts, beveiligingsupdates en andere belangrijke gegevens (sterk aanbevolen) automatisch downloaden en installeren”, gevolgd door de installatie van het Access Control-beleid. LivePatch is het kanaal dat Check Point gebruikt om dringende beveiligingsoplossingen naar systemen te sturen waarop die optie is ingeschakeld.
Levering is niet altijd direct. Toen Check Point vorige week oplossingen aandroeg voor twee gebreken in VPN-certificaten, schreven verschillende klanten in de gemeenschap dat het automatische pakket hun systemen niet had bereikt op de dag van de aankondiging, en een beheerder van de Check Point-gemeenschap antwoordde dat het vermoedelijk in fasen werd uitgerold in plaats van voor iedereen tegelijk. Klanten ontdekten ook dat de downloadlinks in deze adviezen pas verschenen nadat ze zich hadden aangemeld bij het Gebruikerscentrum.
De Trusted Clients-instelling staat in SmartConsole onder Beheer & Instellingen, Machtigingen & Beheerders, Vertrouwde Clients, volgens de hardeninggids, waarin ook staat dat directe internettoegang tot het beheer moet worden vermeden en dat een VPN vereist is. Het kwetsbare pad loopt “alleen via vertrouwde clients”, zei Abramovich, en Check Point raadt klanten aan om te verifiëren dat de instelling niet op een IP-adres is ingesteld, maar op vertrouwde hosts.
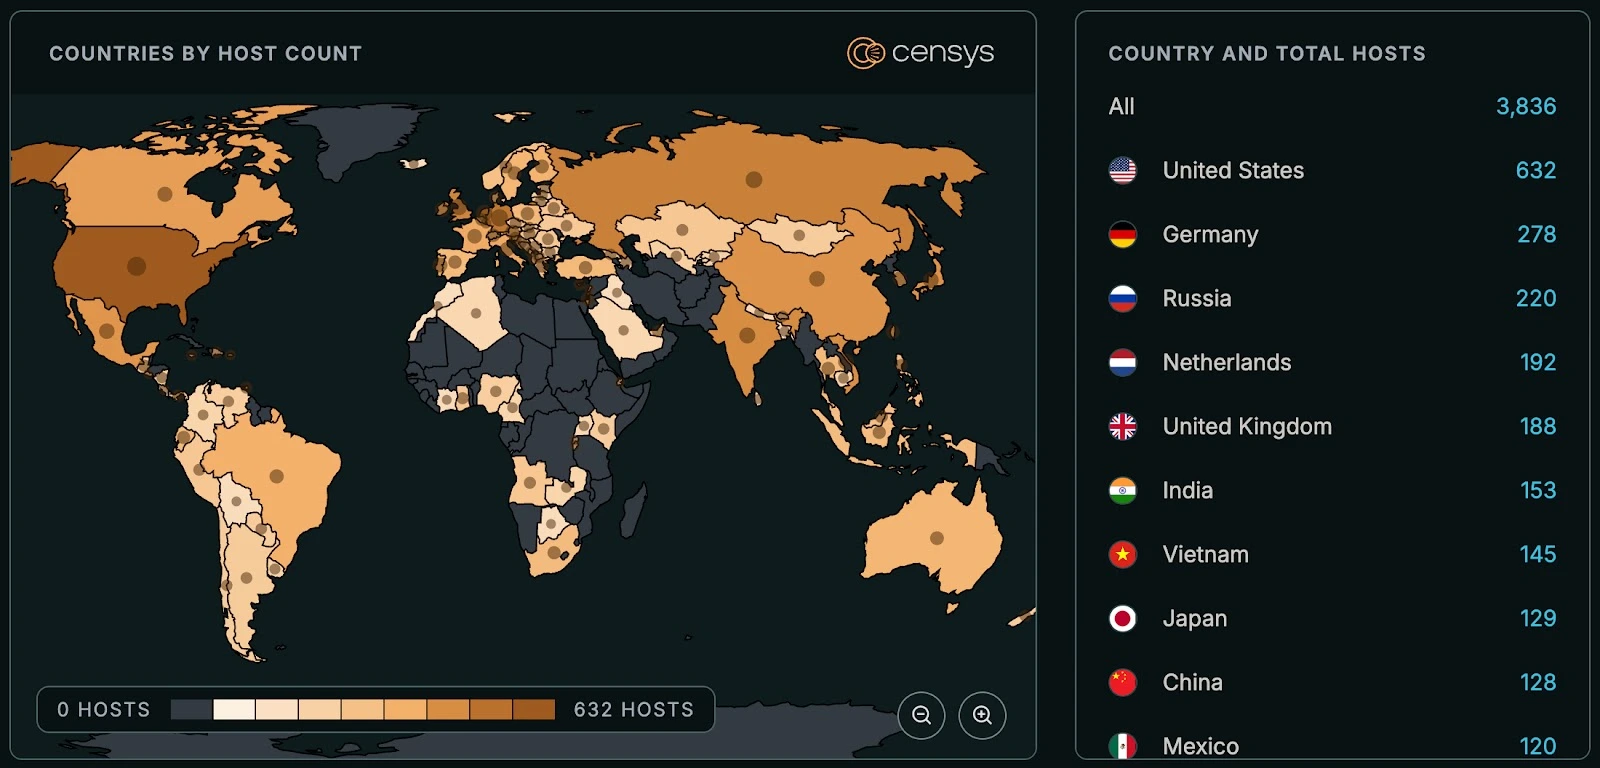
Censys zei dat het wereldwijd 3.836 hosts observeert die de standaardidentiteit hebben die Check Point zijn beheer- en logservers geeft, een methode die het heeft gekozen omdat het build- en hotfix-niveau niet zichtbaar zijn in scangegevens. “Dit cijfer is de totale rolaanwezigheid, en geen bevestigde kwetsbaarheid”, aldus het bedrijf.
Vijfde kritieke managementfout sinds juli
Volgens de CVE-records van Check Point door The Hacker News is CVE-2026-91843 de vijfde kritieke fout sinds 22 juli die een aanvaller kan bereiken op de Security Management Server zonder in te loggen.
De eerste, CVE-2026-16232, een SmartConsole-verificatie-bypass, werd in juli uitgebuit. Lotem Finkelstein van Check Point schreef toen dat het “een handvol klanten” in één configuratie trof, “wanneer het management rechtstreeks wordt blootgesteld aan internet zonder IP-beperkingen.” De eerste risicobeperkingsstap was destijds de stap die nu wordt aanbevolen: beperk vertrouwde clients tot vertrouwde adressen.
CISA heeft dezelfde dag CVE-2026-16232 toegevoegd aan de catalogus met bekende uitgebuite kwetsbaarheden. Een tweede managementbypass die die dag werd bekendgemaakt, CVE-2026-62144, werd niet als misbruik gerapporteerd.
Er volgden er nog twee: CVE-2026-18574, een authenticatie-bypass die opdrachtuitvoering op de beheerserver mogelijk zou kunnen maken, op 3 augustus, en CVE-2026-85103, een heap overflow in de decodering van VPN-certificaten die ook Quantum Security Management bereikt, op 9 september. Check Point zei dat het beide intern had gevonden en geen indicatie had van uitbuiting.
Wie CVE-2026-91843 heeft gevonden, is niet bekendgemaakt en Check Point is in haar antwoord niet op die vraag ingegaan.
Update: Dit artikel is bijgewerkt op 18 september 2026, waarbij reacties van Check Point bevestigen dat R82.20, zelfstandige implementaties, logservers en multi-domeinservers kwetsbaar zijn, dat het kwetsbare pad alleen via de instelling Trusted Clients loopt en dat er een oplossing voor versies die niet meer worden ondersteund beschikbaar is via Check Point-ondersteuning.
