
Dankzij twee aan elkaar gekoppelde MikroTik RouterOS SSH-kwetsbaarheden kunnen aanvallers de volledige administratieve controle over op internet blootgestelde routers overnemen zonder wachtwoord, SSH-sleutel of voltooide authenticatie.
De keten, die CERT Polska noemt MikroTrickcombineert een SSH-statusmachinefout (CVE-2026-67279) met een argumentinjectiefout in het RouterOS-inlogproces (CVE-2026-86060). Aanvallogboeken dateren van ten minste 2 september, een dag voordat MikroTik patches uitbracht in RouterOS 6.49.21, 7.23.4 en 7.24.2.
Zoals eerder gemeld waarschuwde CERT Polska op 5 september dat aanvallers RouterOS-fouten gebruikten om de controle over apparaten over te nemen waarvan de SSH-service bereikbaar was vanaf openbare netwerken.
Die waarschuwing bevestigde de uitbuiting en drong aan op onmiddellijke patching, maar identificeerde niet welke twee fouten de keten vormden en legde niet uit hoe ze samenkwamen. Deze nieuwste analyse biedt beide.
Hoe de keten werkt
SSH vereist drie stappen: het brengt een gecodeerde verbinding tot stand, authenticeert de gebruiker en laat de client pas daarna een sessie openen en opdrachten uitvoeren. De server verzendt een specifiek bericht (SSH_MSG_USERAUTH_SUCCESS) om te bevestigen dat de authenticatie is geslaagd.
CVE-2026-67279 verbreekt deze reeks. Als een client tijdens de authenticatiestap een heronderhandeling van de SSH-sleutel start, gaat het kwetsbare RouterOS rechtstreeks naar de opdrachtfase wanneer de heronderhandeling is voltooid, zonder ooit de identiteit van de gebruiker te bevestigen.
De fout creëert op zichzelf geen geauthenticeerde sessie en verleent geen rechten, maar zorgt ervoor dat een niet-geauthenticeerde client een stadium kan bereiken waarin een voltooide login vereist is.
CVE-2026-86060 verandert die toegang in volledige administratieve controle. RouterOS start een inlogprogramma (/nova/bin/login) dat de gebruikersnaam en een privilegeniveau van de SSH-daemon ontvangt als opdrachtregelargumenten, zonder eerst de gebruikersnaam te controleren. Een waarde die begint met een koppelteken wordt behandeld als een programmaoptie en niet als een naam.
De aanvaller stuurt -2 als gebruikersnaam. Het inlogprogramma beschouwt dit als een instructie om zijn identiteit en privilegeniveau te lezen uit bestandsdescriptor 2, die verwijst naar de terminal die door de SSH-sessie is gemaakt.
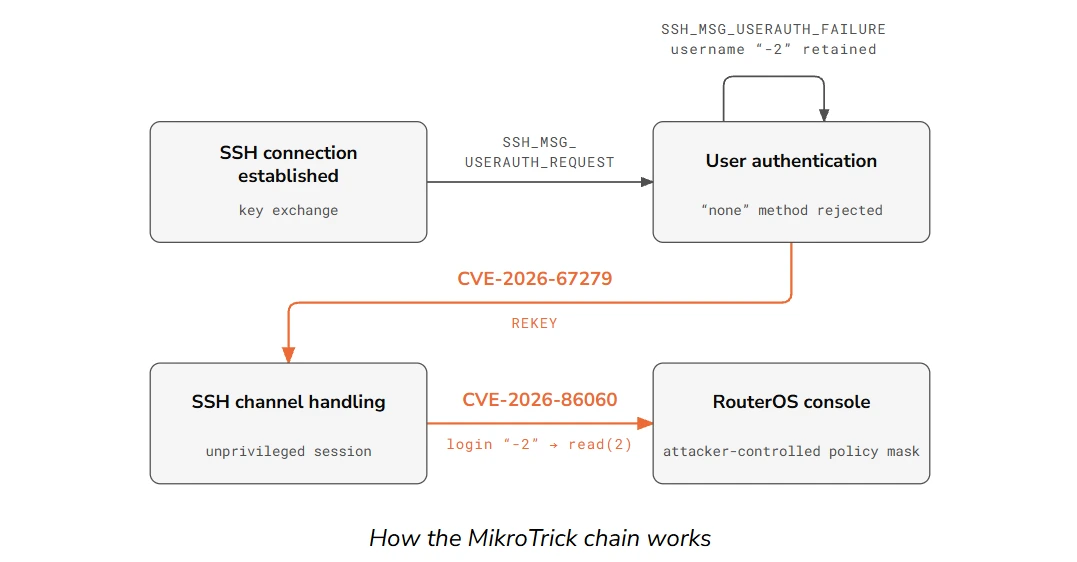
Via het SSH-kanaal heeft de aanvaller al een gekozen gebruikersnaam en de privilegewaarde geschreven voor volledige beheerderstoegang tot die terminal. Het inlogprogramma accepteert beide en opent een volledig bevoorrechte console.
Bewijs van exploitatie vóór de patch
De keten laat een onderscheidend spoor achter in apparaatlogboeken: een mislukte inlogpoging voor gebruiker -2. CERT Polska zegt dat logs die overeenkomen met dit patroon al op 2 september op het MikroTik-forum verschenen, een dag voordat de patches beschikbaar kwamen, en het team gelooft dat de keten werd uitgebuit voordat MikroTik de oplossingen uitbracht.
Een diagnostisch rapport op het MikroTik-forum toont de aanvalsvolgorde op één apparaat: geweigerde authenticatie voor -2, een gedwongen heronderhandeling, een sprong naar de kanaalfase en een exec-verzoek dat probeert een gebruiker aan te maken met de naam ops met volledige rechten. Het SSH-proces crashte voordat de opdracht op dat apparaat was voltooid.
Andere rapporten bevestigden dat het ops-account met succes is aangemaakt op de getroffen apparaten. Bij sommige incidenten ontdekte CERT Polska dat er diagnostische bestanden werden gemaakt, gevolgd door gegevensoverdracht naar het IP-adres van een aanvaller, wat er sterk op duidde dat configuratiegegevens naar de infrastructuur van de aanvaller waren gekopieerd.
De MikroTrick-ketting is CVE-2026-67279 gecombineerd met CVE-2026-86060. Sommige publicaties hebben ten onrechte een derde fout opgenomen, CVE-2026-67276, die volgens CERT Polska een afzonderlijke SSH-kwetsbaarheid is waarmee een aanvaller een RSA-sleutel kan vervalsen om in te loggen als een bestaande gebruiker. Deze fout vereist kennis van de accountnaam en de publieke sleutel ervan, en geeft alleen toegang tot dat account.
CISA heeft op 10 september CVE-2026-86060 toegevoegd aan de catalogus met bekende uitgebuite kwetsbaarheden, waarmee onafhankelijk de actieve exploitatie van de argumentinjectiefout wordt bevestigd.
De keten vereist dat SSH bereikbaar is voor de aanvaller. MikroTik zegt dat de standaard thuisconfiguratie SSH niet blootstelt aan internet, maar beheerders die hun firewallregels hebben gewijzigd of apparaten via SSH beheren vanaf niet-vertrouwde netwerken lopen een groter risico.
Er is geen gezaghebbende telling van gecompromitteerde apparaten gepubliceerd.
Wat te controleren
Patchen voorkomt de aanval, maar verwijdert niet de wijzigingen die een aanvaller vóór de update heeft aangebracht. Na het updaten moeten beheerders de status Gemarkeerd controleren door /system/device-mode/print uit te voeren.
Het Flagged-mechanisme detecteert alleen geselecteerde sporen van compromissen, en de afwezigheid ervan bewijst niet dat het apparaat veilig is, zeggen CERT Polska en MikroTik beiden.
CERT Polska publiceerde deze indicatoren van waargenomen aanvallen:
- Gebruikersnaam: -2 in SSH-inloglogboeken
- Rekening: bewerkingen in de volledige privilegegroep
- IP: 82.192.72.4 (waargenomen bij succesvolle aanvallen)
- IP: 103.102.31.18 (gebruikt bij exploitatiepogingen)
Beheerders moeten ook controleren op onbekende gebruikers, scripts, planningsitems, tunnels, proxy’s, onverwachte .rif-diagnosebestanden of onverklaarde ophaalactiviteiten.
Als een van deze indicatoren aanwezig is, raadt CERT Polska aan om het apparaat te isoleren, de logboeken en configuratie ervan te behouden, het terug te zetten naar de fabrieksinstellingen en het opnieuw op te bouwen vanuit een vertrouwde configuratie.
Alle wachtwoorden, sleutels en andere inloggegevens moeten worden gewijzigd. Een back-up van een besmet apparaat mag niet worden hersteld.
CERT Polska gebruikte AI-modellen, waaronder GPT-5.5-cyber en GPT-5.6-sol via het OpenAI GTAC-programma, naast lokaal gehoste open-weight-modellen om laboratoriumtests en protocolanalyse tijdens het onderzoek te automatiseren. Elke bevinding werd geverifieerd aan de hand van echte RouterOS-systemen.
The Hacker News heeft contact opgenomen met CERT Polska en MikroTik voor commentaar op de technische analyse.
