
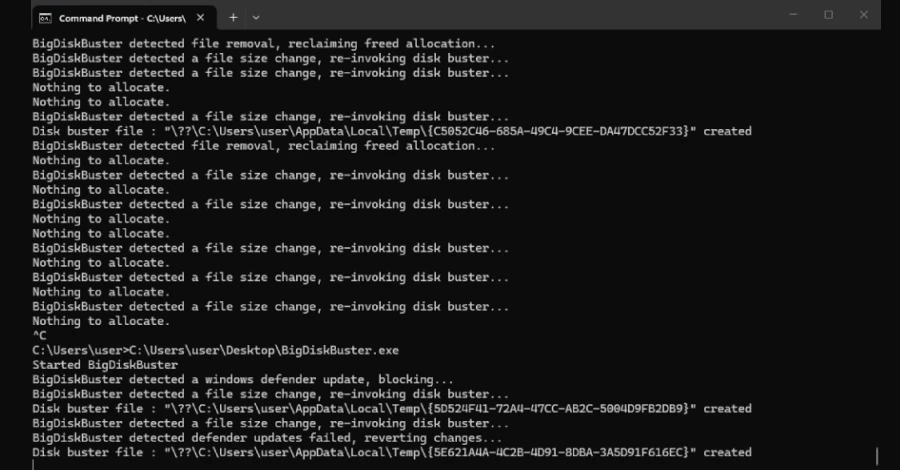
Op 19 september werd op GitHub een zero-day proof-of-concept-tool gepubliceerd die Microsoft Defender ervan weerhoudt platform- en handtekeningupdates te installeren door alle beschikbare schijfruimte te vullen.
Het hulpmiddel, genaamd BigDiskBusterheeft geen patch, geen CVE en geen Microsoft-advies. De auteur, Abdelhamid Naceri, is een voormalig Microsoft-beveiligingsonderzoeker wiens eerdere Defender-exploits bij aanvallen werden gebruikt.
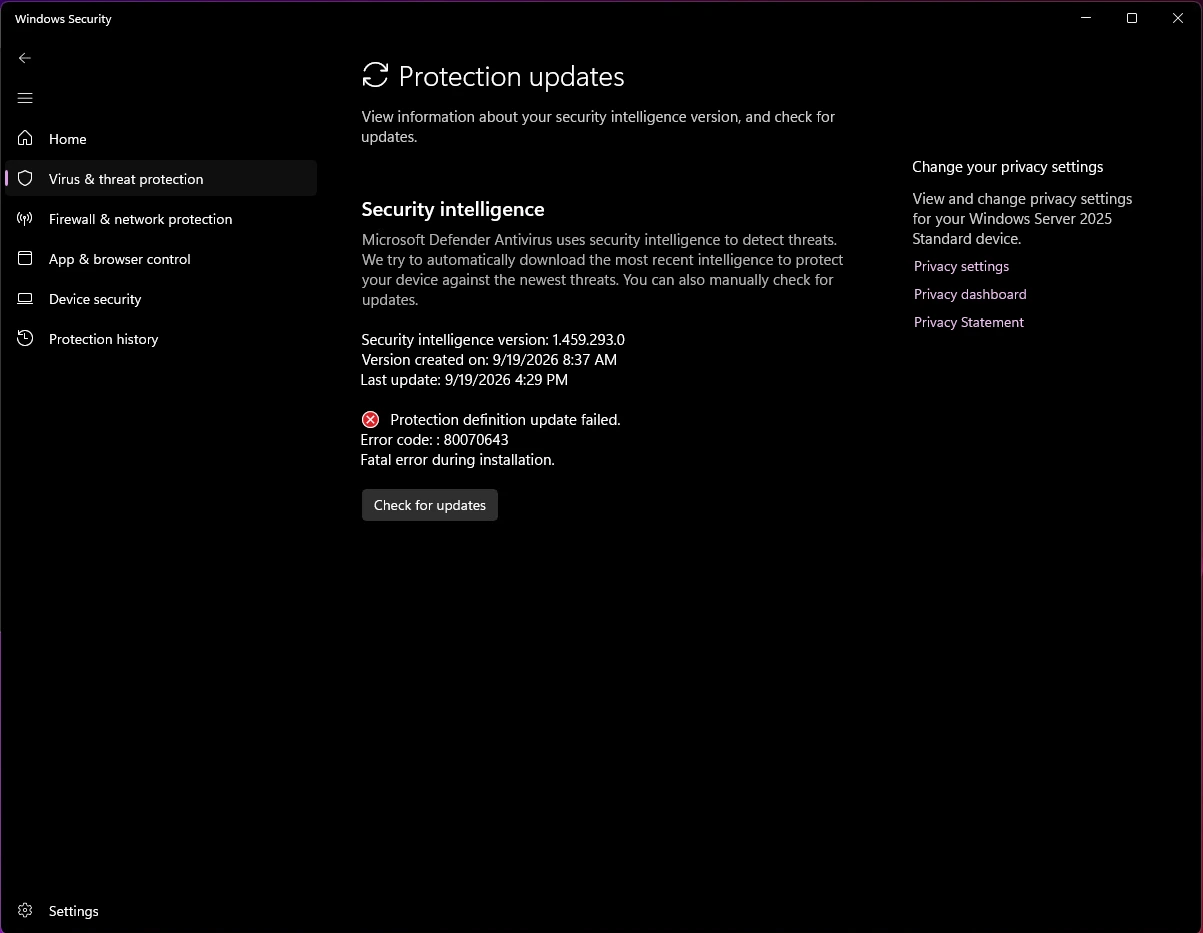
Wanneer updates worden geblokkeerd, blijft Defender actief, maar de detectie-inhoud wordt verouderd. De schermafbeelding van de onderzoeker laat zien dat Defender een generieke Windows-fout retourneert wanneer hij probeert bij te werken, maar of de fout een automatische waarschuwing veroorzaakt, wordt niet alleen uit de proof-of-concept duidelijk.
Naceri zei dat hij in 2024 werd ontslagen uit het Security Response Center van Microsoft en sinds april exploits vrijgeeft zonder met het bedrijf te overleggen.
Zijn eerste drie Defender-tools – BlueHammer, RedSun en UnDefend – werden allemaal uitgebuit bij live inbraken voordat Microsoft ze patchte en CISA ze alle drie toevoegde aan de catalogus met bekende exploited kwetsbaarheden. Sindsdien heeft hij ongeveer maandelijks aanvullende Defender- en Windows-fouten onthuld.
BigDiskBuster let op de C:-schijf op nieuwe mappen onder de updatepaden van Defender. Wanneer Defender een platform- of definitie-update begint te downloaden, maakt de tool een verborgen tijdelijk bestand aan dat zo groot is dat het alle resterende vrije ruimte opvult, en de update mislukt.
Zodra de update mislukt en Defender de staging-map verwijdert, verwijdert de tool het bestand en wacht op de volgende poging. Het opent ook een ingang voor MRT.exe, de Windows Malicious Software Removal Tool, op een manier die ervoor zorgt dat Windows Update deze niet kan vervangen.
Naceri beschrijft de tool als “een beetje buggy en moet wat herschreven worden” en zegt dat het lijkt te werken op alle ondersteunde Windows-versies. Geen enkele onafhankelijke onderzoeker heeft het beweerde gedrag bevestigd.
Naceri noemt BigDiskBuster “vergelijkbaar met Verdedig niet“, een denial-of-service-fout in de Defender die hij in april onthulde en die definitie-updates via een andere methode blokkeerde. Microsoft heeft deze in mei gepatcht als CVE-2026-45498 in Antimalware Platform versie 4.18.26040.7.
De twee tools werken anders. UnDefend gebruikte ongecontroleerd bronnenverbruik, terwijl BigDiskBuster de schijf vult, zodat de updatemappen van Defender niet kunnen groeien. Of de patch van mei ook deze nieuwe techniek dekt, is niet vastgesteld, en het andere mechanisme doet vermoeden dat dit niet het geval is.
Wat verdedigers moeten doen
Er bestaat geen patch of oplossing van een leverancier voor BigDiskBuster.
Beheerders kunnen controleren of de handtekeningen en platformversie van Defender actueel zijn via Windows-beveiliging onder Virus- en bedreigingsbeveiliging, vervolgens Beveiligingsupdates en vervolgens Controleren op updates. In PowerShell toont Get-MpComputerStatus de huidige versies in de velden AMEngineVersion en AMProductVersion.
Controle op herhaalde mislukte updates van Defender, aanhoudend weinig schijfruimte op het systeemvolume en grote verborgen bestanden in tijdelijke mappen zouden de techniek kunnen helpen detecteren. Het beperken van de uitvoering van onbekende binaire bestanden via WDAC of AppLocker zou de mogelijkheden van een aanvaller om de tool uit te voeren beperken.
