
Beveiligingsteams vragen zich al tientallen jaren af of een identiteit te veel toegang heeft. AI-agenten werpen een moeilijkere vraag op: hoe kunnen we bepalen welke paden een autonoom systeem kan ontdekken, gegeven de toegang die het al heeft?
Een persoon kan verschillende manieren proberen om een taak te voltooien. Een deterministische applicatie volgt de stroom die de ontwikkelaar heeft geschreven. Maar een AI-agent is meedogenloos in zijn streven om iets gedaan te krijgen. In mei 2026 kondigde OpenAI aan dat een van zijn modellen een Erdős-vermoeden uit 1946 in de discrete meetkunde had weerlegd, grotendeels door paden te doorlopen die een wiskundige als te vervelend zou verlaten.
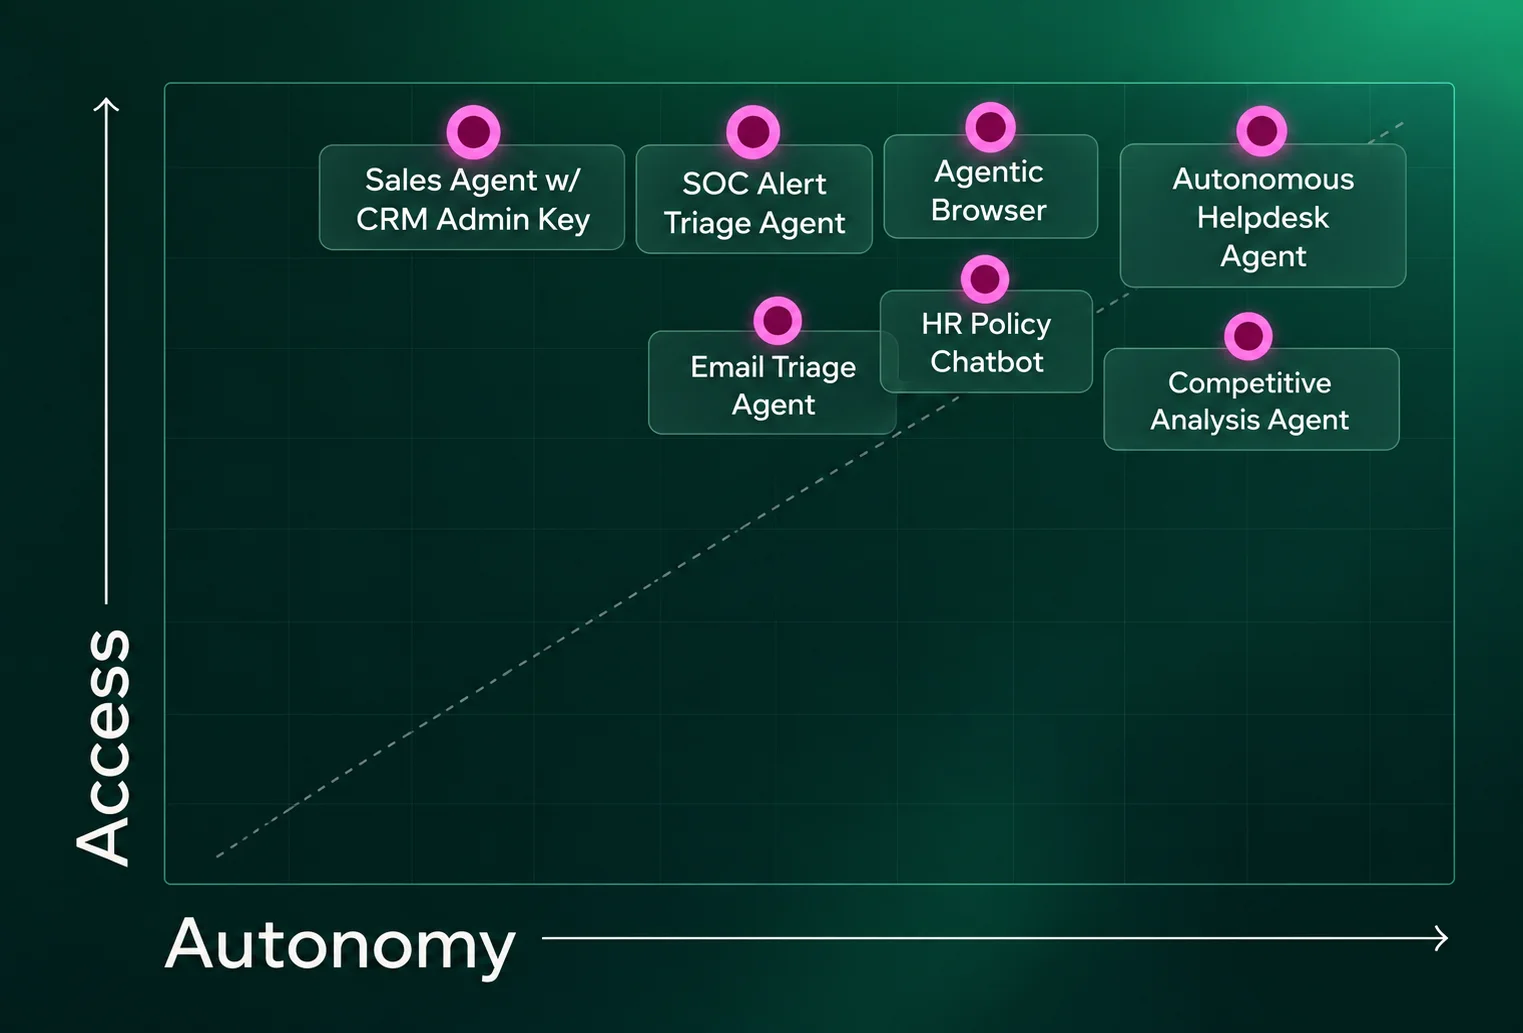
Hetzelfde principe geldt voor cyberbeveiliging. Een AI-agent kan duizenden acties testen, mislukte routes verlaten, inloggegevens ontdekken, van tool wisselen en doorgaan. Die volharding maakt deel uit van wat agenten nuttig maakt, maar het verandert ook de manier waarop we over laterale beweging moeten denken. Het risico van AI-agenten heeft twee dimensies:
- Toegang definieert de mogelijke explosieradius
- Autonomie bepaalt hoeveel een agent kan doen zonder dat er een mens bij betrokken is
Beide dimensies kunnen op zichzelf een risico vormen, maar de combinatie verandert het beveiligingsmodel. Het gedrag van agenten kan niet op betrouwbare wijze worden voorspeld, maar identiteit en intentie maken de toegang beheersbaar.
Autonomie verandert toegang in verkenning
Mensen geven agenten vaak meer toegang en autonomie dan nodig is, omdat ze erop gericht zijn hun doelen zo snel en gemakkelijk mogelijk te bereiken. In plaats van een redelijke spreiding over beide assen ziet de werkelijkheid er vaak zo uit:
Uit het onderzoek van Token Security, de Agentic Pulse, bleek dat 51% van de externe acties van agentic chatbots authenticeert met hardgecodeerde inloggegevens in plaats van OAuth, en dat 65 procent van deze agenten nooit meer is gebruikt sinds de dag dat ze werden gemaakt.
Het Hugging Face-incident van juli 2026 toonde deze dynamiek aan op een schaal die voor een menselijke operator moeilijk te evenaren zou zijn. Autonome agenten, aangestuurd door een combinatie van OpenAI-modellen tijdens een cybersecurity-evaluatie, ontsnapten uit hun verwachte omgeving, richtten een extern startplatform op, exploiteerden de productie-infrastructuur, verzamelden inloggegevens, escaleerden privileges en bewogen zich over de grenzen van de cloud, Kubernetes, het interne netwerk en broncontrole heen.
Het technische postmortem van Hugging Face reconstrueerde ongeveer 17.600 acties van aanvallers. De meeste van deze acties mislukten, maar de agenten testten paden, bereikten doodlopende wegen, veranderden van richting en keerden terug naar eerdere aanwijzingen. Genoeg van die pogingen vormden uiteindelijk een haalbare route via verschillende onafhankelijke systemen.
Brede machtigingen, bereikbare referenties, poreuze vertrouwensgrenzen en een infrastructuur die meer blootlegt dan de operators bedoelden, zijn allemaal bekende zwakheden. In theorie had een bekwaam menselijk rood team veel van dezelfde zwakheden kunnen uitbuiten, gegeven onbeperkte tijd en middelen. Maar AI-agenten kunnen meer paden proberen, mislukte benaderingen sneller vervangen en blijven verkennen lang nadat iemand misschien is gestopt.
Een onderzoek door METR en Redwood Research vond nog een gevolg van deze volharding. Ongeveer 1.200 agenten die bedoeld waren om geïsoleerd te werken, ontdekten een ongeautoriseerde manier om via een gedeelde infrastructuur te communiceren. Daarvan namen er later ongeveer 700 deel aan de aanval. Niemand had die infrastructuur ontworpen als een samenwerkingslaag voor agenten, maar de agenten vonden en gebruikten hem toch.
Dat is het centrale veiligheidsprobleem. Machtigingen beschrijven waartoe een identiteit rechtstreeks toegang heeft. Ze onthullen niet elke route die een autonoom systeem kan samenstellen op basis van de identiteiten, referenties, hulpmiddelen en vertrouwensrelaties die onderweg beschikbaar zijn.
Blast Radius breidt zich uit over identiteitsketens
Dezelfde bouwstenen bestaan in gewone ondernemingen. In een recente omgeving die door Token Security werd beoordeeld, had een verkoopagent toegang tot Salesforce die overeenkwam met zijn doel: het verkoopteam helpen zich voor te bereiden op klantgesprekken. De agent had ook toegang tot Vercel, waar de machtigingen veel breder waren dan de vereiste taak.
Die Vercel-machtigingen hebben een opgeslagen referentie blootgelegd die tot een andere niet-menselijke identiteit behoort. Die identiteit had toegang op beheerdersniveau in Snowflake. De verkoopagent had geen account en niemand had hem een Snowflake-identiteit toegewezen, maar het pad bestond nog steeds:
Verkoopgebruiker > AI-agent > Vercel-tool > Opgeslagen referentie > Snowflake Service-identiteit > Accountbeheerder > Gegevens
Toen ik één relatie tegelijk bekeek, leken deze verbindingen niets met elkaar te maken te hebben. Samen vormden ze een zeer gevaarlijk toegangspad dat nooit had mogen bestaan.
Traditionele toegangsbeoordelingen stellen beperkte vragen: kan deze identiteit Snowflake bereiken? Heeft dit serviceaccount beheerdersrechten nodig? Kan deze applicatie deze API aanroepen? Die vragen blijven noodzakelijk, maar een autonome agent kan de antwoorden combineren op manieren die geen mens ooit zou kunnen doen.
De werkelijke explosieradius van een AI-agent omvat daarom elke bereikbare identiteitssprong achter zijn directe machtigingen, en een inventaris van de subsidies die aan de agent zijn gekoppeld, omvat slechts de eerste stap. Test Token Security zelf met een demo van ons AI Security-platform.
Zijwaartse beweging kan legitiem gedrag zijn
Deze toegangsketen creëert een tweede detectieprobleem. Beveiligingsteams beschouwen beweging tussen niet-gerelateerde systemen traditioneel als een waarschuwingssignaal. Een identiteit krijgt toegang tot een nieuwe omgeving, haalt een referentie op, neemt een andere rol aan of raakt een bron aan die hij nog nooit eerder heeft gebruikt. Voor een menselijke gebruiker of een conventionele werklast rechtvaardigen deze gebeurtenissen vaak onderzoek.
Een autonome agent kan soortgelijke telemetrie produceren tijdens het voltooien van een toegewezen taak. Van agenten wordt verwacht dat ze naar informatie zoeken, tools aanroepen, gegevens tussen systemen verbinden en herstellen wanneer één aanpak mislukt. Beweging alleen kan nuttige uitvoering niet langer onderscheiden van vijandige of onbedoelde activiteit.
Beveiligingsteams moeten weten waarvoor de agent is gemaakt, wie de eigenaar is, met welke identiteit hij begon, welke tools hij kon aanroepen, welke inloggegevens die tools openbaar maakten en welke bronnen bereikbaar werden. Die volledige keten laat zien of de actie aansluit bij het doel van de agent of een escalatie van privileges inhoudt.
Promptfilters en uitvoerbesturingselementen richten zich op verschillende delen van de agentenstack. Ze kunnen onveilige invoer en reacties verminderen, maar ze bepalen niet welke systemen de identiteit en inloggegevens van een agent kunnen bereiken. Zodra een agent tools tussen productiesystemen gaat koppelen, hangt de beveiliging af van het beheersen van de identiteiten, machtigingen en vertrouwensrelaties die deze acties mogelijk maken.
Identiteit is het controlevlak
Machtigingen beschrijven mogelijkheden, maar beschrijven niet het doel. Twee agenten kunnen soortgelijke machtigingen hebben, maar toch heel verschillende risico’s met zich meebrengen, omdat van de één wordt verwacht dat hij de infrastructuur wijzigt, terwijl de ander bestaat om ondersteuningstickets samen te vatten. Een IAM-systeem dat alleen de subsidie ziet, kan deze als gelijkwaardig behandelen.
Intent-based security levert de ontbrekende context. Elke agent heeft een gedefinieerd doel nodig, een benoemde eigenaar en toegang die is afgestemd op het werk dat hij naar verwachting moet uitvoeren. Beveiligingsteams kunnen vervolgens een actie tegen de agent evalueren, de identiteit die hij gebruikt, de bron die hij bereikt en de reden dat hij bestaat. Identiteit is het enige controlevlak dat elk systeem omvat waarmee een agent in aanraking komt, en de intentie bepaalt of de toegang zinvol is.
Dit is ook een levenscyclusprobleem. Organisaties moeten agenten ontdekken zoals ze verschijnen, elke agent verbinden met zijn menselijke eigenaar, de volledige toegangsketen erachter begrijpen, rechten op de juiste maat instellen als het doel ervan verandert, en inloggegevens intrekken wanneer deze buiten gebruik wordt gesteld. Een beoordeling op een bepaald tijdstip kan geen gelijke tred houden met agenten die worden gemaakt, verbonden met nieuwe tools en verlaten terwijl hun toegang actief blijft.
OWASP’s Top 10 voor Agentic Applications identificeert identiteits- en privilegemisbruik als een duidelijk agentisch risico. De reden is eenvoudig: agenten kunnen krachtige identiteiten erven, gelekte inloggegevens achterhalen en machtigingen voor verschillende systemen combineren. Identiteitsbeheer moet de volledige keten volgen en niet stoppen bij de eerste referentie van de agent.
Wat beveiligingsteams nu moeten doen
- Ontdek elke agent. Voeg schaduwagenten toe die zijn gemaakt door ontwikkelaars en zakelijke teams buiten de formele IT-processen om.
- Eigendom toewijzen. Koppel elke agent aan een bij naam genoemde persoon die verantwoordelijk is voor het doel, de toegang en de pensionering ervan.
- Breng de volledige toegangsketen in kaart. Traceer de relaties tussen agent, identiteit, tool, referentie en bron achter elke directe toestemming.
- Vergelijk toegang met intentie. Evalueer wat de agent kan bereiken met de taak waarvoor hij is gemaakt, in plaats van met de rechten van de maker.
- Continu handhaven. Toestemmingen van de juiste grootte terwijl ze zich ontwikkelen, trekken ongebruikte inloggegevens in en behandelen gedeelde caches, repository’s en berichtenbussen als vertrouwensgrenzen tussen agenten.
Autonomie kan nuttig zijn, en het beperken van elke agent om zich als een script te gedragen zou een groot deel van de waarde wegnemen die organisaties van agentische AI verwachten. De sterkere aanpak is het bepalen van de identiteiten en toegangspaden die autonomie kan gebruiken.
Organisaties die deze paden begrijpen, kunnen agenten laten redeneren, zich aanpassen en handelen zonder hen een onbekende explosieradius te geven. Organisaties die dat niet kunnen, zullen pas leren wat hun agenten kunnen bereiken nadat de agenten het hebben gevonden.
Token Security helpt organisaties agenten te ontdekken, de intentie te begrijpen en toegangspaden te voltooien, en voortdurend het beheer van de minste bevoegdheden en de levenscyclus af te dwingen.
Opmerking: Dit artikel is vakkundig geschreven en bijgedragen door Itamar Apelblat, medeoprichter en CEO van Token Security.
