
De bedreigingsacteur bekend als Zijkopiëren Er is waargenomen dat er gebruik wordt gemaakt van spearphishing-lokmiddelen om zich te richten op academische instellingen in India, waardoor hun strategische focus wordt uitgebreid tot buiten overheidsinstanties.
“SideCopy-campagnes starten doorgaans via spearphishing-campagnes die misbruik maken van mshta.exe om kwaadaardige scripts uit te voeren en standaard beveiligingsprotocollen te omzeilen”, aldus Trellix-onderzoekers Boggavarapu RSS Srinivas Gupta en Ravishankar NC in een technisch rapport.
“Dit leveringsmechanisme vergemakkelijkt de inzet van een trojan voor externe toegang (RAT), die dient als de centrale pijler van hun offensieve infrastructuur.”
SideCopy (ook bekend als TAG-140) is actief sinds minstens 2019 en is een geavanceerde persistente dreigingsgroep (APT) die afkomstig is uit Pakistan en overlapt met de Transparent Tribe-cluster. Historisch gezien heeft de bedreigingsactoren zich vooral gericht op Indiase strijdkrachten en overheidsfunctionarissen.
In een rapport dat in juni 2026 werd gepubliceerd, schreef Seqrite Labs SideCopy toe aan een spear-phishing-campagne gericht op het Afghaanse ministerie van Financiën met een open-source trojan voor externe toegang genaamd Xeno RAT.
De nieuwste aanvalsketen die door Trellix is gedocumenteerd, maakt gebruik van spear-phishing om een bewapend ZIP-archief af te leveren, waarin zich een Windows-snelkoppeling (LNK) bevindt met een vervalst PDF-pictogram en een .DOCX-extensie (“commskll.docx.lnk”) om het kwaadaardige bestand er legitiem uit te laten zien.
Het LNK-bestand wordt gebruikt om een versluierde HTML-toepassing (HTA) op te halen van een externe server (“docsportal(.)in”) en deze uit te voeren met behulp van “mshta.exe”, die vervolgens doorgaat met het reflecterend laden van een DLL-payload. De malware maakt gebruik van een anti-forensische zelfverwijderingsroutine die het HTA-bestand verwijdert zodra de volgende fase is geïnitialiseerd.
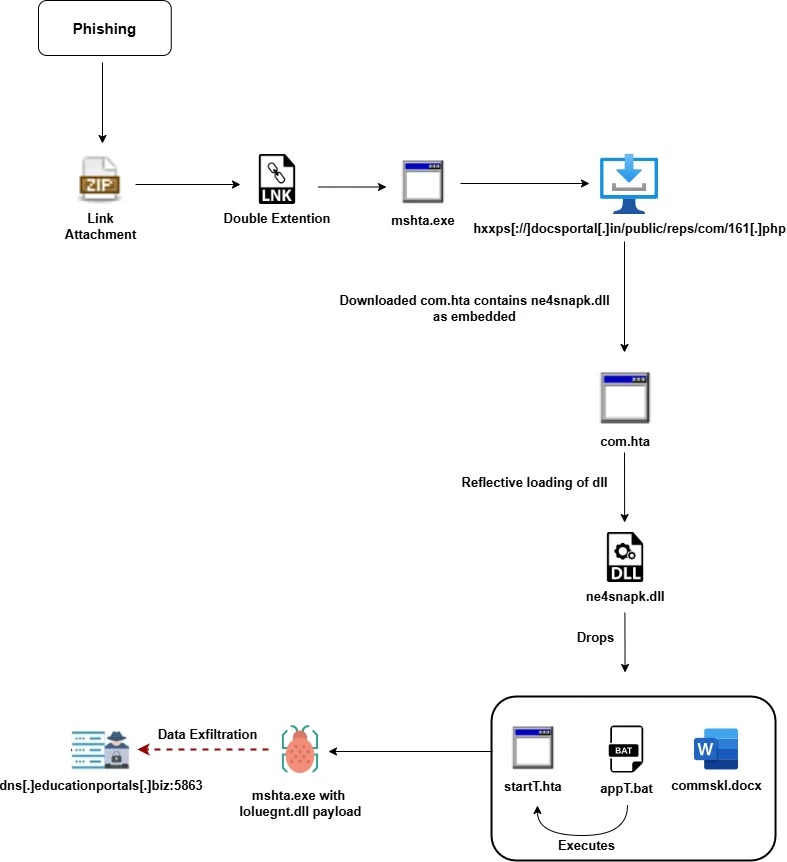
De DLL dient als dropper voor drie ingebedde componenten:
- appT.bat, een batchscript dat wordt gestart door middel van een Windows Registry Run Key om “startT.hta” uit te voeren met behulp van “mshta.exe” zonder gebruikersinteractie
- startT.hta, een secundaire exploitatiefase die de versluierde uiteindelijke lading bevat
- commskl.docx, een lokdocument
“De versluierde code binnen startT.hta voert een uit meerdere fasen bestaande deobfuscatieroutine uit om een tweedelige XAML-payload rechtstreeks in het geheugen te reconstrueren”, legt Trellix uit, eraan toevoegend dat het verantwoordelijk is voor het reflectief laden van een ingebedde DLL (“ioluegnt.dll”).
“Om schijfgebaseerde detectie te omzeilen, decodeert de malware zijn kernlading in vluchtige geheugenruimte, waarbij hij overgaat van een Base64-gecodeerde string naar een actief, in-memory proces via .NET-deserialisatie.”
De DLL is een trojan voor externe toegang genaamd ReverseRAT, die sinds begin 2021 door SideCopy wordt gebruikt om gegevensexfiltratie, uitvoering op afstand en persistentie te vergemakkelijken. Het is uitgerust om systeemmetagegevens, een lijst met geïnstalleerde software, schermafbeeldingen, wachtwoorden en klembordinhoud te verzamelen; bestandsbewerkingen uitvoeren; opdrachten uitvoeren; persistentie instellen via Register; bestanden uploaden; en spawn een shell-sessie.
Het command-and-control (C2)-verkeer wordt gecodeerd met behulp van een hardgecodeerde cryptografische sleutel (“NMXIKS09?:709,!~lnsYUS”). De verzamelde gegevens worden via poort 5863 geëxfiltreerd naar “dns.educationportals(.)biz”, wat wordt omgezet in het IP-adres “45.61.157(.)22.”
“De huidige activiteiten van SideCopy onderstrepen een gedisciplineerde en zeer strategische benadering van het verzamelen van inlichtingen”, concludeerde Trellix. “Hoewel hun historische focus op Indiase overheidsinstanties lag, benadrukt hun recente draai aan academische instellingen een groeiende reeks strategische prioriteiten.”
“Door voortdurend hun infectiestadia te verfijnen, met name door het zware misbruik van mshta.exe en de complexe, meerlaagse verduistering, blijven ze een geduchte en adaptieve tegenstander voor de regionale veiligheid.”
