
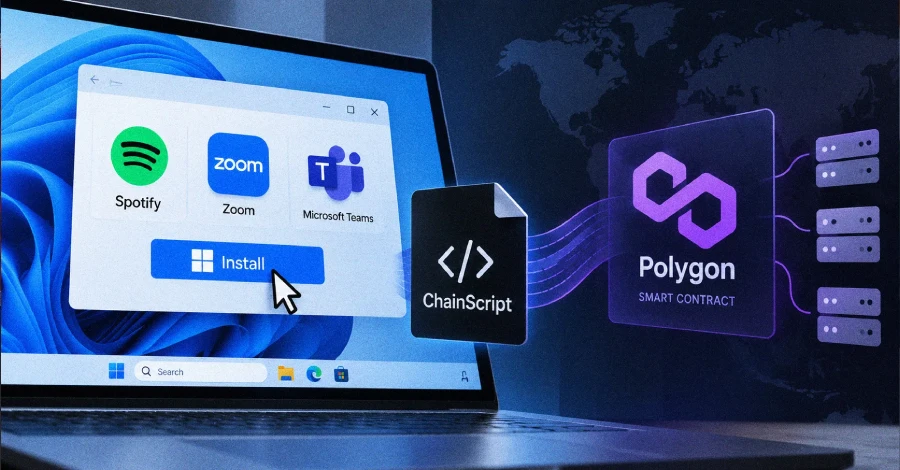
Bedreigingsactoren maken gebruik van ClickFix-achtige lokmiddelen om een voorheen ongedocumenteerde trojan voor externe toegang (RAT) te leveren, genaamd ChainScript.
“ChainScript is verschenen onder meerdere build-namen, waaronder ComponentTask33, UpdateDigital, HostShared en OrchidViolet66, terwijl het zichzelf presenteerde als Spotify, Zoom Workplace en Microsoft Teams-software”, aldus Blackpoint Adversary Pursuit Group (APG)-onderzoekers Sam Decker, Andi Ursry en Nevan Beal.
Zoals veel malwarefamilies die de afgelopen maanden zijn waargenomen, maakt ChainScript gebruik van een command-and-control (C2)-detectietechniek in EtherHiding-stijl die gebruik maakt van een Polygon smart contract om de actieve WebSocket-infrastructuur te lokaliseren.
ChainScript is een volledig functionele RAT die uitgebreide toegang op afstand biedt aan de operator, inclusief interactieve CMD en PowerShell, bestandsbewerkingen, screenshot-opname, payload-implementatie, opsomming van cryptocurrency-portemonnees (zowel desktop-apps als browserextensies) en uitvoering van JavaScript op afstand.
Het startpunt van de aanvalsketen is een ClickFix-lokmiddel dat leidt tot het downloaden en uitvoeren van een kwaadaardig Windows-installatieprogramma met behulp van ‘msiexec.exe’. Het installatieprogramma (“ComponentTask33-4d14e6ac.msi”), vermomd als Spotify, implementeert de Node.js-runtime en start de ChainScript JavaScript-agent via verborgen PowerShell- en VBScript-fasen.
Het PowerShell-script zet verschillende componenten neer, namelijk de runtime, agentbron, configuratie en andere binaire hulpbestanden, via verschillende Microsoft-achtige paden in de map “%LOCALAPPDATA%”. Het VBScript fungeert als het belangrijkste opstartprogramma voor ChainScript.
De actieve agent brengt vervolgens persistentie op gebruikersniveau tot stand via een geplande taak met een Registry Run-sleutelterugval. Na uitvoering maakt ChainScript via WebSockets verbinding met de C2-server en haalt aanvullende taken op, waardoor de bedreigingsactor directe controle krijgt over het aangetaste systeem. Dankzij de ondersteunde opdrachten kan het zichzelf ook bijwerken en de persistentie verwijderen.
De bevindingen illustreren hoe dreigingsactoren steeds vaker een flexibele gedecentraliseerde infrastructuur adopteren als een manier om weerstand te bieden aan pogingen tot vernietiging en om ononderbroken operaties te garanderen.
“ChainScript weerspiegelt een opkomend patroon van malware dat gebruik maakt van ontwikkelingsframeworks en op blockchain gebaseerde C2-ontdekking om infrastructuurrotatie mogelijk te maken en traditionele, op indicatoren gebaseerde detectie te compliceren”, aldus Blackpoint. “Door de backend-detectie te scheiden van de malware zelf en het Polygon-contract als externe oplosser te gebruiken, kan de operator geïnfecteerde hosts omleiden naar een nieuwe infrastructuur, terwijl hij hetzelfde implantaat behoudt en de workflow opnieuw verbindt.”
ClickFix, een manier voor Mac- en Windows-gebruikers om zichzelf te infecteren
De onthulling komt nadat bedreigingsactoren het officiële Reddit-account van HBO Max (“u/hbomax”) hebben gecompromitteerd en misbruikt om kwaadaardige advertenties te plaatsen die ClickFix-aanvallen lanceerden om Windows- en macOS-apparaten te infecteren met informatiestelende malware. De activiteit heeft door Hudson Rock en ADAMnetworks de codenaam PasteSwitch gekregen. Het is niet bekend hoe het account is gehackt, hoeveel mensen op deze nepadvertenties hebben geklikt en hoeveel mensen daardoor zijn gehackt.
Op macOS blijkt PasteSwitch MacSync, Atomic macOS Stealer (AMOS) en nep-cryptocurrency-portemonnee-applicaties te leveren die zijn ontworpen om herstelzinnen te stelen. De Windows-tak distribueert daarentegen Amatera Stealer en cryptocurrency-clippers zoals AnimateClipper en ZigClipper. In totaal vertoonde het geverifieerde Reddit-account medio september 2026 gedurende een periode van 48 uur 108 kwaadaardige advertenties.
Volgens gegevens gedeeld door Seqrite Labs hebben MacSync-infecties zich geconcentreerd in de VS, gevolgd door Groot-Brittannië, Duitsland, Japan, Canada, Frankrijk, Singapore, Australië, India en Nederland. “MacSync-campagnes richten zich vooral op regio’s met een wijdverbreid macOS-bedrijfsgebruik, technologie- en softwareontwikkelingssectoren en actieve cryptocurrency- of Web3-gemeenschappen”, aldus onderzoeker Chandra Kant Bauri.
“De bedreigingsactoren maakten gebruik van zeer gepolijste middelen om vertrouwen te wekken voordat ze de kwaadaardige lading afleverden”, aldus Hudson Rock. “Door een geverifieerd bedrijfsaccount te kapen, omzeilden ze de aanvankelijke scepsis die veel gebruikers koesteren ten aanzien van internetadvertenties.”
De bevindingen sluiten aan bij een andere ClickFix-campagne die gebruik maakt van een valse Codex-downloadervaring die via zoekresultaten naar voren komt om gebruikers naar valse Google Sites-pagina’s te leiden en macOS-gebruikers te misleiden om een kwaadaardig commando in Terminal te plakken, wat resulteert in de uitvoering van Atomic Stealer. Bezoekers die niet-Mac-apparaten gebruiken, krijgen een onschadelijke lokpagina te zien.
“Het gekopieerde Terminal-commando haalt eerst een shell-script-lader op: de eerste fase”, aldus Cato Networks. “Deze lader bevat een ingebedde blob die hij decodeert en uitvoert met eval, waardoor het shell-script van de tweede fase wordt geproduceerd. De tweede fase registreert vervolgens de uitvoering en haalt de laatste Mach-O-payload van de derde fase op.”
Het cyberbeveiligingsbedrijf beschreef de activiteit als onderdeel van een breder patroon van aanvallen waarbij gebruik wordt gemaakt van vertrouwde services en gedeelde chats met een groot taalmodel (LLM) om valse installatie-instructies weer te geven, terwijl browserwaarschuwingen, URL-inspectie en Safe Browsing-heuristieken worden omzeild.
In een vorige maand gepubliceerd rapport zei Microsoft dat het een macOS ClickFix-campagne had waargenomen waarin MacSync en Atomic Stealer werden gepropageerd met behulp van een cluster van niet minder dan 250 op elkaar lijkende domeinen.
“De campagne evolueerde van het breed aanbieden van ClickFix-lokmiddelen naar het gebruik van een browser-fingerprinting-poort aan de serverzijde die de lokmiddel vooral laat zien aan bezoekers wier omgeving consistent lijkt met een echte macOS-browser”, aldus het rapport. “Deze cloaking beperkt de zichtbaarheid voor crawlers, sandboxes en sommige geautomatiseerde analyseworkflows.”
