
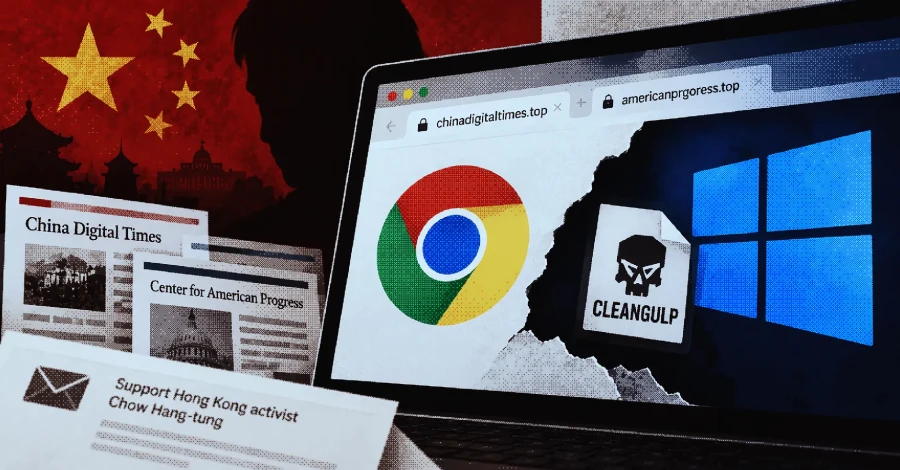
Een Chinese dreigingsacteur met de codenaam UTA0565 Er is waargenomen dat de onlangs onthulde Google Chrome-Microsoft Windows-exploitketen als zero-day wordt misbruikt via nepwebsites.
Bij de aanvallen, die op 3 en 4 september 2026 werden gedetecteerd, waren twee kwetsbaarheden in Chrome (CVE-2026-85046, CVE-2026-87491) aan elkaar gekoppeld en één had invloed op Windows Advanced Local Procedure Call (CVE-2026-85880) om uit de sandbox van de browser te breken en code op afstand uit te voeren.
“UTA0565 vermomd als verschillende entiteiten, waaronder mediaorganisaties en een niet-gouvernementele organisatie (NGO)”, zeiden Volexity-onderzoekers Damien Cash en Tom Lancaster in een analyse die deze week werd gepubliceerd. “Opmerkelijk genoeg verschilden de campagnes van deze bedreigingsacteur van eerder gedocumenteerde aanvallen doordat ze meerdere nepwebsites gebruikten om slachtoffers te misleiden.”
Eén van die campagnes was gericht op Aziatische overheidsinstanties met Chinees- en Engelstalige phishing-e-mails waarin de ontvangers werden aangespoord om de Hongkongse activist Chow Hang-tung te steunen en zich voordeed als het Center for American Progress (CAP). Chow werd eerder deze maand veroordeeld tot zeven jaar en drie maanden gevangenisstraf.
Deze berichten bevatten vervalste links die verwezen naar “chinadigitaltimes(.)top” en “americanprgoress(.)top”, die het uiterlijk van China Digital Times en CAP repliceerden, terwijl een extra HTML-element werd geladen via een verborgen iframe.
Het HTML-element (“config.html”) zou dezelfde BlueMoon-exploitkit hebben gebruikt die CVE-2026-85046, CVE-2026-87491 en CVE-2026-85880 combineert, waarbij de laatste “pp”-shellcode een uitvoerbaar bestand met de naam “chrome_cleanup.exe” downloadt van het nepdomein. De payload is een malwarefamilie genaamd CLEANGULP, die is gebouwd met behulp van de Microsoft Visual C Compiler.
Het ondersteunt de volgende mogelijkheden –
- shell, om een opdracht uit te voeren
- ps, om actieve processen weer te geven
- uploaden, om een bestand te uploaden
- downloaden, om een bestand te downloaden
- bof, om een uitvoering van een bakenobjectbestand (BOF) uit te voeren
Interessant is dat CLEANGULP een hardgecodeerd domein met de naam “thecovnresation(.)com” gebruikt voor command-and-control (C2) via HTTP, wat duidt op een poging om “theconversation(.)com”, een non-profit mediakanaal dat bekend staat om het publiceren van academisch onderzoek, analyses en commentaar, na te bootsen.
“Deze ogenschijnlijk wijdverspreide adoptie door meerdere bedreigingsactoren suggereert een gecoördineerde inspanning binnen de Chinese CNE-gemeenschap, waar de kernkit waarschijnlijk door meerdere groepen werd gedeeld, aangepast en bewapend”, aldus Volexity. “De tot nu toe gerapporteerde activiteit weerspiegelt slechts de observaties van twee organisaties; de volledige reikwijdte en impact zijn waarschijnlijk veel breder.”
