
Nu kunstmatige intelligentie (AI) de periode tussen het ontdekken en exploiteren van kwetsbaarheden verkleint en de toetredingsdrempel voor slechte actoren verlaagt, laten nieuwe bevindingen van Sysdig zien dat bekwame menselijke operators net zo snel kunnen bewegen nadat ze de eerste toegang hebben verkregen.
In één voorbeeld dat door het cloudbeveiligingsbedrijf werd benadrukt, schakelde de bedreigingsacteur in acht seconden over van een kwetsbaar Marimo-notebook naar een SSH-bastionhost met behulp van een aangepaste Python-toolkit die ze “met de hand schreven en debuggen” zonder dat er een AI-agent in de lus zat.
“Acht seconden is het soort snelheid dat we verwachten te zien bij AI-ondersteunde aanvallen”, aldus het Sysdig Threat Research Team. “Deze operator kwam daar alleen op basis van vaardigheden en liep onderweg regelrecht langs een val waar elke agentic threat actor (ATA) die we tegen dezelfde CVE hebben geprofileerd, in trapte. Niet alleen kunnen bekwame menselijke aanvallers met machinesnelheid bewegen, maar ze kunnen vaak ook beter de detecties van verdedigers ontwijken.”
Er is vastgesteld dat de aanvalsketen misbruik maakt van CVE-2026-39987 (CVSS-score: 9,3), een vooraf geverifieerde kwetsbaarheid voor het uitvoeren van externe code die gevolgen heeft voor alle versies van Marimo die binnen enkele uren na openbaarmaking actief werden uitgebuit.
Bij het verkrijgen van een eerste voet aan de grond zou de bedreigingsacteur een end-to-end referentie-pivot-keten hebben gerund, waarbij gebruik werd gemaakt van de Marimo-fout om een volledige interactieve shell te verkrijgen, gevolgd door een Amazon Web Services (AWS) Secrets Manager-oproep met behulp van inloggegevens die waren verzameld van de gecompromitteerde instantie, en SSH-toegang tot een bastionhost met de opgehaalde privésleutel –
- 18:57:22: Nieuwe WebSocket-verbinding
- 18:57:26: Zoeken naar de opgeslagen inloggegevens van de applicatie retourneert de verzamelde AWS-sleutel
- 18:57:30: SSH-authenticatie waargenomen bij de bastionhost
De hele activiteit duurde van 12:52 uur, toen de eerste WebSocket-verbinding werd gemaakt van “172.236.12(.)17” naar het “/terminal/ws WebSocket-eindpunt dat door Marimo werd getoond, tot 21:50 uur, waarin de bedreigingsacteur een asynchrone luisteraaropstelling in asynchrone stijl implementeerde tegen een VPS die eigendom was van de aanvaller.
“In de loop van een negen uur durende sessie gaven ze meer dan 850 interactieve commando’s uit, gebruikten ze geen herkenbare publiekelijk beschikbare aanstootgevende tools en rolden ze hun scripts tijdens de sessie met de hand”, aldus Sysdig. “Het vakmanschap van de operator kwam samen op een enkele Python3-aanroep op de achtergrond, en niet op een agentisch raamwerk, dat de inloggegevens ophaalt, de SSH-sleutel uit Secrets Manager haalt, deze naar schijf schrijft en zich in één keer via SSH bij het bastion authenticeert.”
“AI kan de economie van aanvallen veranderen – meer doelen, een snellere exploitatietijd en minder handmatig werk bij repetitieve taken – maar het heeft nog niet de ervaren aanvaller vervangen die weet hoe hij vanaf het begin moet opbouwen en valstrikken moet vermijden.”
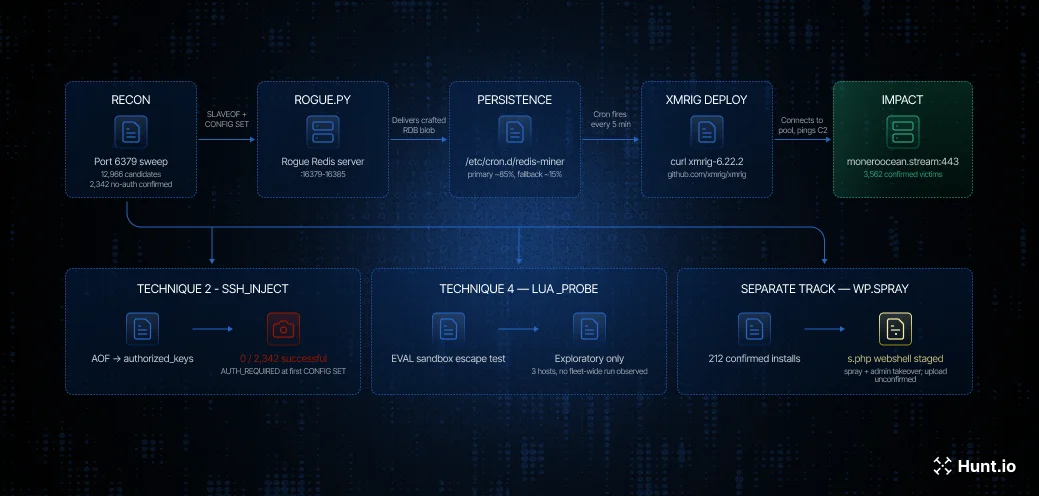
De bevindingen komen op het moment dat Hunt.io details openbaarde van een cryptomining-campagne die 3.562 Redis-servers in gevaar heeft gebracht, waarschijnlijk na een breed internetonderzoek van kandidaat Redis-hosts op poort 6379, terwijl tegelijkertijd drie parallelle pijplijnen werden gelanceerd –
- WordPress-doeldetectie, die een lijst met HTTPS-hosts scant op de WordPress-versie, geïnstalleerde plug-ins en of XML-RPC of directoryvermeldingen zichtbaar zijn
- Op AOF gebaseerde SSH-geautoriseerde_sleutelinjectie, die de modus Alleen toevoegen-bestand (AOF) van Redis gebruikt om SSH-sleutelinjectie met geautoriseerde_sleutels uit te voeren
- Lua sandbox-escape probing, waarmee Redis EVAL-opdrachten en sandbox-ontsnappingspogingen worden uitgevoerd tegen drie hosts (“47.250.92(.)230”, “34.166.99(.)116” en “20.198.10(.)42”)
De primaire exploitatiemethode is het gebruik van de SLAVEOF-opdracht om door de aanvaller bestuurde inhoud naar een doel-Redis-server te smokkelen, resulterend in de inzet van een XMRig-mijnwerker. De activiteit, die aan het licht kwam na de ontdekking van een blootgestelde werkomgeving op 188.245.99(.)156, is niet toegeschreven aan enige bekende dreigingsactoren of -groep.
“Bevestigde slachtoffers variëren van Redis 2.8.17 (2015) tot en met 7.2.0 (2023) en Linux van EOL RHEL/CentOS 6 tot de huidige Ubuntu-kernels, wat erop wijst dat ontbrekende authenticatie de zwakte is in plaats van een versiespecifieke bug”, aldus Hunt.io.
“De toolkit draait vier technieken verspreid over drie diensten, maar alleen de frauduleuze Redis-replicatie werkte op schaal: SSH-sleutelinjectie en MongoDB sandbox-escape leverden nul op bij 2.810 pogingen, en een volledige WordPress-referentie-naar-webshell-keten werd hersteld maar niet op schaal bevestigd.”
In de afgelopen maanden werd één enkele operator ook gekoppeld aan een enorme campagne genaamd Operation CameraSwarm, waarbij meer dan 14.000 Dahua IP-camera’s werden gecompromitteerd met behulp van brute-force-aanvallen, authenticatie-bypass-fouten (CVE-2021-33044 en CVE-2021-33045) en een peer-to-peer (P2P) relay-techniek.
