
Een vermoedelijke Chinese dreigingsacteur werd opgespoord als Rode Reiger wordt toegeschreven aan de snelle exploitatie van een onlangs onthuld beveiligingsprobleem in Gitea om internetgerichte instanties in gevaar te brengen als onderdeel van een multinationale campagne.
“Red Heron heeft 1.386 Gitea-instanties in zeven landen gescand en een afzonderlijke dataset van 477 in Taiwan gevestigde systemen bijgehouden”, aldus Acronis Threat Research Unit (TRU) in een analyse. “De activiteit evolueerde van broncodediefstal tot aanhoudende toegang, het verzamelen van inloggegevens en laterale verplaatsing, inclusief toegang op rootniveau tot een Proxmox-cluster met drie knooppunten.”
De activiteit zou hebben geresulteerd in bevestigde compromissen getroffen organisaties in Canada (2), Argentinië (1), Taiwan (4), de VS (4), Qatar (1) en Sri Lanka (1), waarbij de dreigingsactor vereenvoudigde Chinese labels gebruikte om doelen te classificeren in de sectoren defensie, verkiezingen, energie, ruimtevaart, telecommunicatie, overheid, openbare veiligheid en onderzoek.
Het cyberbeveiligingsbedrijf uit Singapore heeft Red Heron beoordeeld als opererend binnen een met China verbonden context met gematigd vertrouwen vanwege de aanwezigheid van Vereenvoudigd Chinees, de consistente classificatie van Taiwan door het cluster als onderdeel van China, en de gerichte footprint die aansluit bij de prioriteiten van China voor het verzamelen van inlichtingen.
Een analyse van een staging-server toegeschreven aan de tegenstander heeft een C++ Linux-implantaat blootgelegd genaamd JITTERLY, dat meer dan 30 post-exploitatieopdrachten ondersteunt met betrekking tot shell-uitvoering, bestandsoverdracht, procesbeëindiging, netwerktunneling, interactieve terminaltoegang en intern draaien. JITTERLY werd eerder gedocumenteerd door een onderzoeker die in juli 2026 de online alias “dmpdump” gebruikte en het omschreef als het delen van overlappingen met de AdaptixC2-agent.
Binnen de achterdeur bevindt zich een voorheen ongedocumenteerde LD_PRELOAD-rootkit genaamd SIXZUT die in staat is bestanden, processen en netwerkverbindingen te verbergen door 15 verschillende Linux-functies te patchen om sporen van kwaadaardige activiteit te verbergen en te voorkomen dat de malware wordt gedetecteerd en gedood, en die ook opnieuw kan worden gestart als deze wordt beëindigd of verwijderd.
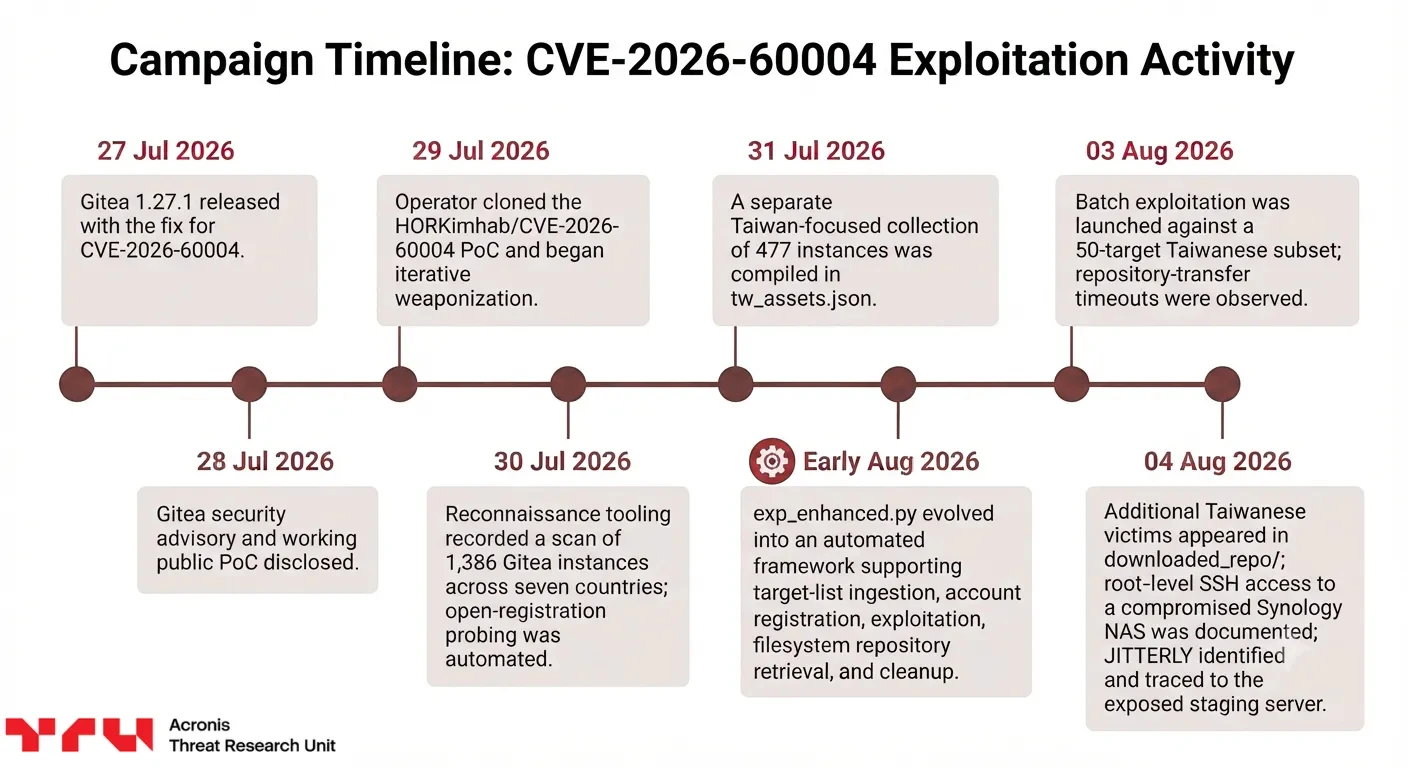
Er is waargenomen dat Red Heron CVE-2026-60004, een kritieke kwetsbaarheid voor het uitvoeren van externe code in Gitea, bewapent om duizenden instanties in zeven landen te scannen, waardoor een openbaar beschikbare exploit voor de fout wordt omgezet in een volwaardig geautomatiseerd Python-framework (“exp_enhanced.py”) vanaf 29 juli 2026.
“Binnen enkele dagen na de openbaarmaking van de kwetsbaarheid in juli 2026 heeft Red Heron de openbare proof-of-concept-code getransformeerd in een geautomatiseerd raamwerk dat accounts kan registreren, kwetsbare servers kan exploiteren, opslagplaatsen kan stelen en geselecteerde sporen kan verwijderen”, aldus beveiligingsonderzoeker Subhajeet Singha. “De campagne laat zien hoe snel N-day-kwetsbaarheden in zelfgehoste ontwikkelingsplatforms broncode, inloggegevens, geheimen en verbonden infrastructuur kunnen blootleggen.”
In een Taiwanese omgeving is waargenomen dat de bedreigingsacteur evolueert van een kwetsbare Gitea-server naar beheerderstoegang op rootniveau in een Proxmox-cluster met drie knooppunten. Verder onderzoek van de staging-server heeft licht geworpen op het vak van de aanvaller:
- Gebruikmaken van dezelfde infrastructuur om 18 Joomla-gebaseerde websites in 10 landen te targeten met behulp van een Python-script (“exp.py”) voordat de CVE-2026-60004-exploit wordt gekloond. Onder deze doelwitten bevinden zich een overzees onderwijsadviesbureau gevestigd in India en een in de VS gevestigde IT-beheerde serviceprovider.
- Met uitgebreide opsomming van een Argentijns kwantitatief handelsbedrijf.
- Gegevens exfiltreren van een Taiwanees industrieel automatiseringsbedrijf, waaronder honderden opslagplaatsen gerelateerd aan een SCADA/HMI-tool, IoT-platformintegraties, een netwerksniffer, serverconfiguraties, een bewakings- en monitoringproduct en interne bedrijfsapplicaties.
- Gegevens exfiltreren van een in Qatar gevestigd doelwit, waaronder een leerbeheerplatform, een kunstmatige intelligentie (AI) chatbot, tools voor workflowautomatisering en WordPress-plug-ins.
- Het uitvoeren van uitgebreide infrastructuurkartering van een Canadees bedrijf voor hernieuwbare energie, het exfiltreren van opslagplaatsen, configuratiegeheimen, interne tokens, SSH-hostsleutels en interne applicaties.
“Door geautomatiseerde Gitea-exploitatie te combineren met gestructureerde doelwitselectie, evolueerde de actor van diefstal van repository’s naar het verzamelen van inloggegevens, permanente toegang en zijdelingse verplaatsing tussen slachtofferomgevingen”, zei Singha. “De focus op organisaties die betrokken zijn bij verkiezingen, defensie, energie, overheid en onderzoek suggereert doelbewuste verzamelingsprioriteiten naast een bredere opportunistische scan.”
