
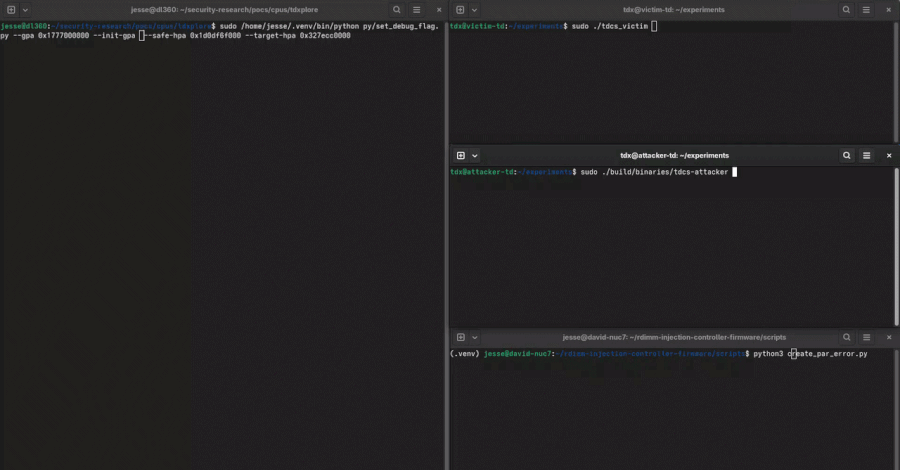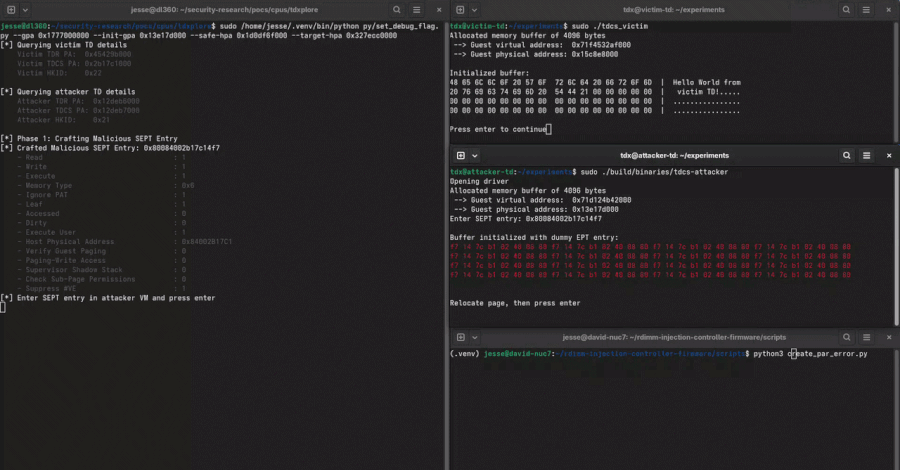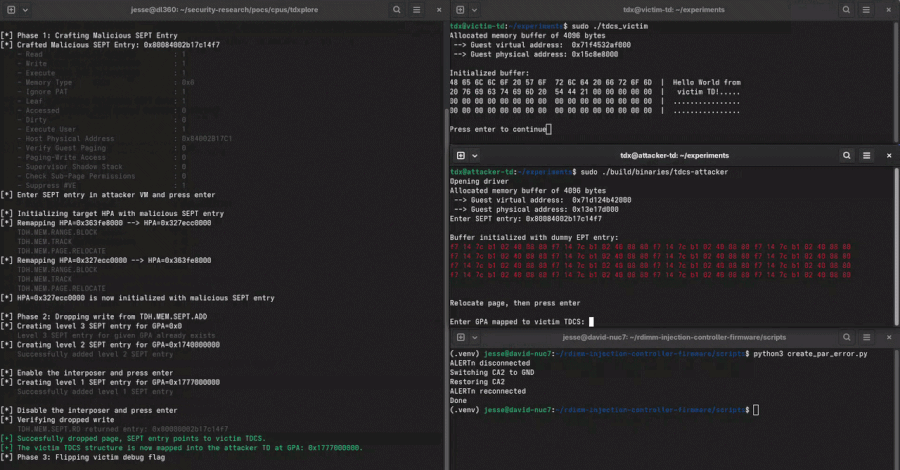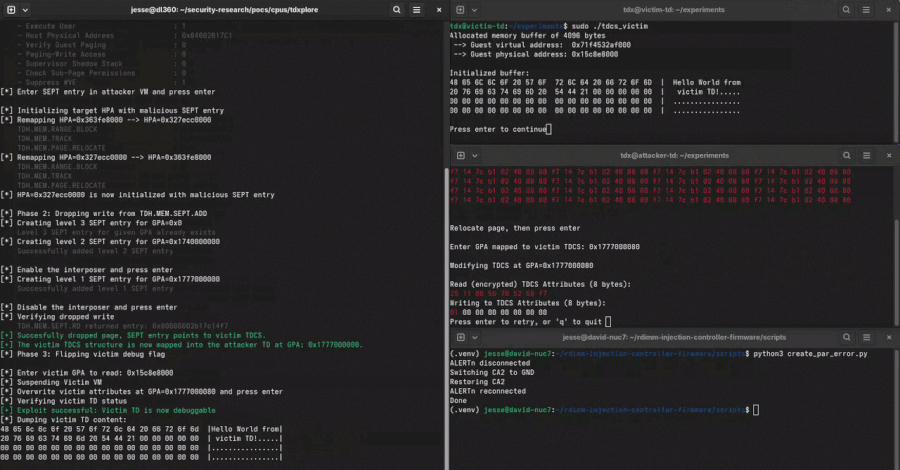
Onderzoekers hebben een nieuwe hardwareaanval onthuld, genaamd DDRopdat de geheugenbescherming bij vertrouwelijk computergebruik van Intel en AMD verbreekt door stilletjes schrijfbewerkingen naar het geheugen van een server te laten vallen, zodat de processor oude gecodeerde gegevens blijft lezen alsof deze actueel zijn.
Voor de aanval is een aanvaller nodig die de software van de server al beheert en kort toegang heeft tot de machine om een kleine printplaat, een zogenaamde tussenpersoontussen de processor en een geheugenmodule.
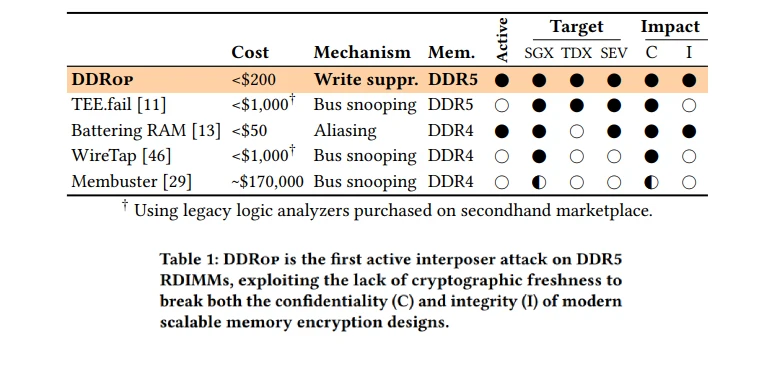
De interposer kost minder dan $ 200 om te bouwen. DDRop werkt tegen Intel TDX, Intel Scalable SGX en AMD SEV-SNP, de hardware die cloudservices gebruiken om klantgegevens privé te houden terwijl deze in gebruik zijn, zelfs van de cloudprovider.
Bij vertrouwelijk computergebruik wordt het geheugen van een server gecodeerd, zodat zelfs iemand met fysieke toegang tot de machine alleen gecodeerde gegevens ziet. Om de grote hoeveelheid geheugen die een cloudserver gebruikt te dekken, laten deze ontwerpen echter een garantie achterwege die versheid wordt genoemd. De processor kan bevestigen dat het geheugen gecodeerd is, maar niet dat het de laatste geschreven waarde bevat, en dat oude gecodeerde gegevens nog steeds correct worden gedecodeerd.
DDRop maakt van dat gat een aanval. Wanneer de interposer een schrijfactie laat vallen, blijft de eerdere waarde in het geheugen en leest de processor deze terug alsof de update heeft plaatsgevonden. De encryptie-engine detecteert niets verkeerds.
DDRop is de eerste actieve interposer-aanval die werkt op het DDR5-geheugen in de hedendaagse cloudservers, zeggen de onderzoekers, en de eerste die de integriteit van een up-to-date Intel TDX-systeem doorbreekt in plaats van er alleen gegevens uit te lezen.
Eerdere DDR5-interposer-aanvallen, zoals TEE.fail, waren passief. Ze luisterden naar de geheugenbus en moesten deze vertragen om met tweedehands laboratoriumapparatuur te kunnen werken. Actieve aanvallen die veranderden wat het geheugen zag, zoals Battering RAM, werkten alleen op oudere DDR4, en het opnieuw ontworpen opdrachtformaat van DDR5 blokkeert de truc voor het wisselen van adressen die ze gebruikten. DDRop omzeilt dat door in plaats daarvan schrijfbewerkingen te laten vallen.
De interposer is een klein bord met schakelaars dat op de geheugenbus zit en op volledige DDR5-snelheid draait. Om een schrijfbewerking te laten vallen, forceert het een fout op de opdrachtbus en snijdt vervolgens de draad door die de geheugenmodule gebruikt om die fout te rapporteren, zodat de module de opdracht stilletjes negeert en de processor nooit op de hoogte wordt gesteld.
DDRop is het werk van onderzoekers van de KU Leuven, ETH Zürich, Durham University en Google, en zal naar verwachting worden gepresenteerd op de ACM CCS 2026-conferentie in november. Het team zegt dat het de bordontwerpen, controllerfirmware en aanvalscode van de interposer op GitHub vrijgeeft, naast hun onderzoekspaper.
Intel TDX doorbreken
Op Intel TDX veranderden de onderzoekers write-dropping in volledige controle over een beschermde virtuele machine. TDX houdt de paginatabellen van elke virtuele machine gecodeerd en onder controle van vertrouwde firmware.
Wanneer die firmware lege vermeldingen schrijft om een nieuwe paginatabel op te zetten, laat DDRop die schrijfbewerkingen vallen, zodat de tabel in plaats daarvan de door de aanvaller gekozen gegevens van tevoren in dat geheugen achterlaat. Hierdoor kan de eigen virtuele machine van een aanvaller zijn geheugen toewijzen aan elk fysiek adres en het beveiligde geheugen lezen of wijzigen.
Met die toegang lazen de onderzoekers het privégeheugen van een virtuele machine van het slachtoffer en schakelden een slachtoffermachine in de debug-modus, waardoor ze het geheugen in leesbare tekst konden kopiëren en vervolgens de originele gegevens konden herstellen, zodat het slachtoffer geen tekenen van geknoei vertoonde.
Ze overschreven ook de lanceringsmeting die een virtuele machine gebruikt om aan een externe klant te bewijzen dat deze in een bekende, vertrouwde staat is gestart. Als dat veranderd was, kon een virtuele machine die door de aanvaller werd bestuurd, de controle doorstaan alsof het een vertrouwde machine was.
Twee van deze resultaten, het lezen van het geheugen van een slachtoffer en het omschakelen van de foutopsporingsmodus, werden alleen weergegeven in de standaardmodus van TDX, genaamd logische integriteit. De optionele, sterkere modus van TDX, cryptografische integriteit genoemd, zou ze blokkeren, zeggen de onderzoekers, omdat beide gepaard gaan met het wijzigen van gegevens die tot een andere virtuele machine behoren.
Het vervalsen van de eigen attestatie van een machine, zo beweren ze, zou nog steeds werken in de sterkere modus, omdat het schrijven gebeurt binnen de eigen virtuele machine van de aanvaller en onder zijn eigen sleutel, zodat de hardware de gegevens nog steeds als geldig markeert. Cryptografische integriteit voegt ook geen versheidscontrole toe, dus er kan niet worden vastgesteld dat oude inhoud is hergebruikt. Hun testsysteem ondersteunde de modus niet, dus ze konden dit niet bevestigen.
Op AMD SEV-SNP is het resultaat smaller. Door schrijfbewerkingen tijdens de paginaverplaatsingsfunctie van AMD te laten vallen, konden de onderzoekers de inhoud van de ene slachtofferpagina naar de andere kopiëren, maar de debug-modus en attest-vervalsingsaanvallen zijn specifiek voor Intel TDX.
Alle drie de technologieën versleutelen het geheugen zonder de versheidscontrole van DDRop-exploits, dus alle drie worden beïnvloed. Intel’s oudere Client SGX, die in sommige desktop- en laptopchips wordt gebruikt, is dat niet, omdat deze een hardware-integriteitsboom gebruikt die verouderde gegevens opvangt, hoewel Intel deze sindsdien heeft stopgezet.
De vertrouwelijke computer-GPU’s van NVIDIA zijn buiten bereik, omdat hun geheugen in het chippakket zit waar geen interposer kan worden geplaatst. De onderzoekers hebben de CCA van Arm niet getest en zeggen dat deze mogelijk ook wordt beïnvloed.
De aanval is gericht op cloudservers, niet op thuiscomputers of telefoons. Intel TDX, Scalable SGX en AMD SEV-SNP worden aangeboden door grote cloudplatforms, waaronder AWS, Microsoft Azure en Google Cloud, om de werklast van klanten te beschermen. DDRop laat niet zien dat er in een van deze diensten is ingebroken.
Het laat zien dat een aanvaller met de juiste toegang en een goedkoop stuk hardware de bescherming kan ondermijnen waarop deze diensten vertrouwen.
De onderzoekers vertelden The Hacker News dat ze geen bewijs hebben dat DDRop of een vergelijkbare actieve interposer buiten een laboratorium wordt gebruikt.
Geen eenvoudige patch
Er is geen eenvoudige patch. De zwakte zit in het hardwareontwerp, zeggen de onderzoekers. De huidige schaalbare geheugenversleuteling geeft de controle op de versheid op in ruil voor het beschermen van grote hoeveelheden geheugen, en om de kloof voorgoed te dichten zou nieuwe hardware voor geheugenversleuteling nodig zijn die zowel integriteit als versheid toevoegt.
Softwarewijzigingen kunnen de lat hoger leggen zonder de hoofdoorzaak weg te nemen. Deze omvatten het beperken van de geheugenbeheerfuncties van DDRop-misbruik, het controleren of belangrijke schrijfbewerkingen daadwerkelijk zijn geland en het zoeken naar een interposer tijdens het opstarten.
Intel en AMD werden vooraf geïnformeerd over DDRop via gecoördineerde openbaarmaking, en beiden erkenden de bevindingen en zouden op de openbaarmakingsdatum beveiligingsbulletins uitgeven. Geen van beide bedrijven bood richtlijnen voor mitigatie of een tijdlijn, aldus de onderzoekers.
AMD vertelde The Hacker News dat de aanval fysieke toegang tot het systeem vereist valt buiten de reikwijdte van het gepubliceerde dreigingsmodel voor SEV/SNP.
Intel neemt hetzelfde standpunt in over fysieke aanvallen op servergeheugen.
Intel heeft afzonderlijk gezegd dat dit soort fysieke interposer-aanvallen buiten de bescherming vallen die wordt geboden door zijn geheugenversleuteling, en dat het niet van plan is om dergelijke aanvallen een CVE toe te wijzen.
Het heeft dit onderzoeksgebied ook omschreven als “buiten de reikwijdte, maar niet uit het hart”. Intels optionele cryptografische integriteitsmodus, beschikbaar op sommige huidige Xeon-processors, blokkeert al een deel van DDRop, en Intel zegt dat het werkt aan sterkere geheugenversleutelingsontwerpen voor toekomstige chips.
Een van die voorstellen, cache-line versiebeheer genaamd, zou een versheidscontrole aan de geheugenbus toevoegen. De onderzoekers zeggen dat het onduidelijk is of het DDRop zal tegenhouden, en dat Intel niet heeft gezegd of dit het geval zal zijn.
AMD zei dat zijn bulletin over DDRop later op 14 september op zijn productbeveiligingspagina zal worden gepubliceerd. Intel heeft vóór publicatie niet gereageerd op een verzoek om commentaar.
Het bouwen van de interposer is goedkoop. De onderzoekers schatten de onderdelen voor één eenheid op ongeveer $ 159, ontwikkeling en arbeid niet meegerekend, en zeggen dat het binnen enkele minuten kan worden gemonteerd en vervolgens volledig door software kan worden aangestuurd.
Omdat er slechts één kort bezoek aan de machine nodig is, zeggen de onderzoekers dat de benodigde toegang afkomstig kan zijn van een malafide datacentermedewerker, die ergens in de toeleveringsketen knoeit, of hardware die onder wettelijke dwang in beslag wordt genomen.
