
Een aanvaller opereerde binnen het netwerk van 3BBeen van de grootste breedbandaanbieders van Thailand, en beheerde de interne machines op afstand met behulp van een legitieme beheertool genaamd MeshCentral, aldus dreigingsinformatiebureau Hunt.io.
Het bedrijf ontdekte de inbraak door een server te onderzoeken die de aanvaller open had gelaten op het internet. Deze server bevatte de eigen tools van de aanvaller en een lijst met machines die hij al onder controle had.
De onderzoekers veroverden de blootgestelde server op 3 juni 2026, terwijl de operatie nog actief was. De tools erop waren uitgevoerd vanaf een computer binnen het eigen netwerk van 3BB, en uit één hersteld bestand bleek dat de aanvaller volledige administratieve controle kreeg, ook wel root genoemd, over een interne server.
Om die toegang te behouden, installeerde de aanvaller MeshCentraaleen gratis tool die IT-teams doorgaans gebruiken om computers op afstand te beheren. Uit de herstelde instellingen blijkt dat deze is geconfigureerd als een verborgen achterdeur, waarbij de agenten rapporteren aan een controleserver die de aanvaller heeft uitgevoerd op www.ayuthayatech(.)com, onder een apparaatgroep met de naam TH-3BB.
Aanvallers maken steeds vaker misbruik van dit soort software voor extern beheer, omdat deze vertrouwd is en de activiteiten ervan samenvallen met routinematig beheer.
Er werd een apparatenlijst hersteld van de server met de namen van de machines die waren ingeschreven in de MeshCentral-installatie van de aanvaller. Verschillende waren verbonden en hadden rootrechten toen de lijst werd gemaakt, wat volgens de onderzoekers aantoonde dat de aanvaller op dat moment actieve administratieve controle had.
Er is een afzonderlijk opschoonscript geschreven om logbestanden te wissen en de andere tools van de aanvaller te verwijderen, terwijl de MeshCentral-agent opzettelijk op zijn plaats bleef, zodat de toegang zou overleven.
Binnen het netwerk probeerde de aanvaller hun toegang te vergroten. Herstelde scripts sproeiden wachtwoorden tegen meer dan 55 interne computers via SSH, doorzochten het interne verkoopportaal van 3BB op agent.3bb.co(.)th en doorzochten gecompromitteerde machines op opgeslagen wachtwoorden, databaseaanmeldingen en SSH-sleutels. Andere scripts kunnen webshells plaatsen, verborgen pagina’s waarop de opdrachten van een aanvaller worden uitgevoerd, en SSH-sleutels toevoegen als back-upmanier om weer binnen te komen.
Hunt.io zei dat het belangrijkste doel van de aanvaller de abonneegegevens van 3BB waren. Er zijn scripts op de server gebouwd om de RADIUS-databases van het bedrijf te kopiëren, de systemen waarin de inloggegevens worden opgeslagen die breedbandklanten gebruiken om online te gaan. Uit het bewijsmateriaal blijkt dat deze databases het doelwit waren, en niet dat er gegevens werden verzameld.
Dezelfde server wees naar een tweede doel. Het beschikte over een geldig VPN-certificaat van de eigen systemen van 3BB en actieve inlogsessies voor diensten op het Jasmine-netwerk, een bedrijf waar 3BB ooit deel van uitmaakte en nog steeds de infrastructuur mee deelt. Hunt.io zei dat dit suggereerde dat de aanvaller beide tegenwerkte, hoewel het niet bevestigde dat Jasmine zelf was geschonden.
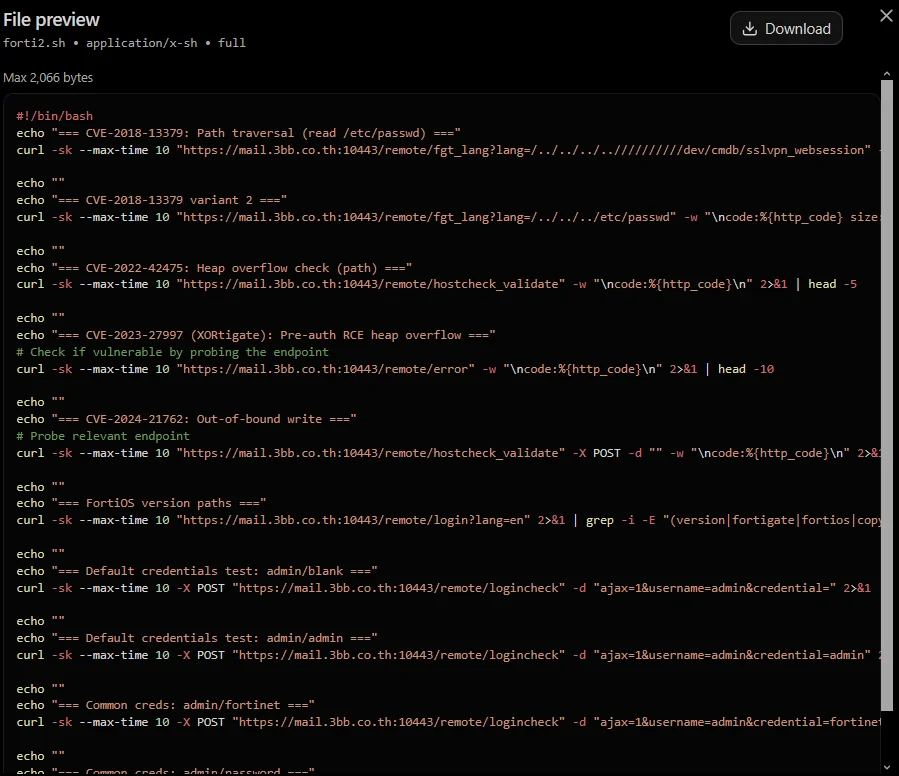
Hoe de aanvaller aanvankelijk toegang kreeg tot 3BB is niet vastgesteld. De server bevatte een volledige toolkit gericht op een 3BB FortiGate SSL-VPN-gateway, de remote-access box op mail.3bb.co(.)th, inclusief een volledige exploit voor CVE-2024-21762, een ernstige Fortinet-fout uit 2024 waardoor een aanvaller code op het apparaat kon uitvoeren zonder in te loggen. De beoogde gateway draaide een firmwareversie die door de fout werd getroffen.
Maar uit niets dat Hunt.io heeft teruggevonden blijkt dat de exploit daadwerkelijk werkte, of dat dit de manier was waarop de aanvaller binnenkwam. De FortiGate-tooling was het meest ontwikkelde onderdeel van de kit, maar het wijst op de capaciteiten en bedoelingen van de aanvaller, en niet op een bevestigde inbraak via dat apparaat.
De aanvaller heeft sindsdien de blootgestelde map gesloten. Of ze nog steeds toegang hebben binnen 3BB is niet bekend, omdat het bewijsmateriaal de inbraak beschrijft zoals die er begin juni uitzag, en niet vandaag.
De onderzoekers zeiden dat ze de getroffen bedrijven en het relevante nationale responsteam op de hoogte hadden gesteld van hun bevindingen voordat ze deze publiceerden.
Wat verdedigers moeten doen
De herstelde toolkit wijst op een duidelijke reeks stappen voor organisaties die vergelijkbare edge-apparaten en authenticatiesystemen gebruiken:
- Patch of bevestig dat FortiGate SSL-VPN-apparaten zijn gerepareerd tegen CVE-2024-21762. Het advies van Fortinet zegt dat als je niet in één keer kunt patchen, je SSL-VPN moet uitschakelen, en dat het uitschakelen van de webmodus alleen geen geldige oplossing is.
- Controleer op MeshCentral-agents die u niet hebt geïnstalleerd en op verbindingen met beheerservers die u niet herkent.
- Roteer referenties die mogelijk openbaar zijn gemaakt, inclusief SSH-sleutels, database- en RADIUS-wachtwoorden, VPN-certificaten en applicatiegeheimen. Patchen verwijdert geen agent die al is geïnstalleerd en stelt geen wachtwoord opnieuw in dat al is gekopieerd.
- Zoek naar verborgen manieren om weer binnen te komen, zoals onverwachte SUID-bestanden, webshells, gewijzigde SSH-sleutels en nieuw toegevoegde software voor extern beheer.
- Bewaar logboeken en bewijsmateriaal voordat u deze opruimt, omdat het eigen script van de aanvaller is gebouwd om ze te wissen.
Kernindicatoren uit het rapport, weergegeven in vervormde vorm:
- IP-adres: 92.63.180(.)133, de server van de aanvaller (poort 8888 bevatte de open directory, poort 9443 ontving de exploit callback)
- Domein: www.ayuthayatech(.)com, de MeshCentral-controleserver
- MeshCentrale groep: TH-3BB
- Persistentiepaden: /usr/local/bin/.rc, een verborgen achterdeur, en /usr/local/mesh_services/meshagent/
- Doelstellingen: mail.3bb.co(.)th (FortiGate SSL-VPN) en agent.3bb.co(.)th (intern portaal)
De volledige lijst met indicatoren, samen met de technische details, staat in het rapport van Hunt.io.
