
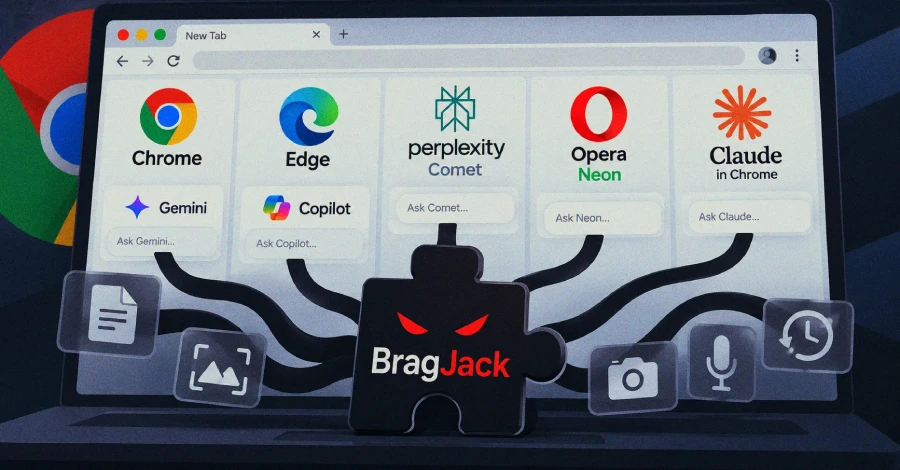
Beveiligingsonderzoekers van Forever Security hebben aangetoond dat één gewone browserextensie de controle kan overnemen van de AI-assistenten die zijn ingebouwd in vijf Chromium-gebaseerde producten: Gemini Live in Chrome, Perplexity Comet, Microsoft Edge, Opera Neon en de Claude in Chrome-extensie.
Nadat de extensie was geïnstalleerd, had deze met één klik toegang tot de ingebouwde AI van elk product. Op Comet, Edge, Opera Neon en Claude in Chrome zou het de AI-agent ertoe kunnen aanzetten namens de aanvaller te handelen; in Chrome en Comet kan het bestanden van de computer van de gebruiker lezen, en in Chrome kan het ook de camera en microfoon inschakelen.
De bevindingen zijn demonstraties van onderzoekers, geen aanvallen die in het wild worden gezien, en voor elke aanval moet de extensie van de aanvaller al actief zijn in de browser van het slachtoffer.
Deze producten werken allemaal op dezelfde manier. De AI heeft een ‘lichaam’ in de browser dat het scherm kan zien, bestanden kan openen, de camera kan gebruiken en acties kan ondernemen, en een ‘brein’ dat op de servers van het bedrijf draait en het lichaam vertelt wat het moet doen, aldus Forever Security. Het lichaam neemt alleen bestellingen aan van één vertrouwde webpagina, zoals gemini.google.com voor Chrome of perplexity.ai voor Comet.
Het is niet de bedoeling dat een extensie dat orgaan kan besturen. Het kan webpagina’s wijzigen, maar heeft geen controle over de browser zelf. De methode van Forever Security was om de vertrouwde pagina waarnaar de instantie luistert in beslag te nemen en via deze pagina de instantie zijn eigen opdrachten te sturen.
De extensie had slechts twee algemene machtigingen nodig, aldus de onderzoekers: een die webpagina’s verandert, die adblockers gebruiken, en een genaamd declarativeNetRequest die het netwerkverkeer van de browser verandert. Samen lieten ze de extensie zijn eigen code op de vertrouwde pagina plaatsen en spraken ze met de AI alsof het de leverancier was.
De Chrome-behuizing is niet nieuw. Forever Security-onderzoeker Gal Weizman heeft het in maart voor het eerst publiekelijk beschreven als GlicJack, en Google heeft het begin januari 2026 gerepareerd in Chrome-versie 143.0.7499.192. Het wordt bijgehouden als CVE-2026-0628 en wordt beoordeeld met een 8,8 uit 10 door het Amerikaanse cyberbeveiligingsagentschap CISA, dat de score heeft bepaald omdat het National Institute of Standards and Technology dat niet heeft gedaan.
De andere vier zijn wat Weizman dit jaar heeft toegevoegd. Met hetzelfde idee zei Forever Security dat het de ingebouwde AI in Comet, Edge, Opera Neon en Claude in Chrome had bereikt. Alleen de Edge-bevinding ontving een CVE, CVE-2026-55945, een probleem met een lagere ernst met beoordeling 4.2 dat Microsoft op 2 juli in Edge-versie 150.0.4078.48 heeft opgelost.
De bevindingen van Comet, Opera Neon en Claude hebben geen CVE en berusten op eigen rekening van Forever Security. Het bedrijf zei dat het ongeveer $20.000 aan bugpremies verdiende voor de vijf producten, hoewel de cijfers per product optellen tot $20.500.
Forever Security zette op een rij wat elke aanval zou kunnen doen.
| Vermogen | Chroom | Komeet | Rand | Opera Neon | Claude in Chroom |
|---|---|---|---|---|---|
| Lokale bestanden lezen | Ja | Ja | Nee | Nee | Nee |
| Camera en microfoon | Ja | Nee | Nee | Nee | Nee |
| Bestuur de AI-agent | Nee | Ja | Ja | Ja | Ja |
| Lekkage browserprofiel | Ja | Ja | Nee | Nee | Nee |
| Lekkage browsegeschiedenis | Nee | Ja | Nee | Nee | Nee |
| Maak schermafbeeldingen | Ja | Ja | Nee | Nee | Nee |
| Geen klikken nodig | Ja | Ja | Ja | Ja | Ja |
| CVE | CVE-2026-0628 | Geen | CVE-2026-55945 | Geen | Geen |
| Premie betaald | $ 7.000 | $ 7.000 | $ 5.000 | $ 900 | $ 600 |
Comet was het ergste geval, aldus de onderzoekers. Perplexity bouwde Comet als een volledig AI-gestuurde browser, zodat de agent ruime bevoegdheden had: eenmaal gekaapt, kon hij elk bestand op de computer lezen, een lijst maken van de sites die de gebruiker had bezocht, schermafbeeldingen maken en als gebruiker optreden.
Perplexity had extensies van de hoofdpagina geblokkeerd, dus gebruikte Forever Security een overgebleven testadres, testing.perplexity.com, dat niet op dezelfde manier was vergrendeld.
Claude in Chrome was het mildste geval, en Forever Security zei dat direct. “Claude in Chrome is een browserextensie, geen browser”, schreef het bedrijf, en noemde de bevinding de minst ernstige uit het onderzoek, omdat de ene extensie misbruik maakte van de andere en niet een extensie die misbruik maakte van een browser. Anthropic beoordeelde het als middelmatig en betaalde een premie.
Forever Security zei ook dat Anthropic het de eerste noemde die de bevinding van Claude rapporteerde. Dat staat naast eerdere publieke berichten over dezelfde zwakke plek in de verlenging.
Beveiligingsbedrijf LayerX beschreef een gerelateerde fout, genaamd ClaudeBleedin april, en Manifold Security meldde in juli dat een soortgelijk gat in een latere versie open bleef. Edge was het moeilijkst te doorbreken, aldus de onderzoekers. Microsoft had geprobeerd de uitbreidingstruc te blokkeren, dus combineerde Forever Security twee zwakke punten. Het nam een Microsoft-marketingpagina over die aanwijzingen naar de Edge AI mocht sturen. Vervolgens maakte het gebruik van een timingfout, een zogenaamde race condition, om de agent op het juiste moment tussen de ‘denk’- en ‘handel’-modus te schakelen, waardoor hij een prompt uitvoerde.
Opera Neon was het gemakkelijkst. De AI nam orders aan van opera.com, en Opera had niet voorkomen dat extensies code op die pagina uitvoerden, zodat de extensie rechtstreeks opdrachten kon verzenden. Forever Security zei dat Opera rond dezelfde tijd zelf dezelfde fout had gevonden, maar toch een beloning had betaald.
Op 16 september 2026 stond geen van beide CVE vermeld in de Amerikaanse Known Exploited Vulnerabilities-catalogus, en uit geen enkel openbaar bewijs bleek dat een van de vijf methoden bij een echte aanval werd gebruikt. Ze gaan er allemaal van uit dat de aanvaller de gebruiker al zover heeft gekregen de extensie te installeren, hetzelfde uitgangspunt als veel andere browseraanvallen.
Voor de twee producten met een CVE is de oplossing het updaten van Chrome naar versie 143.0.7499.192 of hoger en Edge naar versie 150.0.4078.48 of hoger. Voor Comet, Opera Neon en Claude in Chrome zei Forever Security dat elke leverancier een beloning betaalde, maar geen datum gaf voor het repareren van de exacte beschreven methode. Gebruikers van deze drie moeten ervoor zorgen dat hun software up-to-date is en de extensies bekijken die ze hebben geïnstalleerd.
De rode draad, zegt Forever Security, is dat het plaatsen van een AI-agent in de browser een pad heropent dat browsers hard werken om te sluiten, waardoor een extensie met weinig bevoegdheden een deel van de browser met hoge bevoegdheden kan bereiken. Andere onderzoekers hebben het afgelopen jaar gerelateerde zwakke punten in AI-gestuurde browsers gerapporteerd.
