
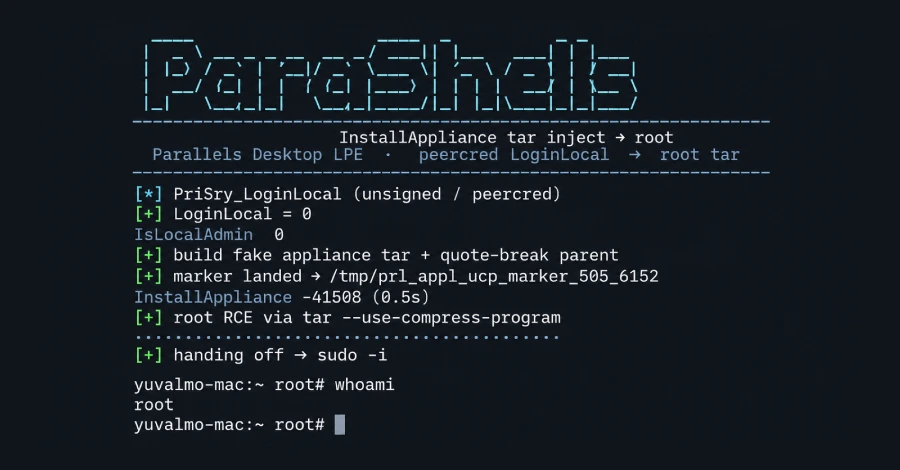
Parallels Desktop voor Mac heeft een fout waardoor een gewoon lokaal account code als root kan uitvoeren, het hoogste toegangsniveau op een Mac, zei softwarebedrijf JFrog deze week.
Voor de aanval is code nodig die al als normale gebruiker op de machine draait, dus deze werkt niet via het netwerk. JFrog zegt dat de oplossing zit in Parallels Desktop 27, een versie die Intel Macs niet kunnen installeren.
Yuval Moravchick, die leiding geeft aan het kwetsbaarheidsonderzoeksteam van JFrog, publiceerde de bevinding dinsdag en noemt het ParaShells. De fout wordt bijgehouden als CVE-2026-90894, een identificatie die JFrog zichzelf heeft toegewezen, en JFrog beoordeelt deze met een 7,8 uit 10.
Parallels Desktop draait Windows en Linux op virtuele machines op een Mac. Het installeert een achtergrondservice genaamd prl_disp_service die als root draait, omdat zijn werk onder meer het opzetten van hostnetwerken en het uitpakken van virtuele machinepakketten omvat.
De fout zit aan de Mac-kant van het product, dus de machine die gevaar loopt is de Mac zelf en niet de virtuele machines erop.
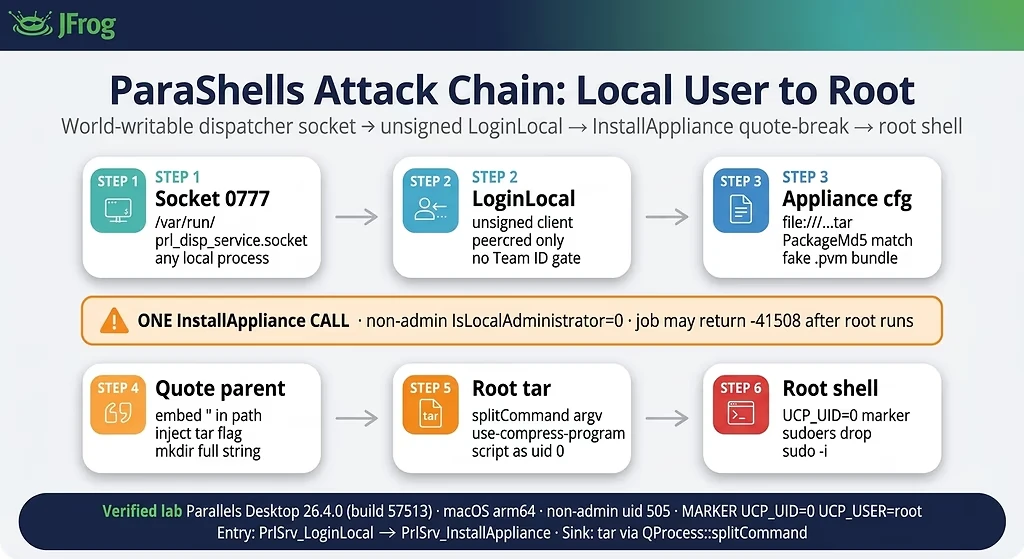
Op de machine die JFrog testte, was de socket waar de dienst naar luisterde geschikt voor iedereen, wat betekent dat elk programma op de Mac er verbinding mee kon maken. De login-oproep die volgt, PrlSrv_LoginLocal, controleert alleen de inloggegevens die de kernel rapporteert voor het verbindingsproces. Het heeft geen Parallels-codehandtekening nodig en werkt voor een account dat geen beheerder is.
Om een virtuele machine-appliance te installeren, bouwt de service de uitpakopdracht op als één regel tekst: tar -xf “%1” -C “%2”. Vervolgens splitst het die tekst terug in afzonderlijke argumenten met behulp van Qt’s QProcess::splitCommand.
De beller kiest een deel van die tekst, omdat hij de map kiest waarin de nieuwe virtuele machine terechtkomt. Een dubbele aanhalingstekens in de mapnaam sluiten de aanhalingstekens vroegtijdig af, dus wat de aanvaller erna zet, worden extra opties voor tar in plaats van een deel van een pad.
De optie die JFrog gebruikte was –use-compress-program, die macOS tar vertelt het archief eerst aan een ander programma over te dragen. Omdat tar hier als root draait, draait dat programma ook als root. Het testscript van JFrog schreef een sudo-regel zonder wachtwoord en opende een rootshell.
JFrog demonstreerde dit op Parallels Desktop 26.4.0, build 57513, op een Mac met een Apple siliciumchip. Er staat dat een normale installatie al alles biedt wat de aanval nodig heeft: het geïnstalleerde product, de service die draait terwijl de socket aanwezig is, en een lokaal account met weinig bevoegdheden. Er hoeft geen virtuele machine te draaien.
Het bedrijf heeft niet elke build gecontroleerd. “We hebben niet elke oudere build voor dit artikel aan een regressietest onderworpen”, aldus het rapport, en in plaats daarvan tegen de lezers gezegd: “Behandel elke desktopinstallatie die nog steeds dezelfde InstallAppliance-extractsjabloon en voor iedereen schrijfbare dispatcher-socket bevat als in scope.”
JFrog zei ook dat de App Store-editie zijn diensten anders zou kunnen starten, terwijl hij het onderliggende risico als hetzelfde soort probleem omschreef. Het rapporteert geen aanvallen waarbij gebruik wordt gemaakt van de fout, en Parallels heeft er niets over gepubliceerd.
De reden dat een lokale fout hier van belang is, zei JFrog, is dat code die wordt uitgevoerd als een normale gebruiker gebruikelijk is op deze machines. Een kwaadaardige Homebrew-formule, een vergiftigd npm-installatiescript of een gecompromitteerde build-taak zouden allemaal in aanmerking komen, net als één zwak account op een gedeeld laboratorium of een trainings-Mac.
De oplossing en welke build deze heeft
JFrog zegt dat de wijziging die de fout verhelpt zich in Parallels Desktop 27 bevindt. Het advies vermeldt alles onder 27.0.0 als getroffen, de beschrijving noemt 27.0.0 als de gerepareerde versie en het CVE-record vermeldt 27.0.0 als niet getroffen.
De data staan niet op één lijn. JFrog’s eigen openbaarmakingstijdlijn geeft 1 september 2026 aan als de dag waarop de oplossing in 27.0.0 werd verzonden, maar in de release-opmerkingen van Parallels werd 27.0.0 op 25 augustus 2026 en 27.0.1 op 1 september 2026 vermeld.
Het installeren van de nieuwste release op die regel dekt beide waarden, omdat 27.0.1, build 58670, na beide data wordt verzonden. Parallels heeft geen verklaring gepubliceerd over CVE-2026-90894, dus er is geen leveranciersrecord dat aangeeft in welke build de wijziging is verwerkt.
Parallels zegt dat het de kwetsbaarheden pas bespreekt als er een oplossing publiekelijk is vrijgegeven. De lijst met beveiligingsoplossingen, die elke fout toewijst aan de versie die deze repareert, is sinds mei 2025 niet meer herzien en bevat deze niet.
Wie kan het niet installeren
Parallels Desktop 27 heeft een Mac nodig met een Apple siliciumchip. De systeemvereisten vermelden alleen Apple Silicon voor de processor en macOS Sonoma 14.7 of nieuwer voor het besturingssysteem. Bij eerdere versies van macOS, waaronder Ventura 13, stelt het installatieprogramma in plaats daarvan een oudere versie van het product in.
Parallels verwijderde de Intel Mac-ondersteuning in versie 27 en zegt dat de verandering de plannen van Apple volgt en niet die van zichzelf. macOS 26 Tahoe was de laatste versie van macOS die is gebouwd voor Intel Macs en macOS 27 is alleen Apple-silicium, dus een product dat is gebouwd voor macOS 27 kan niet op Intel-hardware worden geïnstalleerd.
Intel-gebruikers wordt verteld dat ze Parallels Desktop 26 moeten blijven gebruiken. “Parallels Desktop 26 ondersteunt vandaag de dag volledig Intel-gebaseerde Mac-computers, en dat zal niet veranderen”, schreef het bedrijf op 25 augustus, drie weken voordat deze fout openbaar werd, eraan toevoegend dat Intel-gebruikers versie 26 kunnen blijven gebruiken en “toekomstige beveiligings- en onderhoudsupdates kunnen verwachten.”
Die regel heeft deze oplossing niet, aldus JFrog. “Hosts die op de 26.x-lijn blijven, inclusief 26.4.2, hebben die extractwijziging niet”, zegt het advies. JFrog zegt niet dat het 26.4.1 of 26.4.2 heeft getest, en in de beschrijving staat dat het oudere builds niet heeft gecontroleerd.
De releaseopmerkingen van Parallels voor versie 26 beschrijven een dergelijke oplossing ook niet. De nieuwste build op die lijn, 26.4.2, kwam uit op 8 september 2026, en de aantekeningen vermelden één wijziging voor een implementatieprobleem in de Enterprise-editie.
Deze aantekeningen zijn kort en stellen doorgaans alleen dat een update “de algemene stabiliteits- en veiligheidsproblemen aanpakt”, zodat ze een reparatie die nooit gedocumenteerd is niet uitsluiten.
Een Mac die versie 27 niet kan draaien, heeft daarom geen build die JFrog als vast beschrijft. Parallels heeft niet gezegd of de wijziging versie 26 zal bereiken, en niets dat het heeft gepubliceerd vermeldt een datum.
|
Productlijn |
Nieuwste constructie |
Heeft het uittreksel gewijzigd |
Kan het installeren |
|---|---|---|---|
|
Parallels-bureaublad 27 |
27.0.1 (58670), 1 september 2026 |
Ja, volgens JFrog, die 27.0.0 noemt |
Apple Silicon Macs op macOS Sonoma 14.7 of nieuwer |
|
Parallels-bureaublad 26 |
26.4.2 (57518), 8 september 2026 |
Nee, volgens JFrog |
Intel en Apple silicium Macs |
Hoe u dit kunt controleren en wat u nu moet doen
Twee alleen-lezen commando’s laten zien of een Mac zichtbaar is. De eerste rapporteert de geïnstalleerde versie; de tweede rapporteert of de service-socket open staat voor elk lokaal proces.
- standaardwaarden lezen “/Applications/Parallels Desktop.app/Contents/Info” CFBundleShortVersionString
- ls -l /var/run/prl_disp_service.socket
JFrog zegt dat een socket die srwxrwxrwx toont op een build op of nabij 26.4.0 moet worden behandeld als zichtbaar totdat een gepatchte build is bevestigd. Beide commando’s tonen alleen de blootstelling, en geen van beide laat zien of iemand de fout heeft gebruikt.
Totdat elke machine een vaste versie heeft, is het advies van JFrog om te beperken wie lokaal kan inloggen, omdat elk lokaal account op een kwetsbare installatie de service kan bereiken. Het suggereert ook dat u elke Mac in de organisatie vermeldt waarop Parallels Desktop is geïnstalleerd.
Beheerders die updates via apparaatbeheer pushen, moeten eerst hun versieregels controleren. Parallels waarschuwt dat een beleid dat automatisch nieuwe hoofdversies verzendt, zal proberen versie 27 op Intel Macs te installeren, wat mislukt, en adviseert deze machines op versie 26 te houden.
Uit niets van het gepubliceerde materiaal blijkt of het installeren van een vaste build de toegang verwijdert die een aanvaller al heeft genomen. JFrog merkt op dat een aanvaller die de root bereikt, voet aan de grond kan houden via launchd, wat een productupdate niet zou ophelderen.
