
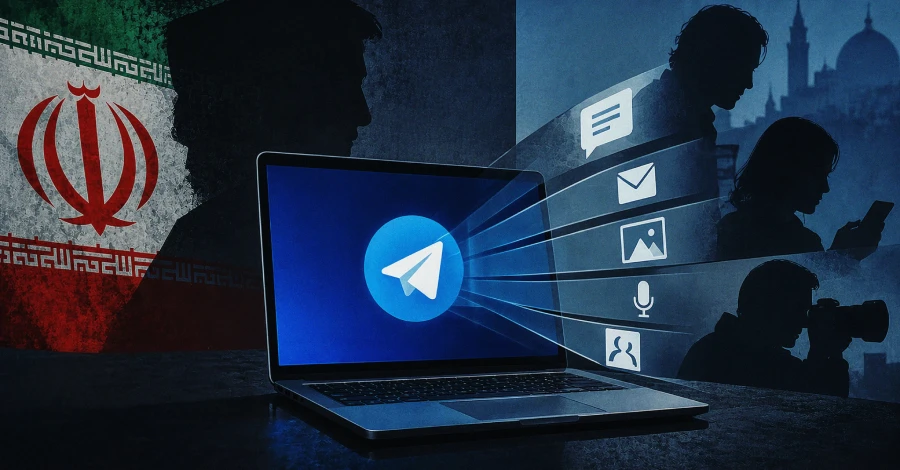
Cyberveiligheidsagentschappen in de Verenigde Staten, het Verenigd Koninkrijk en Nederland hebben een Windows-malware gedetailleerd beschreven waarvan zij zeggen dat de Iraanse inlichtingendienst deze gebruikt om dissidenten, journalisten en activisten over de hele wereld te bespioneren.
De malware wordt bestuurd via de berichtenapp Telegram en kan de e-mails en chatberichten van een doelwit kopiëren, screenshots maken en de microfoon activeren om audio op te nemen.
De FBI noemt het ZWAARGRAMen het Britse National Cyber Security Centre (NCSC) noemt het GEKOZEN BAKSTEEN.
Het gezamenlijke advies werd op 15 september gepubliceerd door het NCSC, de FBI en de Nederlandse inlichtingendienst, de AIVD. De FBI heeft ook een bijgewerkte analyse van de malware vrijgegeven die wordt uitgebreid naar aanleiding van een waarschuwing uit maart 2026, de eerste die de campagne beschrijft, met meer technische details en nieuwe indicatoren van compromissen.
De FBI schrijft de malware toe aan het Iraanse Ministerie van Inlichtingen en Veiligheid (MOIS), de belangrijkste inlichtingendienst van het land, en dateert de bredere campagne tot de herfst van 2023. Het advies zegt dat CHOSEN BRICK al sinds 2025 wordt gebruikt tegen mensen in Groot-Brittannië, de VS en Nederland, en over de hele wereld.
De doelwitten zijn voornamelijk Iraanse dissidenten, journalisten die zich tegen Iran verzetten, activisten en leden van groepen wier standpunten botsen met de regering, zeggen de agentschappen. Maar de FBI heeft gewaarschuwd dat iedereen die Iran interessant acht een doelwit zou kunnen zijn.
De agentschappen zeggen dat het gevaar verder gaat dan gestolen gegevens. Schermafbeeldingen en andere verzamelde informatie kunnen de contacten, locatie en dagelijkse routine van een doelwit tonen. De persoonlijke gegevens van sommige slachtoffers zijn verschenen op pro-Iraanse leksites, wat volgens het advies het risico voor hun veiligheid kan vergroten.
In maart heeft het Amerikaanse ministerie van Justitie vier van dergelijke Iraanse leksites in beslag genomen, waarvan het zei dat ze waren gebruikt om gestolen gegevens te posten en op te roepen tot de moord op dissidenten, journalisten en anderen.
Iran gebruikt dit soort cyberactiviteiten vrijwel zeker om degenen die het als een bedreiging beschouwt te helpen onderdrukken, zeggen de agentschappen. In sommige gevallen, zo voegen ze eraan toe, hebben de inlichtingendiensten plannen gemaakt om zulke mensen in het buitenland te ontvoeren of te vermoorden.
Hoe de aanval werkt
De aanval begint met een boodschap. De aanvallers doen zich voor als iemand die het doelwit kent of als technische ondersteuning voor een berichtenapp, waarbij ze vertrouwen opbouwen voordat ze een bestand verzenden dat een legitiem programma lijkt te zijn, zeggen de agentschappen.
De aanvallers beginnen vaak op de werkcomputer van een doelwit, zeggen de instanties. Als dat niet lukt, proberen ze over te stappen naar een persoonlijk apparaat, waar de bedrijfsbeveiliging niet tegen beschermt.
Gerapporteerde vermommingen zijn onder meer de AI-video-app Pictory, de wachtwoordbeheerder KeePass, Telegram zelf, RunwayML, Norton Antivirus en Adobe Flash Player. In sommige gevallen leek het bestand op MRI-scanresultaten.
Wanneer het doelwit het bestand opent, verschijnt er een overtuigend nepscherm terwijl de echte malware zich op de achtergrond installeert. Een eerste fase doet zich voor als de app, en een tweede fase verbindt de computer met een Telegram-bot die de aanvallers gebruiken om hem te besturen en gestolen gegevens te verzamelen. Elke tot nu toe geziene versie draait alleen op Windows.
Om een herstart te overleven, voegt de malware zichzelf toe aan een Windows-registersleutel, zodat deze elke keer dat de gebruiker inlogt opnieuw begint. Ook vertelt het Microsoft Defender, de ingebouwde antivirus, om bepaalde mappen over te slaan, zodat de bestanden niet worden gescand.
Elke geïnfecteerde computer krijgt zijn eigen Telegram-bot, die volgens de agentschappen ervoor zorgt dat de activiteiten van het ene slachtoffer zich niet vermengen met die van het andere.
Eenmaal actief kan de malware allerlei dingen doen: actieve programma’s weergeven, screenshots maken, de microfoon aanzetten, Telegram- en WhatsApp-gegevens vanuit de browser kopiëren, opgeslagen wachtwoorden en e-mailadressen stelen, extra malware downloaden en bestanden verwijderen. Volgens het gezamenlijke advies kan ten minste één versie ook de computer wissen.
De instanties zeggen dat de malware zich niet zelfstandig over een netwerk verspreidt, hoewel deze wel meer tools kan downloaden. Gestolen bestanden verlaten de computer via de Telegram-bot en via cloudopslagdiensten zoals Vultr en Storj. Nieuwere versies sturen hun Telegram-verkeer via proxyservers om het te verbergen, zegt het advies.
Tekenen waar u op moet letten
De adviezen vermelden signalen waar verdedigers en risicogebruikers op kunnen letten, waaronder:
- Registersleutel: een “Run”-sleutelinvoer met de naam SMQDService of winappx, toegevoegd zodat de malware begint bij het inloggen.
- Bestandspad: een map met een extra ruimte, C:WindowsSysWOW64, waar de malware extra bestanden neerzet.
- Netwerk: onverwachte verbindingen met anderszins legitieme services, waaronder api.telegram.org, vulrobjects.com, storjshare.io, backblazeb2.com, iproyal.com en lightningproxies.net.
- Mutex: naammarkeringen die de malware instelt om te voorkomen dat deze tweemaal wordt uitgevoerd, zoals ytyjyujyu en noi672pp434awkc12f.
De analyse van de FBI en het gezamenlijke advies bevatten de volledige lijst, inclusief bestandshashes. De instanties waarschuwen dat de bestandsnamen en mappen van de malware kunnen veranderen, dus deze signalen mogen niet als de enige worden behandeld waar op moet worden gelet.
Hoe u uzelf kunt beschermen
Om het risico te verlagen, raden de instanties individuen aan:
- Open geen bestanden die via berichten of links zijn verzonden en download software alleen van officiële websites of appstores.
- Houd het besturingssysteem en alle apps up-to-date, idealiter met automatische updates.
- Voer antivirussoftware uit en houd deze ingeschakeld en actueel.
- Negeer de SmartScreen-waarschuwingen niet bij het downloaden van bestanden.
Zij adviseren netwerkbeheerders om:
- Schakel phishing-bestendige meervoudige authenticatie in.
- Gebruik de toelatingslijst voor applicaties en beheerde apparaten.
- Gebruik de scan- en beveiligingshulpmiddelen die hun e-mailprovider biedt.
- Houd computers en netwerkverkeer in de gaten en zoek in logboeken naar de bovenstaande indicatoren.
Iedereen die een infectie vermoedt, moet de hierboven beschreven “Run”-sleutel controleren, hun IT-ondersteuning hiervan op de hoogte stellen en dit melden aan hun nationale cyberagentschap. De adviezen zeggen niet of het verwijderen van de malware alleen al een compromis oplost.
Toen de FBI in maart voor het eerst waarschuwde voor de campagne, vertelde Telegram aan TechCrunch dat de moderators “routinematig alle accounts verwijderen waarvan wordt vastgesteld dat ze betrokken zijn bij malware.” De agentschappen presenteren hun conclusies als beoordelingen en niet als zaken die voor de rechtbank zijn beslecht.
