
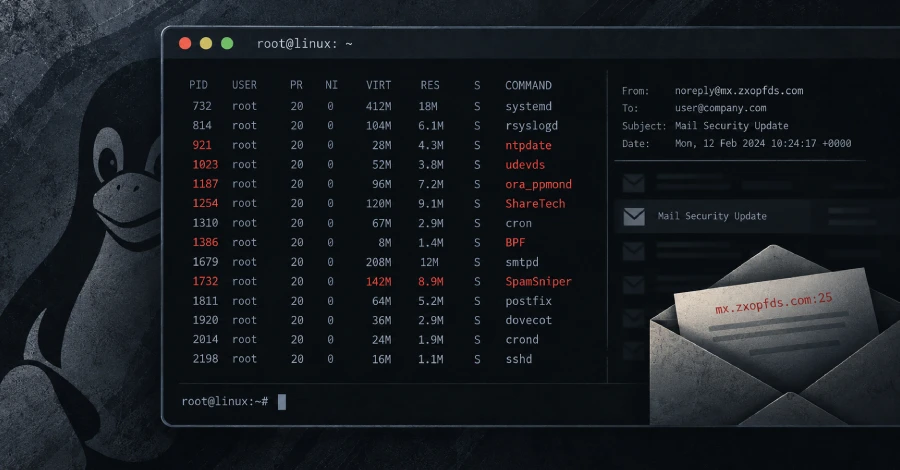
Linux-backdoors die zich richten op telecom- en netwerkapparatuur in Zuid-Korea en Taiwan hebben hun verkeer vermomd als e-maildiensten en schijnbaar legitieme processen om op te vallen en detectie te omzeilen.
Het is bekend dat bedreigingsactoren hun kwaadaardige software vernoemen naar een legitiem onderdeel van het besturingssysteem of een proces als verdedigingsmaatregel. Door de naam van een echt binair bestand te lenen, kan het minder opvallend lijken tussen andere Windows-processen, het een vals gevoel van vertrouwen geven of tijdens een toevallige inspectie door een analist over het hoofd worden gezien.
De door Rapid7 onderzochte achterdeurtjes blijken echter verder te gaan dan het imiteren van bestandsnamen door de identiteit aan te nemen van e-mailbeveiligingsproducten zoals SpamSniper en ShareTech die veel worden gebruikt in bedrijfsomgevingen in Zuid-Korea en Taiwan.
Volgens leverancier Jiran Group wordt SpamSniper geadverteerd als “Korea’s toonaangevende e-mailbeveiligingsoplossing” die organisaties verdedigt tegen spam, malware en serveraanvallen.
De kwaadaardige artefacten omvatten een nieuwe BPFDoor-variant en een BPF Rekoobe-build die wordt gebruikt tegen Zuid-Koreaanse doelen, en een voorheen niet-gerapporteerd Linux-implantaat genaamd AVERAT dat wordt geleverd via een dropper en wordt ingezet tegen Taiwanese apparaten.
“De BPFDoor-varianten die tegen Zuid-Koreaanse systemen worden gezien, imiteren het PID-bestand van SpamSniper, een Koreaans antispamproduct, en roteren door tien Linux-daemonnamen”, aldus Rapid7. “In de monsters neemt elk onderdeel namen en conventies aan die zijn ontworpen om er onopvallend uit te zien in de omgeving waarop het zich richt.”
BPFdoor en zijn vele iteraties waren eerder dit jaar het onderwerp van een uitgebreide analyse door Rapid7, waarbij de activiteit gekoppeld was aan een dreigingsgroep genaamd Red Menshen (ook bekend als Earth Bluecrow, DecisiveArchitect en Red Dev 18), die zich richtte op telecomproviders in het Midden-Oosten en Azië, die teruggaan tot 2021.
Op een hoog niveau misbruikt BPFDoor de Berkeley Packet Filter (BPF)-functionaliteit om inkomend netwerkverkeer te inspecteren en het gedrag ervan alleen te activeren bij het detecteren van een magisch pakket. De detectie van een nieuwe BPFDoor-versie geeft aan dat de bedreigingsactoren achter de malware hun arsenaal actief aan het verfijnen en opnieuw inrichten als reactie op publieke onthullingen.
“Toen beveiligingsleveranciers statische netwerkhandtekeningen (Suricata/Snort) schreven om deze Layer 4-afwijkingen te detecteren, begonnen de operators zich te richten op de edge-proxy’s”, aldus Rapid7. “Door het magische pakket in standaard HTTPS POST-verzoeken te verpakken en te vertrouwen op SSL-offloading die gebruikelijk is in telecomomgevingen, kan de trigger worden afgeleverd bij het met BPFDoor geïnfecteerde knooppunt op een manier die conventionele diepe pakketinspectie kan omzeilen.”
Terwijl sommige BPFDoor-samples SpamSniper spoofen, stelt een ander artefact de procesnaam in op “ora_ppmond”, waarmee de naamgevingsconventie wordt nagebootst die wordt geassocieerd met door Oracle ondersteunde telecomabonnee- en provisioningplatforms. Concreet lijkt de naam een verwijzing te zijn naar “ora_pmon_*”, dat het Process Monitor-achtergrondproces (PMON) van een Oracle Database-instantie vertegenwoordigt.
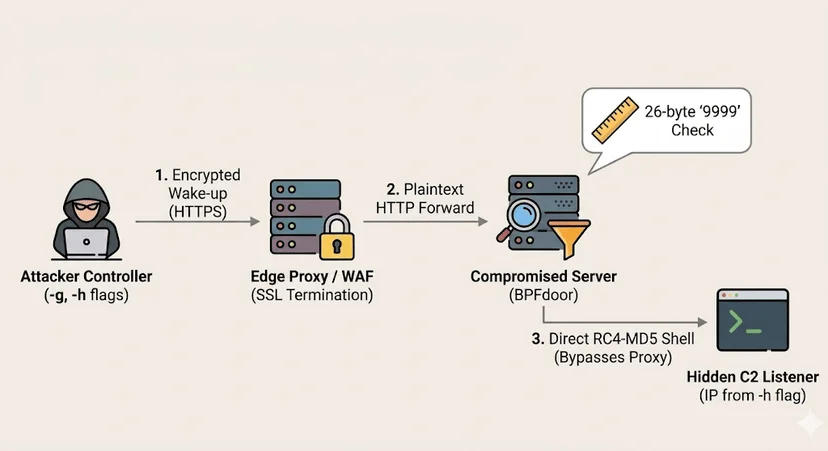
Eenmaal geactiveerd, start het BPFDoor-voorbeeld een TinyShell-sessie en ondersteunt het opdrachten om interactieve shell-, upload- en downloadmogelijkheden te vergemakkelijken. Interessant is dat het gebruik van TinyShell eerder is toegeschreven aan Chinese nexusclusters zoals Liminal Panda, UNC3886 (ook bekend als Fire Ant) en Velvet Ant, die allemaal telecomnetwerken en edge-apparaten hebben uitgekozen.
“Deze voorbeelden laten zien dat BPFDoor werkt als een modulair raamwerk dat zich aanpast aan de telecomlaag waarop het zich richt, waarbij TinyShell- en Rekoobe-logica worden geïntegreerd om exfiltratie te ondersteunen”, legt Rapid7 uit.
In samenhang met de activiteit wordt ook een op Rekoobe gebaseerde BPF-backdoor waargenomen die TCP/UDP/SCTP IPv4- en UDP IPv6-verkeer onderschept, waarbij de bron- en bestemmingspoorten gelijk zijn aan 25. Bovendien noemt het zijn processen naar componenten van SpamSniper.
De druppelaar die in een overlappende campagne wordt waargenomen, is een ELF-binair bestand dat fungeert als lokaal installatieprogramma voor AVERAT, een modulair implantaat dat het Simple Mail Transfer Protocol (SMTP) gebruikt voor command-and-control (C2) en om de kwaadaardige activiteiten ervan te verdoezelen.
De ELF-dropper bevindt zich in de add-onpakketdirectory “/addpkg/sbin/” van het ShareTech-apparaat en werkt door zijn encryptiesleutel af te leiden uit de string “ShareTech” en deze vervolgens te gebruiken om een shellscript te decoderen dat verantwoordelijk is voor het ensceneren en uitvoeren van twee binaire bestanden: “ntpdate”, wat de dropper zelf is, en “udevds”, wat de AVERAT-payload is. De twee bestanden worden 10 seconden later verwijderd.
AVERAT ondervraagt periodiek elke 600 tot 699 seconden een C2-server (“mx.zxopfds(.)com”) via TCP-poort 25. De servergegevens en het bakeninterval worden uit een gecodeerde configuratie gehaald. De achterdeur ondersteunt een lange lijst met opdrachtcodes, waaronder:
- 20, om de mapinhoud op te sommen
- 21, om een bestand van de host te downloaden, met CV-ondersteuning
- 22, om een bestand in delen naar de host te uploaden
- 25, om recursief een bestand of mapstructuur te verwijderen
- 30, om recursief door een directorystructuur te lopen
- 629, om lopende processen met opdrachtregels op te sommen
- 632, om een proces te beëindigen (SIGTERM)
- 842, om de C2-host- en poorttabellen tijdens runtime te overschrijven
- 912, om een interactieve shell-sessie en maximaal 10 gelijktijdige sessies te openen
- 914, om een opdracht in een open shell-sessie te schrijven
- 916, om het apparaat opnieuw op te starten
- 1010, om een gedeelde objectmodule (*.so) te laden of te ontladen, waardoor de implantaatfunctionaliteit wordt uitgebreid
- 1576, om het callback-interval in te stellen en dit in de database te bewaren
- 1618, om een proxy- of port-forward-kanaal via het apparaat te openen
- onbekend, om de socket te sluiten en het proces onmiddellijk te beëindigen
De C2-infrastructuur van AVERAT komt volgens Rapid7 overeen met het apparaatklasseprofiel dat doorgaans wordt geassocieerd met een Operational Relay Box (ORB)-netwerk, hoewel er geen bewijs is dat het deel uitmaakt van bekende ORB’s zoals LapDogs (ook bekend als UAT-7810), SPACEHOP en FLORAHOX.
Organisaties wordt aangeraden om onverwachte raw packet sockets en BPF-filters te beoordelen op Linux-systemen die geen packet capture vereisen, uitgaande TCP-poort 25-verbindingen te controleren van processen die geen mailservices zijn, te scannen op processen die zich voordoen als gewone daemons, en de beheertoegang tot routers, DVR’s en andere edge-apparaten te beperken.
De bevindingen laten zien hoe bedreigingsactoren gebruik maken van de bevoorrechte positie die wordt ingenomen door beveiligde e-mailgateways (SEG’s) voor het verzamelen van inlichtingen. In 2023 werd waargenomen dat een Chinese nexus-bedreigingsacteur met de codenaam UNC4841 twee verschillende kwetsbaarheden in Barracuda Email Security Gateway (ESG)-apparaten (CVE-2023-2868 en CVE-2023-7102) misbruikte om persistente achterdeurtjes te creëren.
“De rode draad is regionale vermomming: elk monster is op de hoogte van de software van de leverancier die op de beoogde systemen draait en implementeert dienovereenkomstig processpoofing”, aldus het cyberbeveiligingsbedrijf. “Passieve BPF-implantaten vermijden conventionele poortscans; terwijl uitgaande bakens zich verbergen in gewoon DNS, TCP en verkeer, maken de bedreigingsactoren gebruik van SMTP om onder de radar te blijven.”
