
Een kwaadaardig spreadsheet kan ervoor zorgen dat LibreOffice en Apache OpenOffice de code van een aanvaller uitvoeren zodra het bestand wordt geopend, zo hebben beveiligingsonderzoekers aangetoond. Er is eerst geen waarschuwing, zoals elk programma toont voordat het een macro uitvoert.
De aanval werkt alleen als de Java-ondersteuning van het programma is ingeschakeld. Tot nu toe is het alleen getoond als proof of concept, en er zijn geen rapporten over het gebruik ervan bij echte aanvallen.
LibreOffice heeft de fout, die wordt bijgehouden als CVE-2026-63277, al gerepareerd in updates die op 5 oktober zijn uitgebracht. Het raadt gebruikers aan om over te stappen naar versie 26.2.5 of 26.8.0. Versies vóór deze worden beïnvloed.
Apache OpenOffice heeft de matching-fout, die wordt bijgehouden als CVE-2026-59265, niet opgelost. Elke versie tot en met de huidige release, 4.1.16, wordt getroffen, en het project zegt dat er een oplossing wordt verwacht in versie 4.1.17, die nog steeds wordt getest.
Tot die tijd kunnen Apache OpenOffice-gebruikers de aanval blokkeren door Java uit te schakelen in de programma-instellingen, of door spreadsheets die ze niet vertrouwen niet te openen.
De aanval combineert functies die elk afzonderlijk werken zoals bedoeld. Een LibreOffice- of Apache OpenOffice Calc-spreadsheet kan een “databasebereik” bevatten, een blok cellen dat gegevens uit een externe bron ophaalt en deze zelf vernieuwt. Die externe bron kan een afzonderlijk databasebestand zijn, een zogenaamde ODB, genoemd naar een webadres dat in de spreadsheet is geschreven.
Wanneer de spreadsheet wordt geopend, wordt het bereik vernieuwd en downloadt het programma de ODB van dat webadres. De ODB kan een Java-databasestuurprogramma, ook wel JDBC-stuurprogramma genoemd, een naam geven en verwijzen naar de plaats waar de stuurprogrammacode zich bevindt, wat een JAR-bestand, een bundel Java-code of op een externe server kan zijn. Het programma downloadt vervolgens de JAR en start het stuurprogramma, de code van de aanvaller, in het programma zelf.
Elk van deze is een normaal kenmerk. Het beveiligingsprobleem is volgens de onderzoekers dat ze samen code kunnen uitvoeren zonder de gebruiker ooit te vragen het document te vertrouwen, zoals het programma dat vraagt voordat het een macro uitvoert.
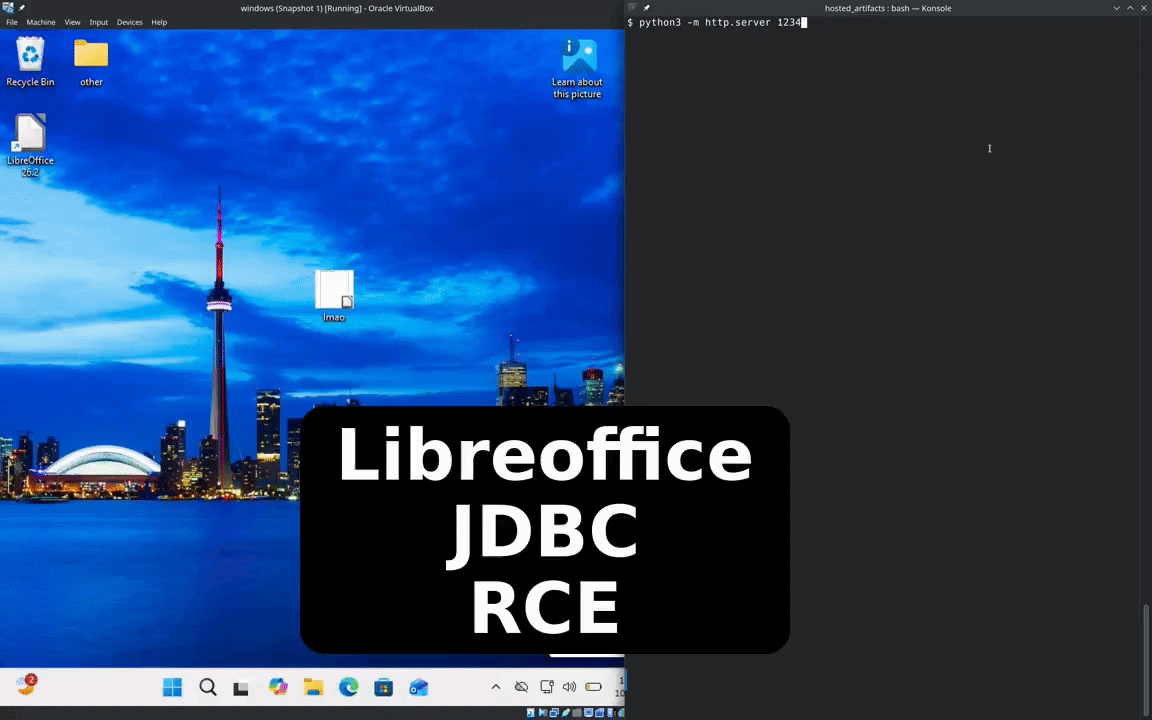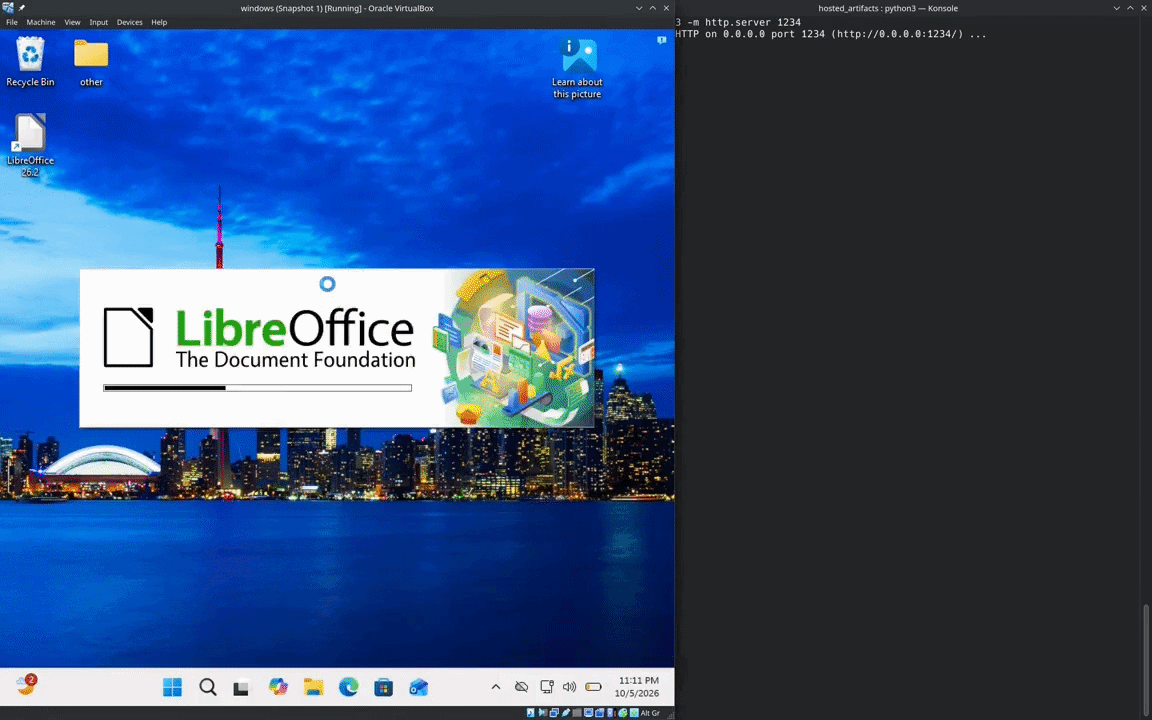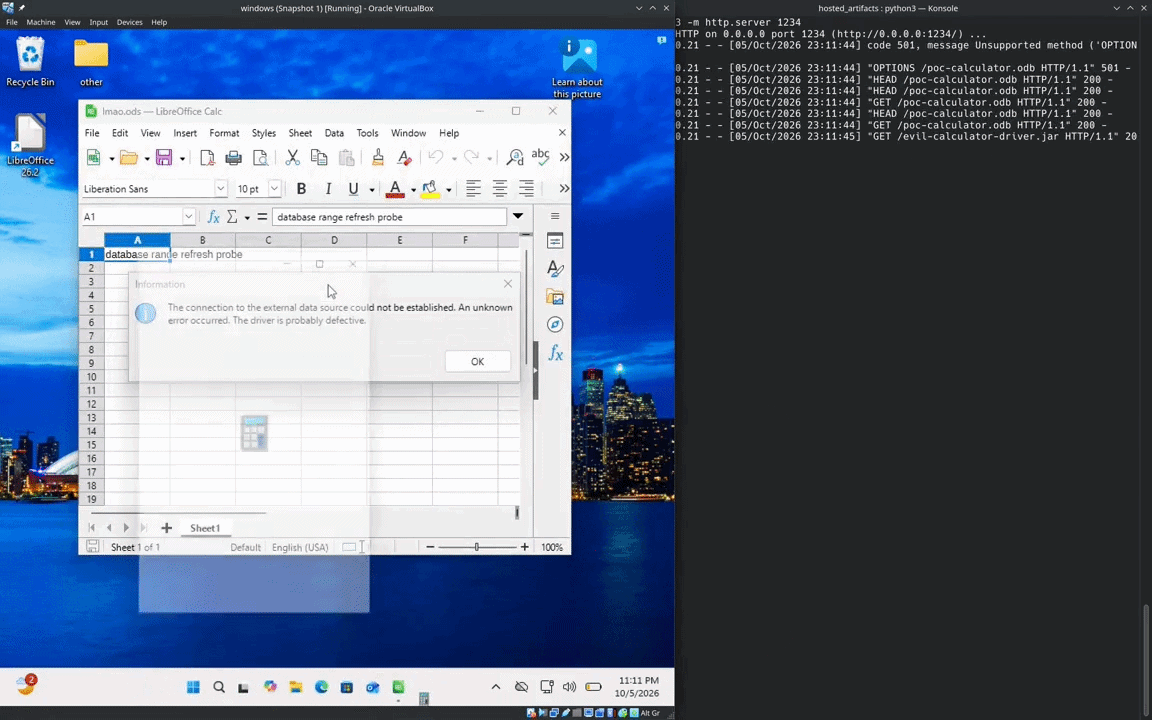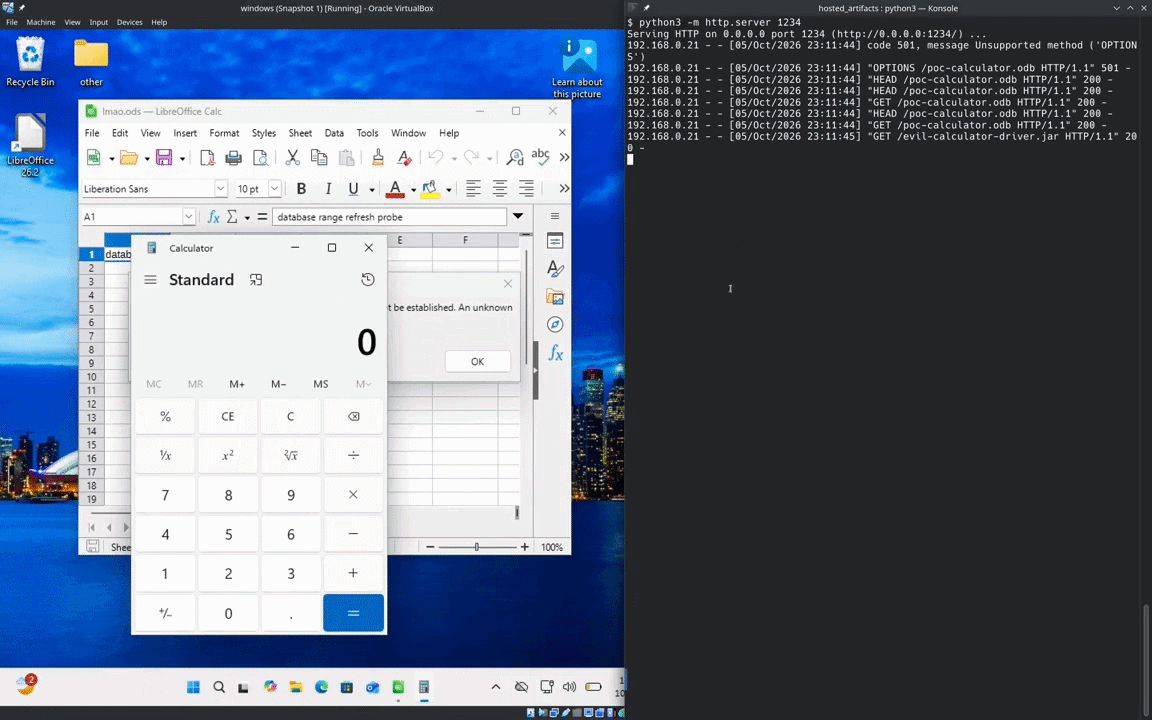
In de proof of concept opent de bestuurder eenvoudigweg de Calculator-app, een onschadelijke stand-in, maar hetzelfde pad kan elke Java-code uitvoeren die de aanvaller kiest. De onderzoekers testten de aanval op Windows en Linux en zeggen dat deze niet gebonden is aan één besturingssysteem.
In hun demonstratie zaten de kwaadaardige bestanden voor het gemak op dezelfde machine. De onderzoekers zeggen dat een echte aanval in plaats daarvan het databasebestand en de code op een door de aanvaller bestuurde server zou plaatsen.
De fout in LibreOffice werd onafhankelijk gemeld door Rick de Jager van het V12-beveiligingsteam en door Thomas Rinsma en Edoardo Geraci van Codean Labs. Apache crediteert Codean Labs voor de matching-fout in OpenOffice. Het V12-team heeft voor beide programma’s een proof of concept gepubliceerd en Caolán McNamara van Collabora Productivity schreef de oplossing voor LibreOffice.
The Hacker News heeft voor commentaar contact opgenomen met The Document Foundation, die LibreOffice ontwikkelt, en met het Apache OpenOffice-project.
