
Anthropic zei dinsdag dat het een programma uitbreidt waarmee doorgelichte cyberbeveiligingsprofessionals zijn geavanceerde kunstmatige intelligentie (AI) -modellen kunnen testen met minder waarborgen en blokkerende classificaties, aangezien het bedrijf beweerde dat zijn Project Glasswing-initiatief tussen april en juli 2026 minstens 129.000 geverifieerde softwarekwetsbaarheden aan het licht had gebracht.
Het bedrijf zei dat het tussen april en oktober 2026 ook nog eens 5.500 geverifieerde softwarekwetsbaarheden heeft gevonden door middel van open-source scaninspanningen.
“Van deze geverifieerde kwetsbaarheden zijn er tot nu toe meer dan 33.000 als kritiek of zeer ernstig beoordeeld”, aldus Anthropic. “Dit is waarschijnlijk een onderwaarde, omdat het gebaseerd is op enquêtegegevens van slechts een subgroep van Glasswing-partners. Daarom verwachten we dat de werkelijke impact minstens vijf keer hoger zal zijn.”
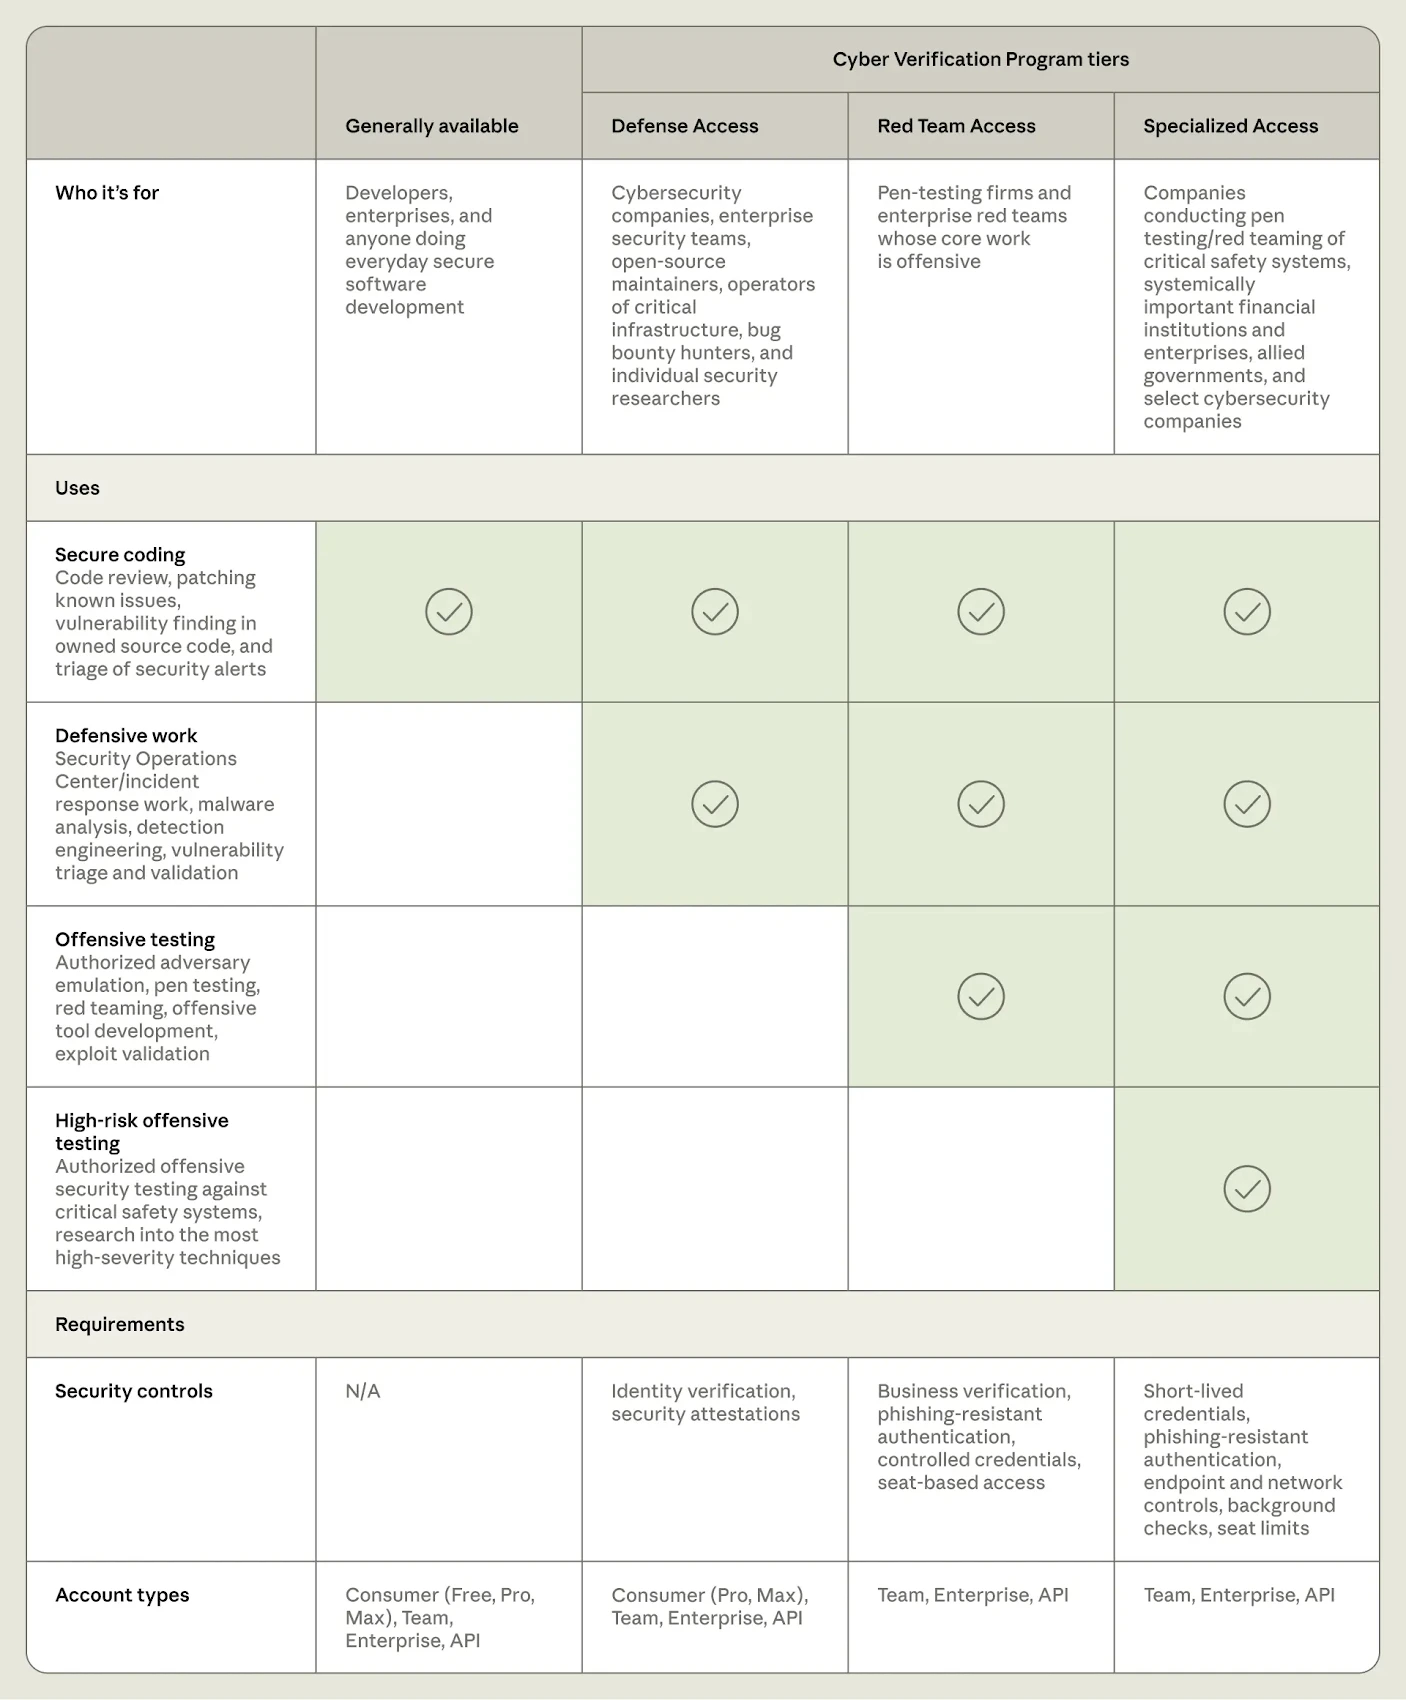
Het bijgewerkte programma, het Cyber Verification Program (CVP) genoemd, beschikt over drie toegangsniveaus, waardoor organisaties en beveiligingsteams er een kunnen aanvragen die het beste aansluit bij hun werk. Elke laag krijgt toegang tot de bijbehorende modellen, waaronder Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 en nieuwe modellen die in de toekomst beschikbaar komen.
De drie toegangsniveaus worden hieronder beschreven:
- Defense Access, bedoeld voor defensief werk, zoals incidentrespons, reverse engineering van malware en analyse en validatie van kwetsbaarheden.
- Red Team Access, dat geautoriseerde penetratietests en red-teaming toevoegt aan de defensieve gebruiksscenario’s.
- Gespecialiseerde toegang, die de minste waarborgen kent en is gereserveerd voor een beperkt aantal geverifieerde organisaties die bevoegd zijn om veiligheidssystemen te testen.
Volgens een CyScenarioBench-evaluatie blokkeerden de beveiligingen 46 van de 50 taken op Claude Opus 5.5 in de Defense Access-laag, terwijl de Red Team Access-laag op hetzelfde model geen taken blokkeerde en 34 van de 50 voltooide, wat hetzelfde voltooiingspercentage is als wanneer er geen beveiligingen worden toegepast. Zonder CVP-toegang werd elke taak bij de eerste prompt geblokkeerd.
“Deze evaluaties geven ons het vertrouwen dat we geavanceerde cybercapaciteiten veilig beschikbaar kunnen maken voor een bredere groep verdedigers, waardoor de defensieve inspanningen die we zijn begonnen met Project Glasswing worden uitgebreid”, aldus Anthropic.
Het AI-bedrijf zei dat het deze tools beschikbaar stelt aan verdedigers, gezien hun tweeledige aard, en om hen te helpen systemen te beveiligen met behulp van dezelfde mogelijkheden die door een slechte actor voor kwaadaardige doeleinden kunnen worden bewapend.
In een analyse die eind vorige maand werd gepubliceerd, onthulde VulnCheck-onderzoeker Patrick Garrity dat slechts 2 van de 300 kwetsbaarheden ontdekt door Anthropic of Project Glasswing, oftewel 0,67%, in het wild zijn uitgebuit. Hiervan zijn er 39 geclassificeerd als kritiek, 141 als hoog, 81 als gemiddeld en 18 als laag in ernst.
De twee kwetsbaarheden die getuige zijn geweest van actieve exploitatie-inspanningen zijn CVE-2026-26980, een SQL-injectiefout in Ghost CMS, en CVE-2026-61500, een sessievervalsingfout in Rejetto HTTP File Server.
De bevindingen suggereren in ieder geval dat hoewel AI de drempel voor het ontdekken van kwetsbaarheden verlaagt, niet elk beveiligingslek dat het blootlegt noodzakelijkerwijs door bedreigingsactoren kan worden uitgebuit of aanzienlijke gevolgen kan hebben. Bovendien kunnen, zoals aangetoond door 1Password en Veracode, door AI gegenereerde kwetsbaarheidspatches zelf nieuwe veiligheidsrisico’s met zich meebrengen.
“Ongeveer 44% van de taken voor het genereren van AI-code introduceerden in tests een risicovol beveiligingsprobleem”, aldus Veracode. “Het gemiddelde beveiligingspercentage voor alle modellen is 56% – nauwelijks veranderd ten opzichte van de 55% in het eerste rapport. Met andere woorden: de beveiligingsprestaties zijn vlak gebleven, terwijl de hoeveelheid door AI gegenereerde code die in pijplijnen terechtkomt, enorm is toegenomen.”
