
Een Windows-malware genaamd GESLOTENQUORUM is gebouwd om orders op te nemen van een stemming van maximaal vier AI-modellen in plaats van de server van een aanvaller, zei Cisco Talos op 22 september.
De modellen kunnen ervoor kiezen om Windows-inloggegevens, opgeslagen browserwachtwoorden en crypto-portemonneegegevens te stelen. Talos heeft deze installatie niet van begin tot eind zien werken en de openbare versie van de malware werkt niet zoals deze is.
Talos vond de malware met CAIRN, een open-sourcetool die dezelfde dag werd uitgebracht om op jacht te gaan naar malware die gebruikmaakt van AI-services. De malware is minimaal drie maanden oud, want Talos’ analyse van de code dateert van 17 juni 2026.
De onderzoekers beschreven niet hoe de malware op de computer van een slachtoffer terecht zou komen. Er stond dat aanwijzingen in de code de ontwikkelaar in verband brachten met criminele forumposts over carding, de handel in gestolen kaartgegevens, daterend uit 2025.
Hoe de AI-stemming werkt
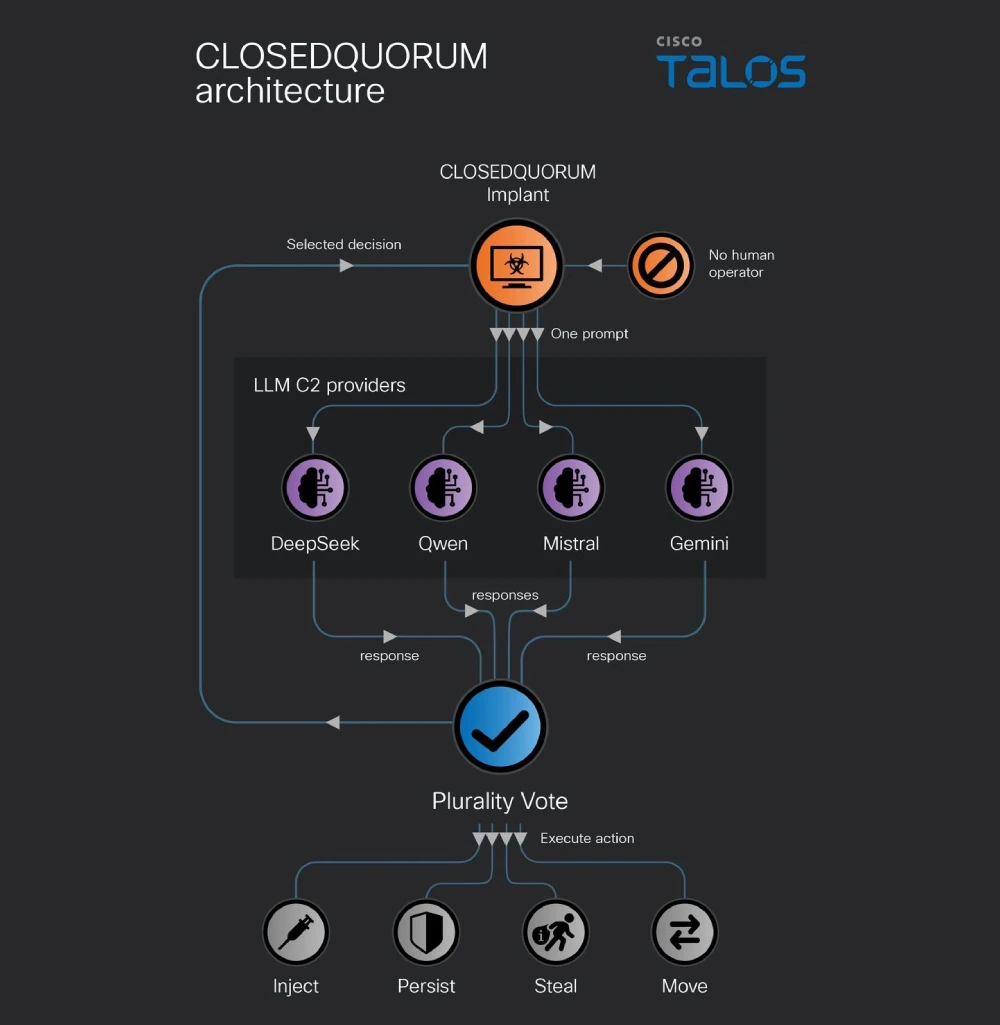
Malware haalt doorgaans opdrachten op van een command-and-control (C2)-server die door de aanvaller wordt uitgevoerd. CLOSEDQUORUM vraagt in plaats daarvan maximaal vier commerciële AI-services wat ze moeten doen: DeepSeek, Qwen, Mistral en Google Gemini, ontdekte Talos.
Bij elk verzoek verzendt de malware basisgegevens over de computer, zoals de naam, de Windows-versie en de beheerdersstatus. Het stuurt ook een vaste lijst met acties waaruit de modellen kunnen kiezen.
Er zijn vier acties: stelen, injecteren, volhouden en verplaatsen. In de openbare versie zit er geen code achter, dus het kiezen ervan doet niets.
Elk model moet in een vast formaat antwoorden, anders wordt het antwoord weggegooid. De malware telt de antwoorden en voert de actie met de meeste stemmen uit. Als geen enkel model een bruikbaar antwoord geeft, wacht het en probeert het opnieuw in plaats van standaard een actie te kiezen.
Omdat de modellen elke keuze maken, hoeft de aanvaller geen opdrachten te verzenden zodra de malware draait, aldus Talos.
De aanvaller ziet nog steeds elke beslissing, samen met de door het model aangegeven reden, in een Discord-kanaal. Voordat het actie onderneemt, plaatst de malware ze daar via een Discord-webhook, een URL die berichten naar een kanaal stuurt. Gestolen gegevens gaan naar hetzelfde kanaal.
Om te kunnen werken heeft elk exemplaar API-sleutels nodig, de codes waarmee een programma de AI-services kan gebruiken, en een echte Discord-webhook. Testversies laten zien dat de sleutels worden toegevoegd wanneer het programma wordt gebouwd. De openbare versie heeft voor beide tijdelijke waarden, zodat deze de modellen niet kan bereiken of gegevens kan verzenden.
Talos zei dat CLOSEDQUORUM, voor zover zij weet, het eerste publiekelijk gedocumenteerde Windows-implantaat is dat zijn C2-beslissingen aan AI-modellen overdraagt.
AI is al eerder in malware gebruikt. LAMEHUG, waarover het Oekraïense CERT-UA in juli 2025 rapporteerde, vroeg een AI-model om commando’s te schrijven voor taken die in de code waren vastgelegd. CLOSEDQUORUM vraagt de modellen om de taak te kiezen.
Talos noemt CLOSEDQUORUM een vroeg en beperkt voorbeeld van aanvallers die een deel van een aanval aan AI-modellen overdragen.
Het vertrouwen op AI-services creëert zwakke punten, omdat de services verzoeken kunnen weigeren, het aantal kunnen beperken dat ze beantwoorden of defecte uitvoer kunnen retourneren. De malware is ook afhankelijk van bedrijven waar hij geen controle over heeft.
Wat de acties doen
Wanneer de stemmen stelen, doet de malware drie dingen tegelijk, ontdekte Talos. Het dumpt het geheugen van LSASS, het Windows-proces dat inloggegevens bevat. Het kopieert ook opgeslagen wachtwoorden van Chrome, Edge en Firefox, en gegevens van MetaMask-, Exodus- en Ethereum-cryptoportefeuilles.
De inject-keuze voert code uit in een ander programma. Het maakt gebruik van een methode genaamd Early Bird APC-injectie, of proces-uitholling als het model daarom vraagt.
De persistent-keuze zorgt ervoor dat de malware op drie manieren automatisch opnieuw kan starten: een waarde onder de Registry Run-sleutel van de huidige gebruiker, een geplande taak en een WMI-gebeurtenisabonnement dat deze elke 60 seconden start. De registerwaarde en de WMI-namen hebben een thema in Windows Update, zodat ze lijken op normale systeemactiviteit.
Voordat de gestolen bestanden worden verzonden, kopieert de malware ze naar C:WindowsTemp, codeert ze en splitst ze in stukken van 1.900 bytes. Het plaatst één stuk per seconde op het Discord-kanaal van de aanvaller.
Waar verdedigers op kunnen letten
Talos zei dat verdedigers moeten letten op gedrag in plaats van de domeinen van de AI-diensten te blokkeren. Legitieme programma’s kunnen contact opnemen met DeepSeek, Mistral, Gemini, Discord of OpenRouter, een andere AI-service die Talos noemt. Veel minder zouden contact opnemen met een aantal van hen terwijl ze ook toegang hadden tot LSASS, code in opgeschorte processen injecteerden of WMI-persistentie creëerden.
Geen enkel teken identificeert de malware, maar de combinatie valt op. De tekenen zijn onder meer:
- AI-serviceverkeer van een Windows-programma waarvan niet wordt verwacht dat het AI gebruikt
- Soortgelijke verzoeken zijn binnen korte tijd naar verschillende AI-aanbieders verzonden
- Prompts die details bevatten over de computer of de aanvalstaal, die waarschijnlijk alleen zichtbaar zijn bij TLS-inspectie (het ontsleutelen van HTTPS-verkeer) of voor de AI-provider
- Procesinjectie, LSASS-toegang of nieuwe persistentie
- Discord webhookverkeer van hetzelfde programma of dezelfde computer
- Activiteit die zich herhaalt met willekeurige tussenpozen van vijf tot vijftien minuten
Een door Talos gepubliceerde Snort-regel, 1:66984, zoekt naar de aanwijzingen van de malware voor de AI-services. Omdat deze aanwijzingen waarschijnlijk alleen zichtbaar zijn bij TLS-inspectie, heeft de regel waarschijnlijk TLS-inspectie nodig om ze te matchen.
De door Talos gepubliceerde YARA-regel is voornamelijk geschreven om de gegevens van VirusTotal over bestanden te doorzoeken. Delen ervan, zoals de tekst die de malware naar de AI-modellen stuurt, komen alleen overeen als het bestand zelf wordt gescand.
Het regelbestand dat bij CAIRN wordt geleverd, bevatte geen CLOSEDQUORUM-regel toen The Hacker News het op 23 september controleerde. CAIRN-gebruikers zouden de regel van Talos zelf moeten toevoegen.
Talos publiceerde SHA-256-hashes voor zes builds uit de ontwikkeling van de malware:
- SHA-256:
250d4fa37488af9b025333fa17705573d721467b203765bc360890b4f5a90cd7 - SHA-256:
c4dc171f2513fcaf9d5ecc815a94aee4063b213ab380f80bd3ac422dee5205a7 - SHA-256:
c13cea04f598e2b0c248d603a6e31bd13aabb64d8149c1b6a77b64e0b983a86f - SHA-256:
f5f1f8c3e7b883793800ab6ccf21b3e60bd0730f300b4595fe74a33adc17a63c - SHA-256:
5191cf625dfc209a347f137b50aea199e82040fd5ee9086fb3e2de73c133f3cb - SHA-256:
eddbd0ecf7195d38fefae5b9d393abfa79e6f3f94bde19308ecef130a05a42e5
Andere sporen die de malware op een computer achterlaat, zijn onder meer:
- Register: een waarde met de naam
WindowsUpdateonder de Run-toets van de huidige gebruiker - Bestand: een PowerShell-script op een pad dat consistent is met
C:WindowsTempwmi.ps1 - WMI: een permanent evenementabonnement met namen met een Windows Update-thema dat de malware elke 60 seconden start
