
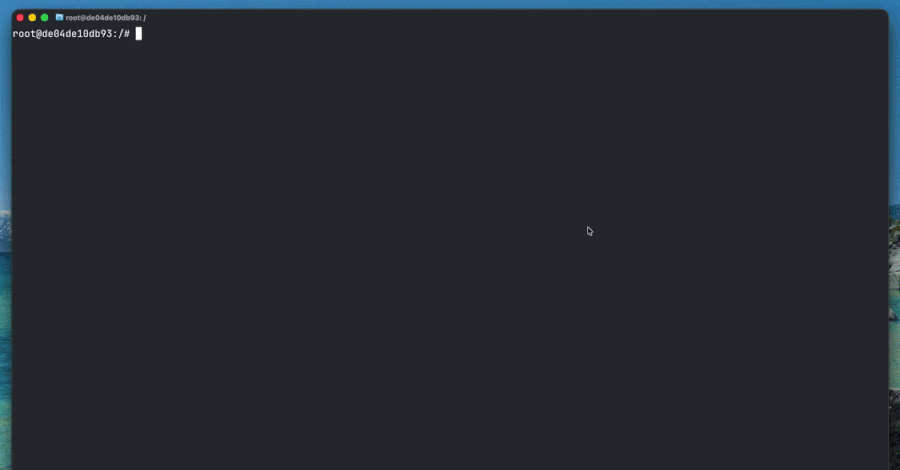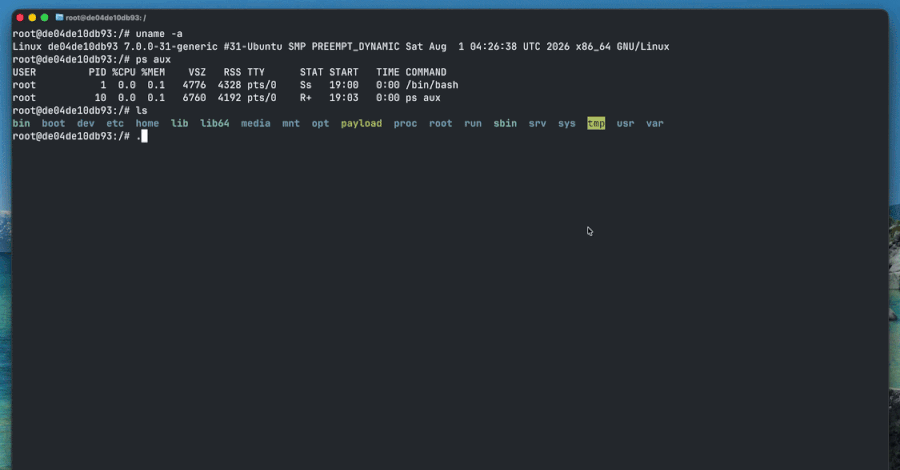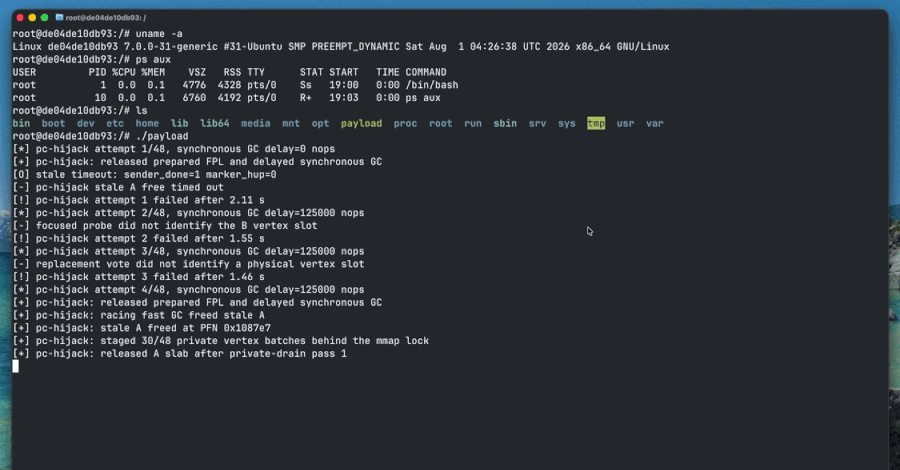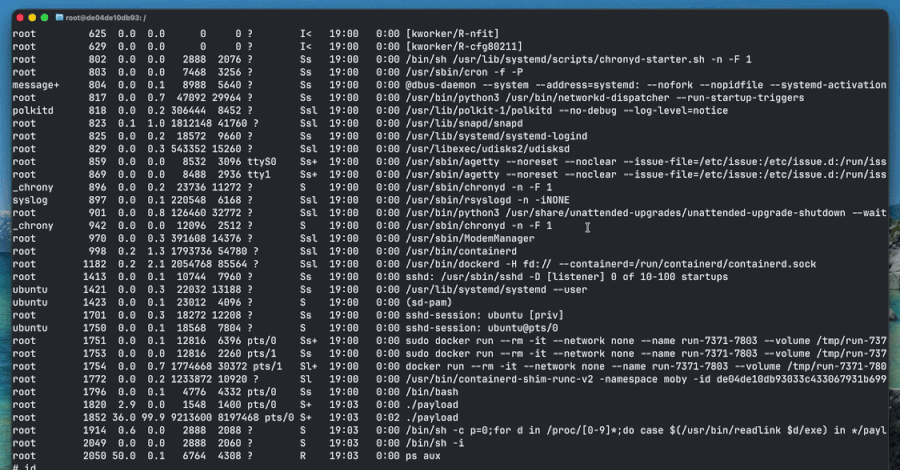
Een use-after-free in het AF_UNIX socket-subsysteem van de Linux-kernel kan worden gebruikt om uit een container te ontsnappen en root te worden op de host, zei beveiligingsbedrijf DepthFirst in onderzoek dat op 22 september werd gepubliceerd.
De fout, bijgehouden als CVE-2026-80521 (CVSS-score: 7,8), werd op 6 augustus upstream verholpen, maar Ubuntu heeft de patch niet verzonden voor de LTS-releases van 26.04, 24.04 of 22.04. DepthFirst heeft exploitcode uitgebracht gericht op Ubuntu 26.04.
De beveiligingstracker van Ubuntu vermeldt het Linux-pakket op 26 april als “kwetsbaar, werk in uitvoering”. De releases 24.04 en 22.04 worden ook beïnvloed door nieuwere kernelpakketten, waaronder die voor AWS-, Azure- en GCP-workloads. Er is geen oplossing verzonden voor de betreffende release.
De fout staat niet in de Known Exploited Vulnerabilities-catalogus van CISA en er zijn geen bevestigde meldingen van aanvallen die er gebruik van maken.
Het beveiligingslek zit in de garbage collector van de kernel voor AF_UNIX-sockets. Die verzamelaar ruimt bestandsdescriptors op die tussen processen worden doorgegeven via SCM_RIGHTS-berichten. AF_UNIX-sockets verzorgen de lokale communicatie tussen processen en zijn standaard toegestaan in de Seccomp-profielen van Docker en Kubernetes. Daarom kan de fout vanuit een container worden bereikt.
Een race condition in de garbage collector zorgt ervoor dat deze nieuwe referenties ziet voordat de gegevens die deze bevatten in de wachtrij zijn geplaatst. Als de collector tijdens dat venster actief is, kan deze een deel van een groep gekoppelde sockets vrijmaken zonder een pointer uit een permanente interne lijst te verwijderen. De volgende verzamelpassage volgt die verwijzing naar het vrijgemaakte geheugen.
Omdat de exploit de kernel bereikt via gewone systeemaanroepen die containers mogen doen, omzeilt het de naamruimte-isolatie, cgroup-limieten en seccomp-filtering.
De upstream-fix kwam op 6 augustus terecht in hoofdkernel 7.2 en stabiele branch 7.1.10. De kwetsbare code werd geïntroduceerd in kernel 6.10 en ook teruggezet naar stabiele takken 6.1 en 6.6. Organisaties die een getroffen kernel gebruiken, kunnen de upstream-patch rechtstreeks toepassen. De tracker van Ubuntu toont “werk in uitvoering” zonder gepubliceerde datum voor de distributie-update.
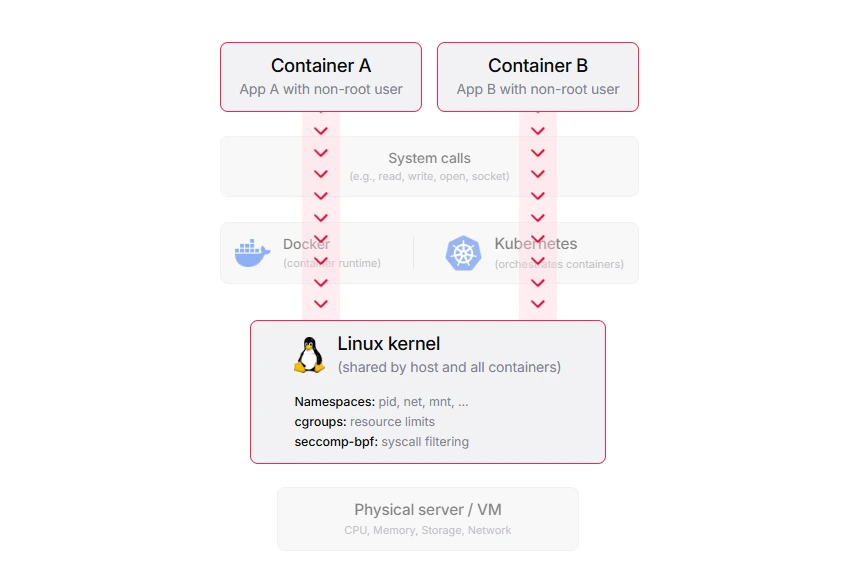
Noch DepthFirst noch Ubuntu heeft een tijdelijke oplossing gepubliceerd. DepthFirst raadt aan om niet-vertrouwde werklasten te verplaatsen naar microVM-isolatie, zoals Firecracker of Kata Containers, waardoor elke werklast zijn eigen kernel krijgt in plaats van die van de host te delen.
Hoe de fout werd gevonden
DepthFirst zei dat zijn AI-model, dfs-large1, getraind voor detectie van kwetsbaarheden, de fout ontdekte naast een door mensen bediend testharnas. Het bedrijf won met de exploit op 24 juli een Google kernelCTF-slot en rapporteerde de bug op 5 augustus aan het kernelbeveiligingsteam.
De kernelbeheerders antwoordden dat een onderzoeker bij OpenAI onafhankelijk dezelfde bug had gemeld, volgens de tijdlijn van DepthFirst. De CVE-toezegging vermeldt kernelexploitatie-onderzoeker Kyle Zeng als verslaggever.
De onthulling is de laatste in een reeks kernelfouten uit 2026 waardoor aanvallers uit containers kunnen ontsnappen. Een futex-kwetsbaarheid die in juli werd onthuld en een fout in het cryptografische subsysteem van de kernel in april zorgden er ook voor dat een gebruiker zonder rechten kon escaleren naar root op de host. Bij beide ontdekkingen was sprake van AI-ondersteund onderzoek.
DepthFirst stelt dat door AI versnelde ontdekking van kwetsbaarheden de barrière voor ontsnappingen van containers zodanig heeft verlaagd dat organisaties containers niet als een veiligheidsgrens mogen beschouwen.
“De barrière om uit containers te ontsnappen door de kernel aan te vallen is zo aanzienlijk gedaald dat we moeten aannemen dat aanvallers dit naar believen kunnen doen”, aldus het bedrijf.
In 2026 zijn bijna 5.700 Linux-kernel-CVE’s gepubliceerd, het hoogste jaarlijkse totaal ooit gemeten, volgens LinuxCVETracker. De aangetoonde exploit en het stijgende volume vormen de basis voor de beoordeling van het bedrijf.
