
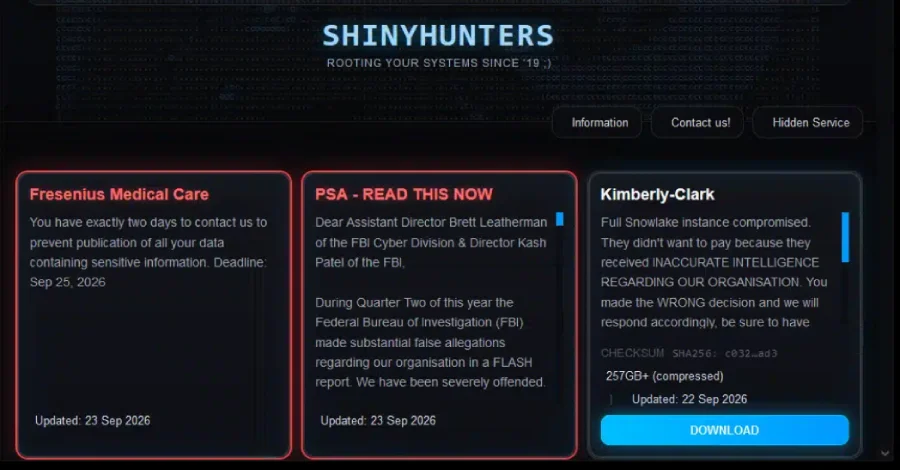
De cyberafpersingsgroep die bekend staat als ShinyHunters beweerde dinsdag dat ze inbreuk hadden gemaakt op het Amerikaanse Federal Bureau of Investigation en gegevens hadden gestolen van huidige en voormalige werknemers van het bureau.
“We hebben de FBI gecompromitteerd. We bewaren zeer gevoelige gegevens over bijna ALLE FBI-agenten en individuen die bij de FBI hebben gesolliciteerd voor een baan”, zei de groep in een verklaring op hun darkwebsite. “Of het nu een speciaal agent is of een andere rol binnen uw bureau. De volgende FBI-diensten zijn gecompromitteerd: Criminal Justice (CJ), HR, Medlink en meer.”
De ontwikkeling werd voor het eerst gemeld door 404 Media. ShinyHunters zei dat de FBI het doelwit was als reactie op een openbare dienstaankondiging (PSA) uit mei 2026 waarin gedetailleerd werd beschreven hoe de bedreigingsacteur Canvas, een online Learning Management System (LMS), aanviel, terwijl hij er bij de slachtoffers op aandrong niet te betalen.
De aanvallers beschreven ze in hun eigen tegenpartij PSA als ‘substantiële valse beschuldigingen’, en voegden eraan toe: ‘We waren erg teleurgesteld toen we zagen dat een instantie van uw status zijn toevlucht zou nemen tot dergelijke verspreiding van desinformatie in een poging onze operaties te ‘ontwrichten’, een poging die uiteindelijk niet succesvol bleek.
De groep heeft ook beweringen afgewezen dat het deel uitmaakt van het gedecentraliseerde collectief The Com, en noemt het een “propaganda die is gestart door de informatiebeveiligingsindustrie die voormalige FBI- en DOJ-functionarissen heeft gehersenspoeld om deze onzin te formaliseren.”
Een woordvoerder van ShinyHunters vertelde The Register dat de groep misbruik maakte van een nieuwe zero-day-kwetsbaarheid van Oracle PeopleSoft om op afstand code uit te voeren en de banensite van de FBI te bekladden met een banner “Deze site is in beslag genomen door ShinyHunters”. Als u de site bezoekt, staat er nu: “Gepland onderhoud onderweg. We zijn site-updates voor u aan het uitzoeken!”
Er zijn momenteel geen details over een vooraf door PeopleSoft geverifieerde RCE zero-day. ShinyHunters maakte in juni 2026 echter gebruik van een soortgelijke fout (CVE-2026-35273) om in te breken in bedrijfsnetwerken en slachtoffers af te persen.
In een verklaring gedeeld met Reuters zei de FBI dat zij “op de hoogte is van claims met betrekking tot ongeoorloofde activiteiten die FBIjobs.gov beïnvloeden en momenteel onderzoek doet”.
De onthulling komt nadat de spraakmakende hackgroep de dark web-leksite van de Clop (ook bekend als Cl0p) ransomware-ploeg heeft gekaapt.
“ALS JE JE MERK WILT REDDEN EN NIET DOOR MIJN HANDEN STERF: (…) laten we eens kijken hoe rijk je werkelijk bent”, luidde het bericht. “2,333% van mijn nettowaarde is een bedrag van 8 cijfers, ik hoop dat je zoveel kunt betalen, want dat is de vraag, bespreekbaar. Zorg ervoor dat je bazen voor het witte bord in de oorlogskamer komen. De klok tikt, idioot. Excuseer alstublieft ons onprofessionalisme.”
“ShinyHunters; de claim van een FBI-inbreuk is een ongewoon provocerende zet in de voortdurende strijd tussen wetshandhavings- en cybercriminaliteitsgroepen en moet absoluut serieus worden genomen”, zegt Etay Maor, VP Threat Intelligence bij Cato Networks.
“We hebben talloze keren gezien dat bedreigingsactoren zich op bedrijven richten, en natiestaten of met natiestaten verbonden groepen hebben al eerder wetshandhavingsorganisaties gecompromitteerd – de OPM-inbreuk uit 2015 blijft het meest opvallende voorbeeld – maar een cybercriminaliteitsmerk dat publiekelijk beweert dat er een FBI-compromis is, is anders.”
“Een kleine operationele aanwijzing is de tijdstempel van 23 september op de post van de groep, terwijl het nieuws op 22 september in de VS verscheen. Als die tijdstempel de werkelijke operationele omgeving van de groep weerspiegelt, wijst dit op activiteit in Azië. Het is geen definitieve toeschrijving, maar het is een detail dat onderzoekers samen met het technische bewijsmateriaal zullen onderzoeken.”
Maor omschreef ShinyHunters ook als een veerkrachtig crimineel merk dat erin is geslaagd om takedowns, arrestaties en foruminbeslagnames te overleven door zijn methoden te ontwikkelen en nieuwe operators aan te trekken, wat suggereert dat het meer is dan een “vaste groep mensen of infrastructuur.”
“Het recente draaiboek legt de nadruk op het misbruiken van vertrouwde identiteitspaden via social engineering op de helpdesk, kwaadaardige OAuth-applicaties en gestolen SaaS-integratietokens, in plaats van eenvoudigweg een technische perimeter te doorbreken. Dat is hier de grotere les: organisaties, inclusief overheidsinstanties, moeten de identiteit en de vertrouwensrelaties met derden beschermen waar aanvallers steeds meer misbruik van maken.”
