
Een SharePoint Server-kwetsbaarheid die Microsoft aanvankelijk classificeerde als een spoofing-fout met een CVSS-score van 6,5 maakt het feitelijk mogelijk om geverifieerde externe code uit te voeren, volgens volledige technische details die vandaag zijn gepubliceerd door Viettel Cyberbeveiliging onderzoeker Dinh Ho Anh Khoa.
Het gebrek, CVE-2026-65660heeft invloed op SharePoint Server 2016, 2019 en Subscription Edition. Sinds de beveiligingsupdates van 11 augustus zijn er patches beschikbaar en de National Vulnerability Database scoort een 8,8.
In het advies van Microsoft wordt beschreven dat CVE-2026-65660 een geautoriseerde aanvaller in staat stelt spoofing uit te voeren en geen gevolgen heeft voor de integriteit of beschikbaarheid. Het CVE-record dat Microsoft afzonderlijk publiceert, bijgewerkt op 11 september, noemt dezelfde fout een kwetsbaarheid voor het uitvoeren van externe code en stelt dat een geautoriseerde aanvaller hierdoor code kan uitvoeren.
Beide records wijzen CWE-94 toe, een zwakte in code-injectie. Verdedigers die CVE-2026-65660 op basis van het advies hebben beoordeeld, zagen een matige spoofing-fout, geen kwetsbaarheid voor code-uitvoering met een bijna maximale score.
Khoa is de onderzoeker die in mei 2025 op Pwn2Own Berlijn de oorspronkelijke ToolShell-exploitketen tegen SharePoint demonstreerde. Die keten werd later uitgebuit door Chinese door de staat gesteunde groepen en veroorzaakte noodpatches van Microsoft.
De onderzoeker heeft sindsdien verschillende andere SharePoint-fouten onthuld, waaronder CVE-2026-55040, een authenticatieomzeiling die aanvallers misbruikten kort nadat de details ervan in augustus openbaar werden.
De nieuwste CVE-2026-65660-kwetsbaarheid zit in de manier waarop SharePoint controleert of besturingselementen aan de serverzijde op de SafeControls-lijst staan, een filter dat voorkomt dat gevaarlijke klassen worden geladen. Wanneer de ToolPane-component de opmaak van webonderdelen verwerkt, reconstrueert het Register-richtlijnen door attribuutwaarden tussen dubbele aanhalingstekens te schrijven zonder aanhalingstekens erin te laten ontsnappen.
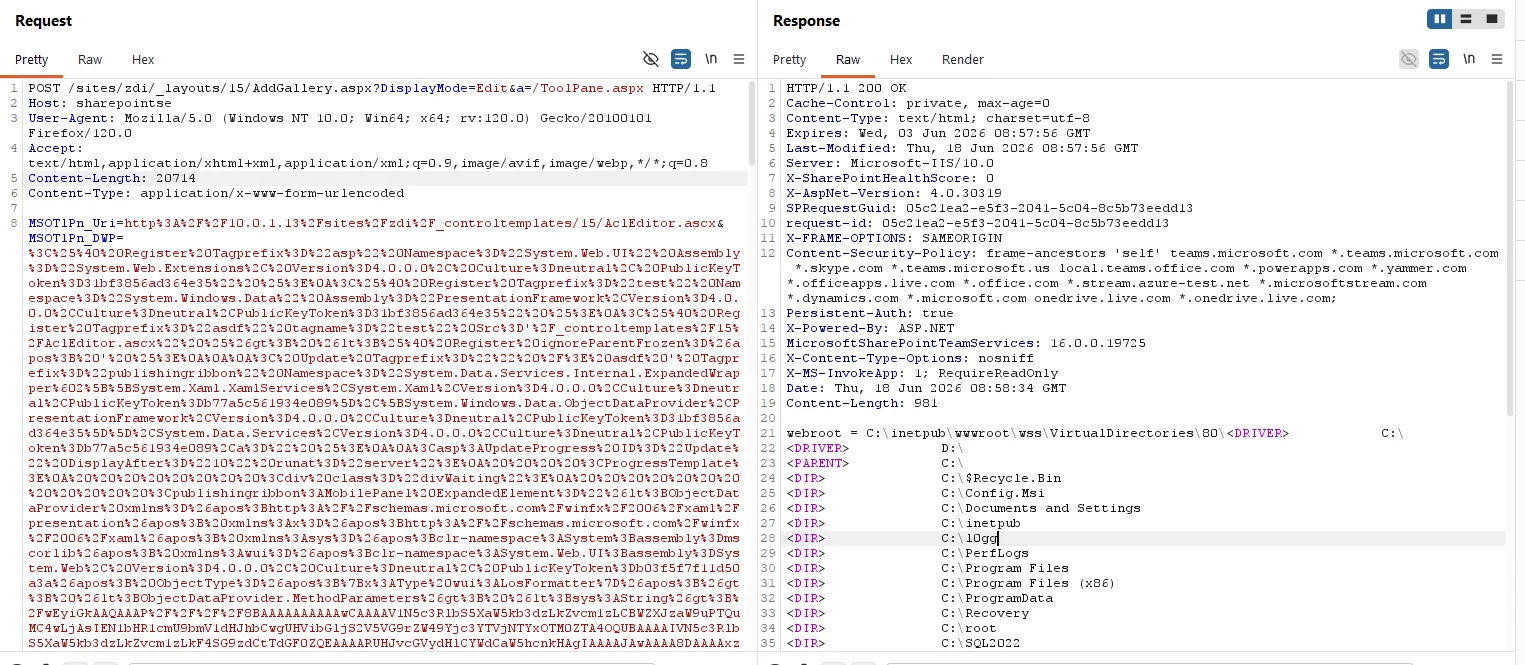
Een aanvaller kan aanvullende richtlijnen injecteren via de aanhalingstekens zonder escapecodes, waarbij willekeurige .NET-klassen worden geregistreerd nadat de typecontrole is uitgevoerd, maar voordat het besturingselement is geladen.
Bij het willekeurig laden van klassen gebruikt de aanvaller XamlServices.Parse() om de uitvoering van code te activeren via deserialisatie. Het artikel bevat een werkende webshell-payload in het geheugen die fouten in de registerrechten vermijdt die andere deserialisatiemethoden tegenkomen, zei Khoa.
De onderzoeker heeft ook aangetoond dat de fout kan worden gekoppeld aan een afzonderlijke, reeds gepatchte authenticatie-bypass om pre-authenticatie op afstand uit te voeren op servers die zijn geconfigureerd om anonieme paginatoegang mogelijk te maken. Khoa zegt dat de bypass is opgelost in een patch van 9 juni, en dat servers die de oplossing hebben toegepast niet worden blootgesteld aan het pre-authenticatiepad.
Er is geen exploitatie van CVE-2026-65660 in het wild gemeld, en de fout staat niet in de Known Exploited Vulnerabilities-catalogus van CISA. Het advies van Microsoft acht exploitatie onwaarschijnlijk, hoewel de volledige exploitatiemarkering nu openbaar is. Khoa zegt dat hij de exploit heeft gebruikt bij penetratietests.
De patch van 11 augustus verhelpt de fout en schakelt de kwetsbare functie standaard uit, aldus de onderzoeker.
Khoa zegt dat de fout ook SharePoint 2013 treft, hoewel het advies van Microsoft alleen 2016, 2019 en Subscription Edition vermeldt. SharePoint 2013 wordt sinds april 2023 niet meer ondersteund en ontvangt geen beveiligingsupdates.
