
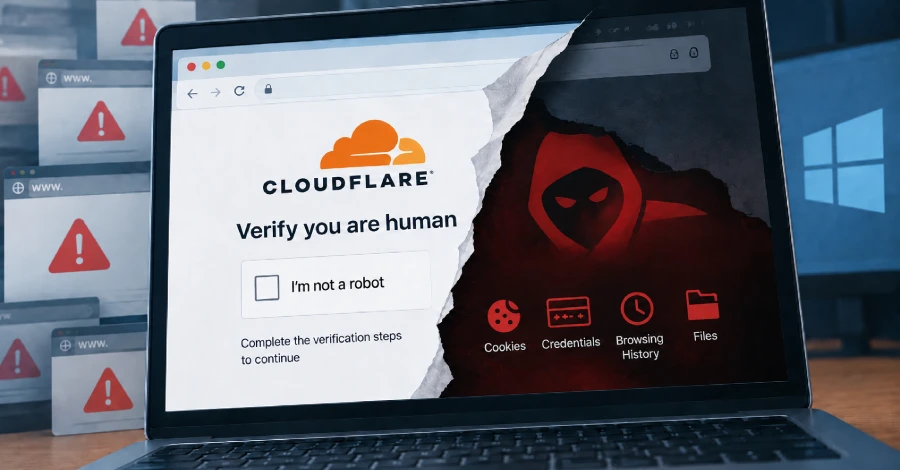
Het Computer Emergency Response Team van Oekraïne (CERT-UA) heeft meer dan 100 gecompromitteerde websites geïdentificeerd die zijn geïnjecteerd met kwaadaardig JavaScript om een informatiestelende malware te bedienen, genaamd LunexStealer (ook bekend als Psychedelische Stealer).
De activiteit, die in september 2026 door de dienst werd waargenomen, wordt toegeschreven aan een dreigingscluster genaamd UAC-0277. Er werd niet bekendgemaakt wie de slachtoffers van de campagne waren en of er als gevolg van deze aanvallen systemen met succes werden gecompromitteerd.
“Bij het bezoeken van een dergelijke site kregen gebruikers een vervalste Cloudflare-verificatiepagina te zien die, onder het voorwendsel dat de bezoeker een mens was, hen ertoe aanzette een opdracht uit te voeren”, aldus CERT-UA in een advies. “Het uitvoeren van de opdracht zorgde ervoor dat een kwaadaardig MSI-pakket werd gedownload en geïnstalleerd vanaf een externe server (de ClickFix-techniek).”
De aanvallen maken ook gebruik van de EtherHiding-techniek om de domeinnaam van de bron waaruit de nepverificatiepagina wordt geladen, evenals de bedieningsmodus van het script, op te halen uit een slim contract op het Polygon- of Ethereum-netwerk.
Volgens CERT-UA zijn er drie bedrijfsmodi: 0 – inactief; 1 – het passief volgen van bezoekers waarbij onder meer gegevens worden verzameld over de website en de pagina waar de bezoeker vandaan komt; en 2 – het weergeven van de valse verificatiepagina.
In Modus 2 wordt de valse verificatiepagina alleen getoond aan Windows-gebruikers die via zoekresultaten van zoekmachines op de site terechtkomen, en niet vaker dan twee keer per twaalf uur. Deze ClickFix-lokmiddelen leiden tot de distributie van MSI-pakketten die LunexStealer leveren.
Er zijn minstens drie verschillende varianten van de MSI-pakketten ontdekt:
- Variant 1waarmee LunexStealer op het systeem wordt geïnstalleerd.
- Variant 2dat probeert Windows-accountbeheer (UAC) te omzeilen, Microsoft Defender-uitsluitingen configureert, gebruikmaakt van het legitieme maar kwetsbare AMD-stuurprogramma (“PDFWKRNL.sys”) om beveiligingssoftware te blinderen, en vervolgens LunexStealer ophaalt en uitvoert vanaf een externe server.
- Variant 3dat LunexStealer start via DLL-sideloading door het legitieme binaire bestand (“FnHotkeyUtility.exe”) te gebruiken om een frauduleuze DLL (“spkvol.dll”) te laden, die de stealer decodeert en uitvoert.
Zoals gedocumenteerd door zowel Arctic Wolf Labs als Ontinue, is LunexStealer ook ontworpen om een kwaadaardige browserextensie genaamd LUNARAXE te installeren. De extensie doet zich voor als “Microsoft Office Word Editor” om cookies, browsegeschiedenis en inloggegevens die in webformulieren zijn ingevoerd te stelen. Het stelt de operator ook in staat de browser op afstand te besturen en willekeurig JavaScript op webpagina’s uit te voeren.
De dief implementeert ook een hulpcomponent met de naam NAIVEMESS die wordt geïnstalleerd op basis van een configuratie die is ontvangen van de command-and-control (C2)-server. De primaire verantwoordelijkheid is om LUNARAXE toegang te geven tot het Windows-bestandssysteem via een op PowerShell gebaseerde Native Messaging Host.
“NAIVEMESS-functionaliteit omvat het ophalen van de lijst met schijven, het bladeren door mappen, het lezen, maken en overschrijven van bestanden, en het uitvoeren ervan”, aldus CERT-UA. “Bestanden worden overgedragen in stukjes die zijn gecodeerd in Base64, en mappen en bestandsgroepen worden vooraf gearchiveerd in ZIP.”
De component heeft wel een eigen communicatiekanaal met de C2-server. In plaats daarvan worden opdrachten ontvangen via de extensie, die drie andere modules herbergt:
- LUNARAXE.CORE, dat de C2-communicatie verzorgt, ontvangt opdrachten, voert deze uit en exfiltreert browsergegevens (dat wil zeggen cookies, browsegeschiedenis, bladwijzers, details over geïnstalleerde extensies en onderschepte inloggegevens). Het kan ook tabbladen beheren, extensies in- en uitschakelen, meldingen weergeven, JavaScript op webpagina’s uitvoeren en nep-overlays weergeven. Het kan ook bestanden van de computer kopiëren, er bestanden naar schrijven en deze uitvoeren als NAIVEMESS is geïnstalleerd.
- LUNARAXE.STEALER, dat inloggegevens vastlegt die zijn ingevoerd in webformulieren en deze samen met de pagina-URL naar LUNARAXE.CORE stuurt.
- LUNARAXE.STRIP, dat Content Security Policy (CSP)-beveiligingen op webpagina’s uitschakelt door CSP-headers uit HTTP-reacties te verwijderen met als doel willekeurige JavaScript-code uit te voeren.
CERT-UA adviseert organisaties om reguliere gebruikers te verbieden het Windows Run-dialoogvenster te gebruiken via groepsbeleid, de installatie van MSI-pakketten door gebruikers zonder beheerdersrechten te beperken, te controleren op de uitvoering van “msiexec.exe”, het blokkeren van kwetsbare stuurprogramma’s mogelijk te maken via de blokkeerlijst voor kwetsbare stuurprogramma’s van Microsoft, en de installatie van browserextensies te beperken tot browserextensies die op de toelatingslijst staan.
Microsoft raadt ook aan de Attack Surface Reduction (ASR)-regel ‘Blokkeer misbruik van misbruikte kwetsbare ondertekende stuurprogramma’s’ in te schakelen om te voorkomen dat een toepassing een kwetsbaar ondertekend stuurprogramma naar schijf schrijft.
