
Google waarschuwt voor hernieuwde massale exploitatie van een bekend beveiligingsprobleem in Oracle PeopleSoft als onderdeel van een campagne die zich richt op meerdere sectoren wereldwijd.
De aan ShinyHunters gekoppelde activiteit omvat de bewapening van CVE-2026-35273 (CVSS-score: 9,8), een kritieke beveiligingsfout die kan resulteren in niet-geverifieerde uitvoering van externe code.
De kwetsbaarheid werd voor het eerst uitgebuit als een zero-day-aanval op academische instellingen om verkenningen uit te voeren, software voor externe toegang zoals MeshCentral-agent voor persistentie in te zetten, lateraal over SSH te bewegen, een shell-script uit te voeren om via SSH verbinding te maken met andere interne PeopleSoft-machines met behulp van bekende combinaties van gebruikersnaam en wachtwoord, en om gegevens te stelen.
Destijds zei Mandiant, eigendom van Google, dat het meldingen had geïnitieerd aan meer dan 100 wereldwijde organisaties waarvan de IP-adressen overeenkwamen met kwetsbare eindpunten, waarvan de meeste zich in de VS bevonden.
“Deze nieuwe golf van activiteiten komt voort uit het feit dat UNC6240 zijn exploit heeft aangepast om de WAF-regels (Web Application Firewall) te omzeilen die het kwetsbare Environment Management Hub (PSEMHUB)-eindpunt blokkeren”, aldus Mandiant.
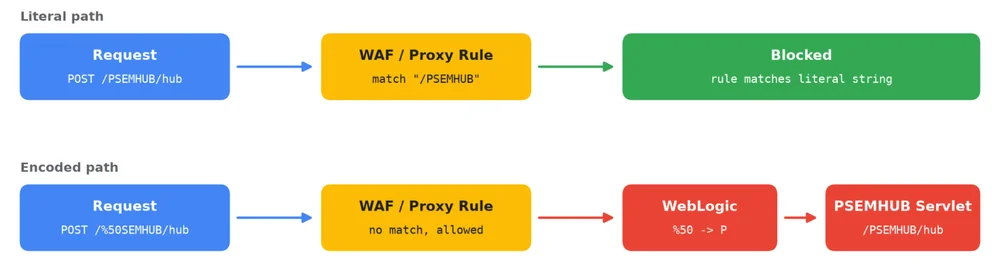
“De bedreigingsactor omzeilde deze op tekenreeksen gebaseerde WAF-regels door een enkel teken in het verzoekpad te URL-coderen, waarbij /%50SEMHUB/ werd aangevraagd in plaats van /PSEMHUB/. Veel WAF- en reverse proxy-regels komen overeen met het letterlijke pad vóór de URL-decodering, terwijl de PeopleSoft-applicatieserver het verzoek decodeert en doorstuurt naar de kwetsbare servlet.”
Doelwitten van de nieuwste activiteit zijn onder meer entiteiten in het hoger onderwijs, de technologie, IT-diensten, de gezondheidszorg, de landbouw, het transport en de overheid, waarbij de aanvallers webshells op tientallen systemen inzetten.
De hele aanvalsketen is als volgt:
- Identificeer gevoelige doelen door POST-aanvragen te verzenden naar “/%50SEMHUB/hub” met daarin een geserialiseerd Java-object.
- Omzeil WAF-regels door een gecodeerde vorm van het teken P (dwz “%50”) te gebruiken in de POST-aanvragen: “/%50SEMHUB/hub.”
- Misbruik Java-deserialisatie in de PSEMHUB-hubservlet om webshells te implementeren en bestandsloze uitvoering van opdrachten te bewerkstelligen.
- Zet twee JSP-webshells neer in de map PSEMHUB.war met als doel WAF-detecties tijdens post-exploitatie te minimaliseren: “x.jsp” maakt het uitvoeren van opdrachten op meerdere platforms mogelijk, terwijl “u.jsp” het uploaden van gefragmenteerde bestanden naar de server en het uitvoeren van opdrachten via “cmd.exe” mogelijk maakt.
- Gebruik “u.jsp” om een geldig, ondertekend trojan-installatieprogramma (“Ple64.exe”) te uploaden dat SIDEEYE in het geheugen laadt, een C++-achterdeur die communiceert met een externe server (“162.219.30(.)165”) via TCP om diefstal van browser- en desktopapplicatiereferenties, proces- en bestandsbeheer, interactieve reverse shell en reverse proxy-mogelijkheden te vergemakkelijken.
“Naast de inzet van Ple64.exe heeft de bedreigingsacteur de open-source Neo-reGeorg tunnelingtoolkit in scène gezet”, aldus Google. “Om permanente toegang tot stand te brengen na plaatsing van de webshell op Linux-systemen, heeft UNC6240 de legitieme RMM-tool MeshAgent geïmplementeerd.”
Ongeveer een kwart van de commando’s van de bedreigingsacteur zou zijn uitgevoerd als root of NT AuthoritySYSTEM, waardoor ze volledige controle over het besturingssysteem kregen. De overige opdrachten blijken te worden uitgevoerd onder PeopleSoft- of WebLogic-serviceaccounts.
Om de dreiging het hoofd te bieden, moeten organisaties de volgende stappen uitvoeren:
- Breng patches aan voor CVE-2026-35273.
- Schakel de Environment Management Hub (EMHub)-service uit in configuraties met meerdere servers, of verwijder de PSEMHUB-applicatie volledig in configuraties met één server.
- Doorzoek WebLogic-toegangslogboeken voor verzoeken aan “/PSEMHUB/” en elke procent-gecodeerde variant.
- Inspecteer de map “PSEMHUB.war” op JSP-webshells en andere kwaadaardige artefacten.
- Roteer referenties die leesbaar zijn voor het PeopleSoft-toepassingsserviceaccount.
- Zoek naar PeopleSoft- en databasehosts voor grote archiefbestanden in tijdelijke of webtoegankelijke mappen.
- Controleer database-auditlogboeken voor bulkquery’s of exports op basis van HR-, salaris- en studentenrecordtabellen.
- Bewaak uitgaand verkeer van PeopleSoft-hosts.
“UNC6240 kent een bekend patroon van afpersing van gegevensdiefstal, dat wil zeggen het stelen van gegevens en het dreigen deze vrij te geven op een dataleksite, tenzij het slachtoffer losgeld betaalt”, aldus Google. “Getroffen organisaties moeten zich voorbereiden op afpersingscommunicatie en monitoren op mogelijke publieke blootstelling van gestolen gegevens.”
De onthulling komt op het moment dat de ShinyHunters-groep inbrak in het FBIJobs.gov-portaal van het Amerikaanse Federal Bureau of Investigation (dat op het moment van schrijven nog steeds ontoegankelijk is) en ongeveer 2-3 TB aan gevoelige gegevens stal om de beschuldigingen van het agentschap tegen de groep in een waarschuwing uit mei 2026 te betwisten.
“We willen herhalen en benadrukken dat we de FBI NIET afpersen”, vertelde een woordvoerder van ShinyHunters aan The Hacker News. “Dit is NIET financieel gemotiveerd. Dit is GEEN losgeld of afpersing. Het enige wat we proberen te doen is de zaken rechtzetten en het imago van onze organisatie beschermen.”
De woordvoerder vertelde de publicatie ook dat het FBI-banenportaal was gehackt via een zero-day-kwetsbaarheid in Oracle PeopleSoft die anders is dan CVE-2026-35273. In een aparte verklaring gedeeld met The Register zei de groep dat ze begonnen als GnosticPlayers voordat ze in 2020 rebrandden naar ShinyHunters.
