
Een nieuwe cyberspionagegroep met China-nexus, bekend als TA419 is toegeschreven aan meerdere phishing-campagnes gericht op kunstmatige intelligentie (AI)-experts die werken voor Amerikaanse denktanks, universiteiten en organisaties uit de juridische sector.
Bij de campagnes hebben prominente economen en AI-beleidsmakers zich voorgedaan, evenals een prominente Anthropic-medewerker, om in februari 2026 een AI-beleidsexpert bij een Amerikaanse denktank uit te kiezen. De phishing-e-mail had als onderwerpregel ‘Verzoek om feedback over de militaire integratie van Claude’.
“Deze activiteit ondersteunt waarschijnlijk bredere Chinese inlichtingendoelstellingen om de lopende ontwikkelingen binnen het Amerikaanse AI-beleid en regelgevingslandschap beter te begrijpen en vindt plaats te midden van intense strategische concurrentie, beschuldigingen van modeldestillatie en exportcontroles waarbij de VS en China betrokken zijn”, aldus Proofpoint in een analyse die deze week is gepubliceerd.
Het bedrijfsbeveiligingsbedrijf heeft TA419 omschreven als een met China verbonden en door spionage gemotiveerde bedreigingsacteur die een staat van dienst heeft in het orkestreren van phishing-campagnes tegen personen die werken voor in de VS en Japan gevestigde denktanks, defensie-aannemers, universiteiten en advocatenkantoren sinds minstens april 2025.
Rond juli 2026 zou de bedreigingsacteur zich hebben voorgedaan als verschillende individuen, waaronder een voormalig lid van het leiderschapsteam van het Office of Science and Technology Policy van het Witte Huis, als onderdeel van phishing-campagnes gericht op AI-beleidsexperts in de VS.
De aanval begint met onschuldige uitnodigingen die tot doel hebben vertrouwen bij het doelwit te vestigen. Pas wanneer de ontvanger op de outreach reageert, begint de volgende fase, waarbij de tegenstander deze volgt met een verkorte URL die een omleidingsketen in meerdere fasen activeert, die leidt naar een phishing-pagina met OneDrive-adversary-in-the-middle (AitM) na het voltooien van een Cloudflare Turnstile-controle.
De pagina maakt gebruik van een techniek genaamd Frameless BitB, een versie van de browser-in-the-browser (BitB)-aanval die een vertrouwde website of inlogpagina vervalst door een nep-browservenster te maken binnen een legitieme browsersessie met behulp van HTML, CSS en JavaScript.
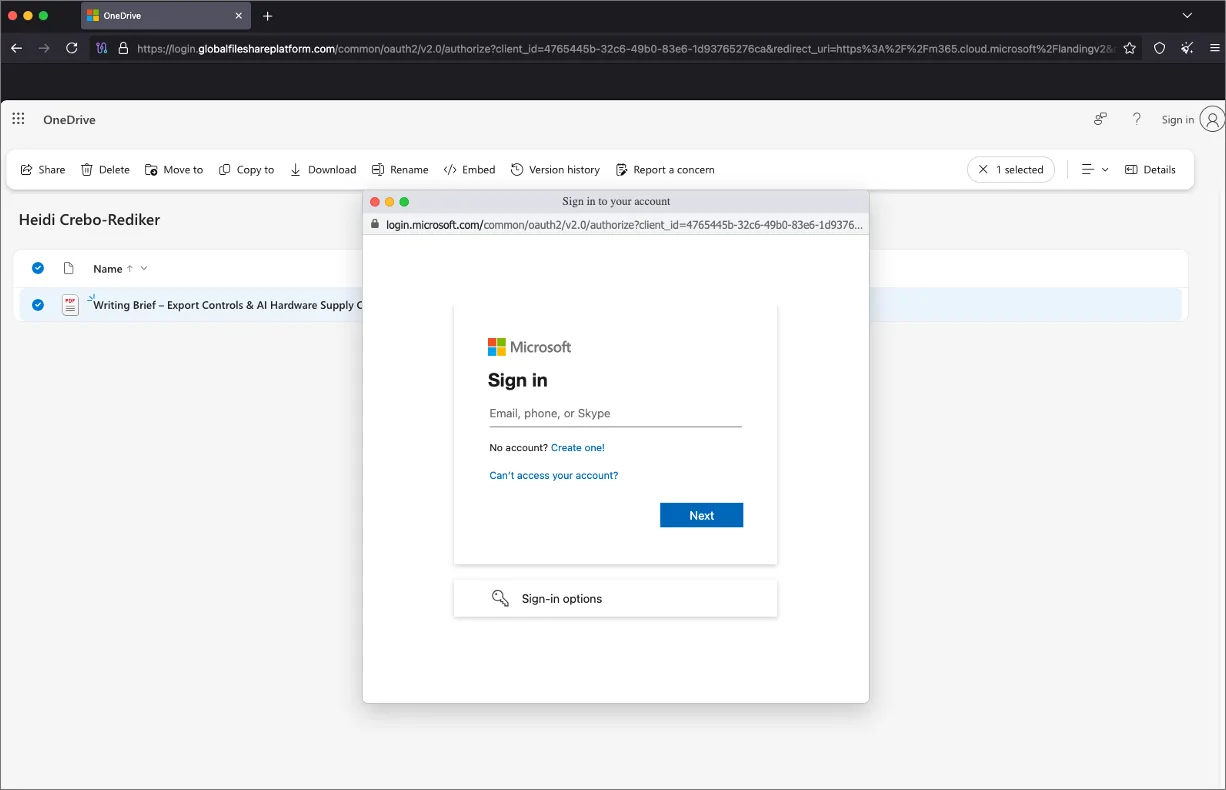
Terwijl BitB werkt door de inlogpagina binnen een iframe weer te geven, bereikt Frameless BitB, zoals de naam al aangeeft, hetzelfde doel zonder het HTML-element te gebruiken. “Dit kan worden bereikt door scripts en HTML naast de originele inhoud te injecteren met behulp van zoeken en vervangen (ook wel vervangingen genoemd), en vervolgens volledig te vertrouwen op HTML/CSS/JS-trucs om het visuele effect te bereiken”, merkte beveiligingsonderzoeker Wael Masri in januari 2024 op.
Volgens Proofpoint heeft TA419 de open-source tool uitgebreid met een op maat gemaakte telemetrie- en automatiseringsmodule die de Microsoft-inlogstroom van het doelwit volgt en de inloggegevens vastlegt met behulp van de AitM-proxy, terwijl de details op de achtergrond worden doorgegeven aan de echte Microsoft-infrastructuur.
Het belangrijkste voordeel van deze methode is dat het slachtoffer niet merkt dat er iets mis is, aangezien de aanmeldingsgebeurtenis succesvol is en er geen aanwijzingen zijn dat de resulterende sessiecookies heimelijk door de aanvaller zijn onderschept.
Om zich tegen deze dreiging te beschermen, wordt organisaties aanbevolen om phishing-bestendige authenticatiemethoden zoals wachtwoordsleutels in te schakelen, en individuele doelwitten die het middelpunt vormen van TA419-activiteiten moeten ongevraagde informatie over onderwerpen met voorzichtigheid behandelen en de authenticiteit ervan verifiëren voordat ze verder gaan.
“TA419 heeft consequent interesse getoond in defensie, nationale veiligheid, energie, internationale betrekkingen en doelstellingen van het buitenlands beleid, voornamelijk met een relatie met de VS en Japan”, aldus Proofpoint. “Het richten op AI-beleidsexperts vertegenwoordigt een uitbreiding van die opdracht in plaats van een afwijking ervan.”
