
Overheids- en beleidsorganisaties in heel Azië zijn het doelwit geworden van een nieuwe campagne, georkestreerd door een Chinese dreigingsspeler.
De activiteit, die zich richt op regerings- en beleidsorganisaties in Taiwan, India, de Filippijnen, Cambodja, Pakistan, Thailand en Myanmar, omvat de inzet van een voorheen ongedocumenteerde achterdeur met de codenaam Antino. Cisco Talos volgt het cluster onder de naam UAT-11587.
De dreigingsactor werd voor het eerst ontdekt in september 2025 in verband met een spearphishing-campagne gericht tegen de Taiwanese academische, denktank- en maatschappelijke beleidsgemeenschap. Sindsdien zijn de aanvallen die verband houden met de inbraak, uitgebreid naar zestien entiteiten in acht Aziatische landen.
“Antino is een door Rust gecompileerde Windows-achterdeur die hostverkenning, shell- en PowerShell-uitvoering, bestandsoverdracht, laden van shellcode in het geheugen en persistentie ondersteunt”, aldus beveiligingsonderzoeker Ashley Shen. “Het native command-and-control-kanaal werkt uitsluitend via Microsoft 365 en gebruikt Microsoft Graph voor interactie met Outlook en OneDrive.”
Er wordt aangenomen dat UAT-11587 een zekere mate van overlap deelt met Jewelbug, dat op zijn beurt tactische overeenkomsten vertoont met op China gerichte clusters die bekend staan als CL-STA-0049, Earth Alux, Ink Dragon en REF7707. In een rapport dat in augustus 2026 werd gepubliceerd door Symantec en Carbon Black, eigendom van Broadcom, werd Jewelbug gekarakteriseerd als een in China gevestigde hackersgroep die spionageoperaties uitvoert en een cryptocurrency-fraudebedrijf met winstoogmerk uitvoert.
Cisco Talos zei echter dat zijn eigen onderzoek er niet in is geslaagd een verband tussen de spionagecampagne en de financieel gemotiveerde activiteiten van Jewelbug aan het licht te brengen, wat ertoe heeft geleid dat UAT-11587 als een afzonderlijke activiteitenset is aangemerkt.
Ondanks de uitdagingen bij het tot stand brengen van definitieve verbindingen, is de tegenstander met groot vertrouwen geclassificeerd als China-nexus, daarbij verwijzend naar de aanwezigheid van de zh-CN-taal en vereenvoudigde Chinese metadata in de lokdocumenten en de UTC+08:00-tijdzone in de spear-phishing-berichtkop.
“Het aantrekkelijke thema en de targeting van de campagne bieden extra contextuele ondersteuning”, aldus Talos. “De aantrekkingskracht en waargenomen doelwitten omvatten Taiwanese politieke, wetgevende, civiele defensie- en beleidsonderzoeksonderwerpen, samen met regionale overheids-, maritieme, diplomatieke en veiligheidsthema’s. Deze verzamelfocus komt overeen met de belangen van Chinese nexusactoren.”
Twee andere indicatoren die wijzen op een China-nexus staan hieronder:
- Bijna een dozijn verschillende Antino-builduitvoer bevat Cargo-registratiepaden die verwijzen naar rsproxy(.)cn, een snelle binnenlandse spiegel- en proxyservice voor kratten.io voor het vasteland van China
- Een JavaScript-downloader geassocieerd met UAT-11587 die verwijst naar “d32tpl7xt7175h.cloudfront(.)net”, een CloudFront-domein dat eerder werd gemarkeerd door Arctic Wolf in verband met een campagne uitgevoerd door een aan China gelieerde bedreigingsacteur, bekend als UNC6384, die zich vorig jaar richtte op Europese diplomatieke en overheidsinstanties met behulp van een niet-gepatchte kwetsbaarheid voor Windows-snelkoppelingen.
Er zijn aanwijzingen dat UAT-11587 rond mei 2026 ook zijn blik heeft gericht op organisaties in Syrië, wat wijst op een focus buiten Azië. Er is vastgesteld dat de aanvallen van de dreigingsactor een piek vertonen tussen maart en begin juni 2026, met een ‘geconcentreerde golf’ op 8 en 9 juni 2026, gericht op tientallen systemen die verband houden met de IT-infrastructuur van de overheid.
Hoewel de keuze voor spear-phishing als initiële toegangsvector geen verrassing is, suggereert de keuze van het gebruikte lokaas dat de bedreigingsactoren uitgebreide verkenningen van de doelorganisaties hebben uitgevoerd om de inhoud op maat te maken en de kans op succes te maximaliseren.
In een poging om de e-mails geloofwaardig te maken, zou UAT-11587 de identiteit van de afzender hebben vervalst, die door de beoogde ontvangers werd vertrouwd om de SPF- en DMARC-veiligheidscontroles te omzeilen en ervoor te zorgen dat de berichten in de inbox van de slachtoffers belanden.
“Een andere social engineering-techniek die voor de eerste toegang in deze campagne werd gebruikt, was de nauw gerepliceerde reconstructie van Gmail’s native preview-widget voor bijlagen in de HTML-tekst van de e-mail”, legt Shen uit. “De acteur repliceerde de stijl van de bijlagekaart van Gmail met behulp van vier inline PNG-afbeeldingen die waren ingebed als Base64-gecodeerde MIME-onderdelen.”
“De hele bijlagekaart was verpakt in een ankertag die naar een door de aanvaller gecontroleerde (Cloudflare Pages) URL verwijst. Wanneer een Gmail-gebruiker de e-mail in een browser opent, geeft de renderer van Gmail de door de aanvaller bestuurde HTML getrouw weer, waardoor een nep-bijlagewidget wordt geproduceerd die visueel niet te onderscheiden is van een legitiem Gmail-bijlagevoorbeeld.”
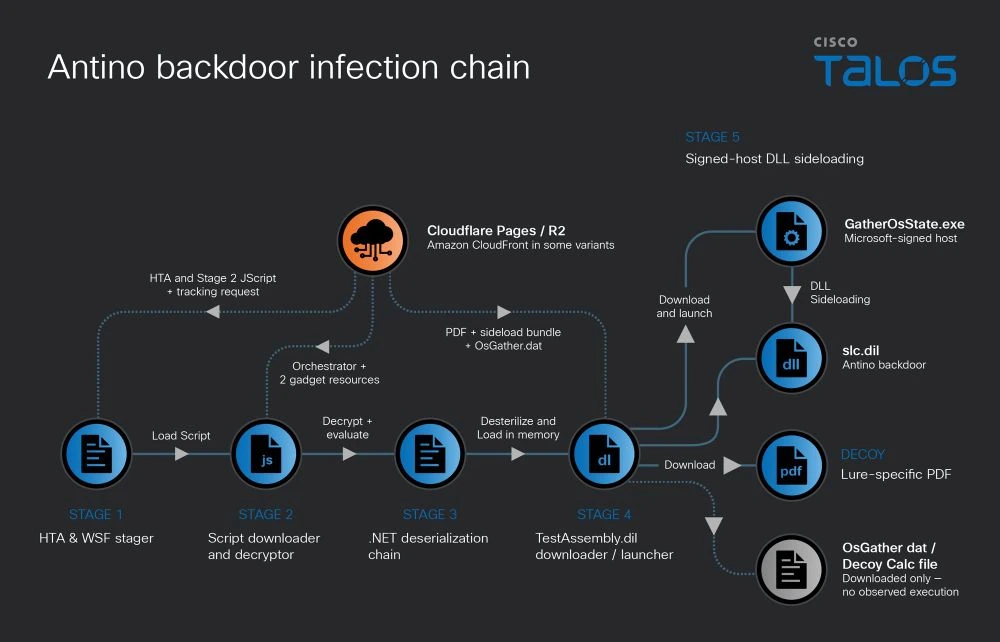
Een analyse van het kunstaas toont aan dat er een neiging is om zich te richten op doelgroepen die geïnteresseerd zijn in buitenlandse zaken, internationale veiligheid en overheidsbeleid, voegde Talos eraan toe. De aanvalsketen zelf bestaat uit vijf fasen, die begint met een HTA- of WSF-stager en culmineert in de inzet van Antino.
De Cloudflare-URL in de phishing-e-mail leidt tot het downloaden van een HTA- of WSF-bestand dat vervolgens wordt uitgevoerd om een JavaScript-downloader en decryptor op te halen. De volgende fase activeert een .NET-deserialisatieketen om “TestAssembly.dll” te laden, een .NET-downloader en -opstartprogramma dat verantwoordelijk is voor drie acties:
- Download en open het lokdocument voor het slachtoffer.
- Download een uitvoerbaar programma voor de lokcalculator.
- Download en start de Antino-achterdeur.
Het implantaat (“slc.dll”) wordt gelanceerd door middel van DLL-sideloading met behulp van een legitiem, door Microsoft ondertekend binair bestand (“GatherOsState.exe”). Eenmaal gelanceerd communiceert de door Rust gecompileerde malware met Microsoft 365-applicaties en gebruikt Outlook- en OneDrive-objecten als deaddrops, in plaats van afhankelijk te zijn van een opvallende speciale command-and-control (C2)-server.
Antino verschilt niet van andere achterdeurtjes in zijn soort doordat het gastheerverkenning, commando-uitvoering en doorzettingsvermogen ondersteunt. Het kan ook lopende processen weergeven, mappen opsommen, PowerShell-scripts, shellcode, door de operator geleverde programma’s en opdrachten uitvoeren met behulp van “cmd.exe”
Voor C2 gebruikt het Outlook voor het uitwisselen van opdrachten en OneDrive voor hartslag- en bestandsoverdracht. Concreet haalt het elke 10 seconden opdrachten op uit de Outlook-mailboxmap van de bedreigingsacteur door te zoeken naar berichten met het onderwerpvoorvoegsel ‘command_req_(session_id)’.
“De achterdeur van Antino maakt misbruik van het Windows Scripted Diagnostics-framework om door aanvallers bestuurde PowerShell uit te voeren via legitieme Windows-componenten”, aldus Talos. “Dit kan de gedragstoeschrijving aan het oorspronkelijke implantaat bemoeilijken, hoewel het de waarneembare PowerShell, het maken van bestanden of registertelemetrie niet elimineert.”
