
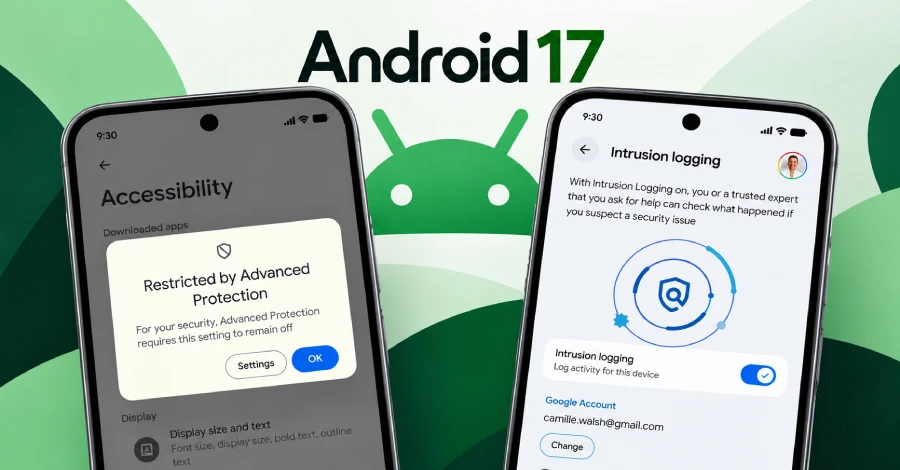
Google heeft een nieuwe beveiligingsmaatregel aangekondigd die de toegang tot de toegankelijkheidsservices van Android beperkt tot geverifieerde applicaties die zijn geclassificeerd als Toegankelijkheidstools wanneer Geavanceerde beveiliging is ingeschakeld.
Omdat kwaadwillende Android-applicaties misbruik maken van de API die dienen als het belangrijkste kanaal voor malware en financiële fraude, zei de technologiegigant dat deze stap een groot aanvalspad zou blokkeren. Geavanceerde beveiliging is een beveiligingsinstelling die alle beveiligingsfuncties van Android inschakelt om het apparaat te beveiligen tegen mogelijke bedreigingen.
“In Android 17 beperkt het inschakelen van Geavanceerde Bescherming automatisch de AccessibilityService-toegang uitsluitend tot geverifieerde applicaties die zijn gecategoriseerd als Toegankelijkheidstools, waardoor een belangrijke aanvalsroute wordt afgesloten met behoud van essentiële ondersteunende technologie”, zei Google donderdag.
De Android AccessibilityService API is een krachtig raamwerk waarmee een applicatie op de achtergrond kan draaien, gebruikersinterfacegebeurtenissen kan onderscheppen en namens de gebruiker met andere applicaties kan communiceren.
Hoewel het primaire doel ervan is om gebruikers met een handicap te helpen, bijvoorbeeld via schermlezers of stemcontrolesystemen, wordt de bevoorrechte toegang misbruikt door banktrojans en spyware om gevoelige gegevens te extraheren en kwaadaardige acties uit te voeren zonder dat root-toegang nodig is.
Anders gezegd: zodra een gebruiker wordt misleid om de dienst in te schakelen onder een social engineering-voorwendsel, kan de malware echte ondersteunende functies omzetten in krachtige cyberwapens om programmatisch frauduleuze geldoverboekingen van geïnstalleerde financiële apps te initiëren, toetsaanslagen te registreren, valse inlogschermen over legitieme apps te tekenen en zichzelf extra gevoelige toestemmingen te verlenen.
“Omdat toegankelijkheidsdiensten zijn ontworpen om rechtstreeks met het scherm te communiceren, kunnen kwaadwillende actoren deze misbruiken om gevoelige gegevens te lezen, malware te installeren of de-installatie te blokkeren”, aldus Google.
De afgelopen jaren heeft Google een aantal stappen ondernomen om dit misbruik tegen te gaan:
Naast toegankelijkheidsbescherming brengt Android 17 ook een aantal andere beveiligingsverbeteringen met zich mee:
- Inbraakregistratie, waarmee aanhoudende, privacybehoudende forensische registratie mogelijk is om geavanceerde spyware-aanvallen te onderzoeken
- USB-bescherming, die voorkomt dat aanvallers ongeautoriseerde toegang krijgen tot uw apparaat via een fysieke USB-verbinding
- Schakel WebGPU uit, waardoor de blootstelling aan geavanceerde browsergebaseerde exploits wordt verminderd
- Mislukt authenticatieslot, dat beschermt tegen fysiek geknoei en pogingen tot brute kracht door het apparaat volledig te vergrendelen om verder onderzoek te voorkomen
- Ondersteunende apps bekijken, waarmee gebruikers kunnen zien welke geïnstalleerde apps de status van Geavanceerde beveiliging hebben gecontroleerd
“Ontwikkelaars kunnen op de hoogte worden gesteld wanneer Geavanceerde bescherming is ingeschakeld, zodat ze alle functies die ze voor deze gebruikerspopulatie hebben automatisch kunnen inschakelen”, aldus Google. “Als u Geavanceerde Bescherming al gebruikt, ziet u een melding zodra deze nieuwe mogelijkheden op uw apparaat arriveren. Om te profiteren van de nieuwe forensische mogelijkheden, navigeert u naar uw instellingenpagina voor Geavanceerde Bescherming en schakelt u Inbraakregistratie handmatig in.”
