
Cybersecurity-onderzoekers hebben details bekendgemaakt van een langlopende npm-malwarecampagne in de toeleveringsketen die informatiestelers en trojans voor externe toegang (RAT) naar gecompromitteerde hosts pusht.
De campagne heeft de codenaam gekregen MALFEX door CloudSEK en Checkmarx. De activiteit wordt beschouwd als het werk van een eenzame bedreigingsacteur die sinds augustus 2023 twaalf pakketten lijkt te hebben gepubliceerd, waarvan er acht als kwaadaardig zijn gemarkeerd.
- De aanval is ontworpen om Windows-systemen te infecteren via drie afzonderlijke routes:
- Een lader voor Overlord, een open-source RAT geschreven in Go die Solana-transacties gebruikt om het command-and-control (C2)-adres te extraheren
- Een keten die movinlike installeert, een Node.js-stealer die zich richt op Discord, browsers, Telegram en cryptocurrency-wallets, en
- Een downloader
De lijst met geïdentificeerde kwaadaardige pakketten vindt u hieronder:
- tlxbnhd
- tlchauffeur
- mxdriver
- img-naar-native
- inheemse hardloper
- functievlag (Still live)
- functie-kleur (Still live)
- cdn-img-fetch (nog steeds live)
In totaal zijn deze pakketten gezamenlijk 40.767 keer gedownload. Hiervan komen 37.419 downloads overeen met ‘function-flag’, waardoor dit de grootste aanjager van deze activiteit is. Het pakket werd voor het eerst gepubliceerd in juli 2024. De nieuwste versie werd uitgebracht op 4 augustus 2025.
De projectbeschrijving voor het npm-pakket bevat een welkomstbericht in het Portugees waarin staat: “Dit project is met veel liefde en toewijding gemaakt door het Malfex-team, waarvan Murizada de eigenaar is.”
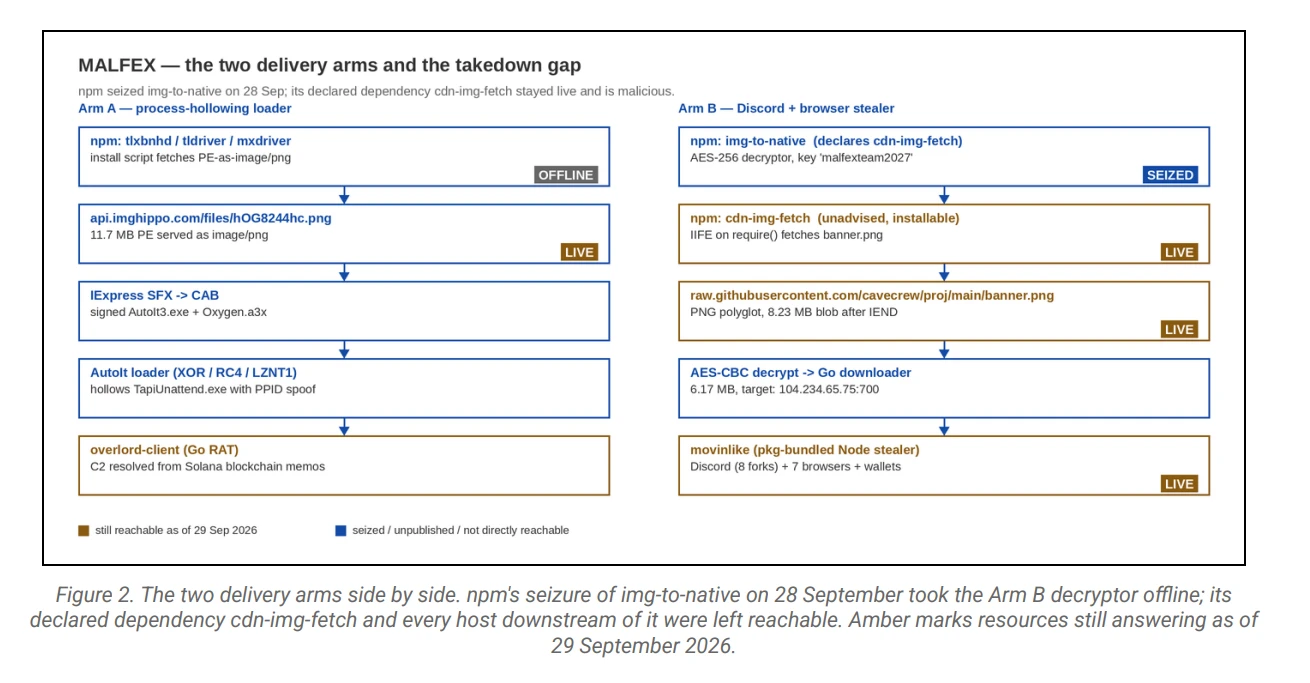
Drie van de pakketten, “tlxbnhd”, “tldriver” en “mxdriver”, fungeren als Overlord RAT-laders, waarbij de kwaadaardige code wordt geactiveerd via lifecycle hooks om een Windows-uitvoerbaar bestand te downloaden en uit te voeren.
Een tweede subset van de npm-pakketten, zoals ‘img-to-native’, vereist ‘cdn-img-fetch’ om een uitvoerbaar Go-bestand op te halen en uit te voeren, dat vervolgens een Node.js-stealer ophaalt die in staat is gevoelige gegevens te verzamelen.
Binnen “function-flag” is een postinstall-hook aanwezig die een JavaScript-payload uitvoert om een payload van een externe server te downloaden. Er is gebleken dat elke versie van het pakket een lading vanaf een andere locatie bedient. Het “function-color”-pakket bevat geen eigen payload, maar vermeldt “function-flag” als een afhankelijkheid.
“In 1.7.3, de huidige nieuwste versie, voert het postinstall-script example.js uit, dat de ASCII-kunstfunctie van het pakket aanroept met het Bloody-lettertype”, aldus Checkmarx. “Die lettertypewaarde activeert een verborgen routine die node.exe downloadt van cdnzona.discloud.app, een host op een Braziliaanse applicatie-hostingservice, deze opslaat in %APPDATA%node.exe en deze uitvoert met verborgen venster.”
Interessant genoeg is Overload RAT sinds juli 2026 waargenomen in twee andere campagnes: een campagne waarbij gebruik werd gemaakt van WordPress-fouten (CVE-2026-63030 en CVE-2026-60137, ook bekend als wp2shell) en een macOS-campagne waarin een nep Zoom-installatieprogramma werd gebruikt om de RAT te implementeren. De nep-Zoom-installatiecampagne deelt tactische overlappingen met een vermoedelijk op Noord-Korea gericht dreigingscluster genaamd UNK_DeadDrop.
“De operator spreekt Portugees, de git-commits staan op -0300, één repositorybeschrijving is in het Portugees en de weergavenaam en het e-mailadres van GitHub geven een gemeenschappelijk Braziliaans handvat”, aldus CloudSEK. “Niets van dit alles is een argument dat de campagne zich op Brazilië richt. Het is een attributie aan de eigen taalruimte van de operator en niets meer. De levering is npm en Discord, die beide mondiaal zijn; de targeting in de tweede fase is opportunistisch.”
