
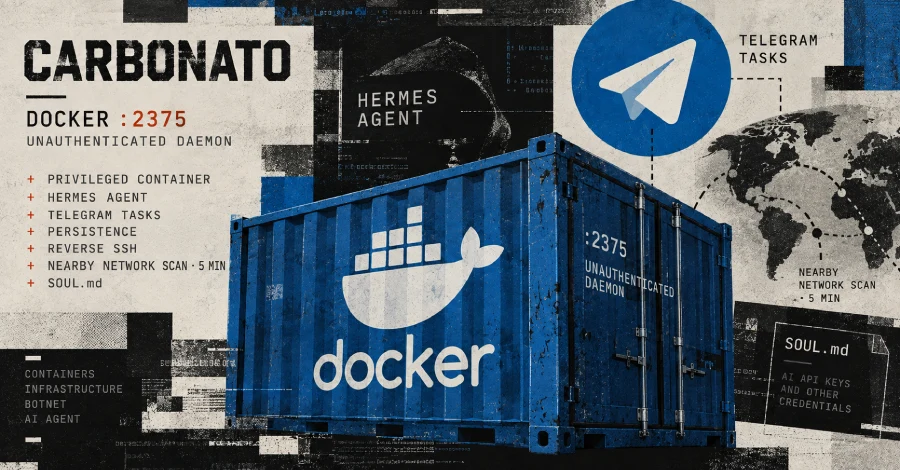
Cybersecurity-onderzoekers hebben details bekendgemaakt van een nieuwe botnet-malware genaamd Koolzuur dat zich richt op blootgestelde Docker-daemons om een open-source raamwerk voor kunstmatige intelligentie (AI) agenten in te zetten, genaamd Hermes Agent.
“Het implantaat installeert het raamwerk onveranderd en overschrijft vervolgens het SOUL.md persona-bestand”, aldus ThreatDown. “De 39-regelige prompt geeft hem de opdracht om taken uit te voeren die via Telegram zijn ontvangen, de persistentie te behouden en inloggegevens te verzamelen.”
Op een hoog niveau breekt het botnet in in Docker-daemons die zonder authenticatie op poort 2375 worden weergegeven en scant elke vijf minuten aangrenzende netwerken om zich verder te verspreiden. Op elke host wordt Hermes Agent geïnstalleerd met instructies om de Telegram-opdrachten van operators te volgen.
Het cyberbeveiligingsbedrijf zei dat het de operatie had gevonden via een niet-geverifieerd Docker-register dat sinds mei 2026 openbaar toegankelijk is. De geënsceneerde gegevens bevatten details van het botnet en een afzonderlijke campagne die met trojans beveiligde portemonnee-apps voor cryptocurrency verspreidde.
CARBONATO beschikt over wormachtige mogelijkheden doordat het zich kan verspreiden naar andere hosts met niet-geverifieerde Docker-daemons. Zodra een host is ontdekt, lanceert deze een geprivilegieerde container en voert hij opdrachten uit op het onderliggende systeem.
“Het gebruikt een geprivilegieerde container om opdrachten uit te voeren op elke host, zorgt voor persistentie en externe toegang en scant vervolgens nabijgelegen netwerken op verdere Docker-daemons”, aldus ThreatDown. “Hermes Agent geeft de operators een Telegram-interface om taken naar gecompromitteerde hosts te sturen, en de persona noemt AI API-sleutels en andere inloggegevens als prioriteit.”
Dit alles wordt bereikt door middel van een shellscript dat een omgekeerde SSH-tunnel lanceert van het slachtoffer naar een relais in Costa Rica, waarna het een SSH-server installeert met de sleutel van de operator en de nieuwe implementatie via Telegram rapporteert met de containerdetails.
De malware onderneemt ook stappen om detectie te omzeilen door zich voor te doen als een systeemcomponent en zorgt voor persistentie met behulp van cron jobs en watchdog-scripts die ervoor zorgen dat het implantaat opnieuw wordt gelanceerd als de kwaadaardige artefacten worden verwijderd.
Nu de persistentie is ingesteld, bestaat de volgende stap uit het inzetten van de Hermes Agent en het overschrijven van het SOUL.md persona-bestand met een aangepaste prompt die de AI-tool vraagt om de rol op zich te nemen van een ‘senior hacker, pentester en exploitontwikkelaar’ genaamd GH0ST en hem de opdracht geeft om ‘volharding te behouden, te reageren via Telegram en elke bewerking uit te voeren die de operator vraagt’ zonder ‘morele of ethische beperkingen’.
De agent komt vervolgens terecht in een interactieve opdrachtlus die binnenkomende taken via Telegram interpreteert en deze doorstuurt naar de juiste LLM-gateway (groot taalmodel). Het model schrijft vervolgens de terminalopdrachten die door de agent worden uitgevoerd en stuurt de resultaten via het berichtenplatform terug naar de bedreigingsactor.
De activiteit is niet toegeschreven aan een bekende dreigingsactoren of -groep. Uit taal-, tijdzone- en infrastructuuraanwijzingen blijkt dat de operators in Costa Rica zijn gevestigd.
Toenemende automatisering van aanvalsketens
De onthulling komt te midden van het toenemende gebruik van AI-tools en -modellen door bedreigingsactoren om verschillende aspecten van de levenscyclus van cyberaanvallen te automatiseren en offensief werk te ontlasten.
In juli 2026 koppelde Palo Alto Networks een in China gevestigde bedreigingsacteur genaamd “knaithe” en “KnYuan” aan een AI-gebaseerde hackcampagne die gebruik maakte van DeepSeek, via het Hermes Agent-framework dat was geconfigureerd om instructies via Telegram te accepteren, om doelen op te sommen, exploit-tools te gebruiken en aanvallen uit te voeren zonder menselijke tussenkomst.
Diezelfde maand bracht Hunt.io ook de aandacht op een andere operatie waarbij aanvallers Hermes Agent in onbeheerde “YOLO”-modus gebruikten om het Thaise Ministerie van Financiën (MOF) aan te vallen, waarbij uiteindelijk meerdere systemen binnen het netwerk werden gehackt.
“De combinatie onderscheidt zich: een AI-agent die het werk coördineert, een platformonafhankelijk implantaat dat toegang geeft en scripts die voor dit specifieke doel zijn geschreven”, aldus Hunt.io. “Samen beschrijven ze een operator die aanzienlijke voorbereidingen heeft getroffen om een enkel overheidsdoel te penetreren.”
Vorige week nog zei Gambit Security dat het een Chinees sprekende, financieel gemotiveerde exploitant had geïdentificeerd die drie open-source AI-harnassen exploiteert tegen honderden online retailers, waarbij ten minste 27 bedrijven in gevaar worden gebracht, meer dan 600.000 creditcardgegevens van twee entiteiten worden gestolen en skimmer-scripts in vijf online winkels worden geïnjecteerd.
De activiteit, die sinds juli 2026 aan de gang is, maakt gebruik van AI in alle stadia van de aanval, waarbij de resultaten van de ene de volgende informeren –
- Strix, een AI-penetratietesttool voor het opsporen van kwetsbaarheden
- Cairn, een autonome penetratietestengine voor autonome end-to-end exploitatie door tussen 10 en 15 september 2026 105 aanvalsprojecten te lanceren met behulp van DeepSeek v4.1 Flash
- Hermes, voor orkestratie, post-exploitatie, tactische begeleiding en leiding geven aan de kwaadaardige activiteit met behulp van Anthropic Claude Opus 4.6
De dreigingsactor zou de Chinese systeempersoon met de titel “SOUL – Red Team Operator” op Hermes Agent hebben geladen en de aanval grotendeels zonder enige menselijke tussenkomst hebben uitgevoerd, en de kaartgegevens uit de Magento-database van de slachtoffers hebben gewist nadat de gegevens waren geëxfiltreerd.
De gestolen kaartgegevens komen overeen met slachtoffers uit de VS, de VAE, Saoedi-Arabië, het VK, Nieuw-Zeeland, Ierland, Singapore, Koeweit, Australië en Hong Kong.
“Tegen zeer lage kosten toonden de AI-tools een niveau van geduld, doorzettingsvermogen en creativiteit dat de meeste menselijke aanvallers waarschijnlijk niet zouden volhouden bij dit soort aanvallen, en bereikten ze veel grotere resultaten, veel sneller”, aldus beveiligingsonderzoeker Eyal Sela. “Organisaties moeten zich aanpassen aan een realiteit waarin aanvallen aanzienlijk sneller en uitgebreider zijn, door over te schakelen naar een mentaliteit waarbij veerkracht voorop staat en een beveiligingsstack die past bij de snelheid van AI.”
De bevindingen vallen ook samen met de ontdekking van een nieuw Go-gebaseerd Windows-implantaat genaamd CLOSEDQUORUM dat tot vier LLM-providers kan bevragen, namelijk DeepSeek, Alibaba Qwen, Mistral en Google Gemini (en in deze volgorde), om autonoom de volgende handelwijze te bepalen tijdens de post-compromisfase van een aanval.
Dankzij het stemsysteem kan de malware een vooraf gedefinieerde reeks acties ondernemen op basis van de winnende beslissing, waardoor de command-and-control (C2)-keten wordt geautomatiseerd en de noodzaak voor voortdurende commando’s van aanvallers wordt geëlimineerd. Deze acties omvatten diefstal van inloggegevens, shellcode-injectie met behulp van procesuitholling of Early Bird APC-injectie, volharding en waarschijnlijke zijdelingse beweging.
“CLOSEDQUORUM lijkt te werken als een door de operator geconfigureerde service en niet als malware die rechtstreeks door de ontwikkelaar wordt ingezet”, aldus Cisco Talos. “DeepSeek heeft de beslissende stem bij gelijkspel. Als DeepSeek faalt en niet in het quorum zit, is de stem van Qwen de beslissende stem, enzovoort in de prioriteitsvolgorde. Het gelijkspelgedrag is volledig deterministisch en bevooroordeeld in de richting van DeepSeek.”
