
Er is waargenomen dat de bedreigingsacteur die bekend staat als JADEPUFFER destructieve acties orkestreert binnen een Microsoft Azure-omgeving met behulp van gecompromitteerde service-principals.
Microsoft, dat de activiteit onder de naam volgt Storm-3168heeft het een evolutie van het vak van de dreigingsactor genoemd. De aanval vond begin juni 2026 plaats en duurde ongeveer 18 uur.
“De destructieve operaties werden mogelijk gemaakt door het compromitteren van service-principals en gerichte Azure Storage-accounts, SQL-databases, Key Vaults, Function Apps, herstelbeschermingssloten, virtuele machines en app-services”, aldus onderzoekers Yossi Weizman en Tushar Mudi, samen met het Microsoft Security Research-team.
JADEPUFFER werd voor het eerst gedocumenteerd door Sysdig en beschreef het als de allereerste ransomware-operatie die end-to-end werd uitgevoerd met behulp van een groot taalmodel (LLM). De agentische aanval maakte gebruik van een bekende beveiligingsfout in Langflow (CVE-2025-3248) om in te breken, inloggegevens te verzamelen, dieper in het netwerk te graven, configuratiebestanden van de Nacos-service te coderen, de originele databasetabellen te verwijderen en een losgeldbriefje achter te laten waarin een Bitcoin-betaling werd geëist.
Hoewel bleek dat bij de aanval gebruik werd gemaakt van de ingebouwde AES_ENCRYPT()-functie van MySQL om de encryptiestap uit te voeren, werd dezelfde Langflow-instantie vervolgens voor de tweede keer aangevallen door de bedreigingsacteur met behulp van een gecompileerde Go-gebaseerde ransomware-variant met de codenaam ENCFORGE.
ENCFORGE is speciaal gebouwd voor de kunstmatige intelligentie (AI)-infrastructuur en scant bijna 180 bestandsextensies, waaronder modelcontrolepunten, vectordatabases, trainingsdatasets en insluitingsindexen, samen met op macOS gerichte bestanden zoals sleutelhangerwinkels, Xcode-projectbestanden en Apple Pages- en Numbers-documenten.
“Een autonome agent redeneerde over zijn doelen, verzamelde en hergebruikte inloggegevens, bewoog zich lateraal, vestigde volharding en vernietigde een database, terwijl hij de hele weg zijn eigen bedoelingen vertelde”, merkte Sysdig destijds op. “Geen van de afzonderlijke technieken was nieuw of geavanceerd. Wat echter opvalt, is dat een AI-model ze samenvoegde tot een complete ransomware-operatie tegen een verwaarloosde internetinfrastructuur.”
Microsoft zei in zijn analyse dat het twee gecompromitteerde service-principals had waargenomen die aan dezelfde huurder waren gekoppeld, waarvan er één werd gebruikt voor verkenning en het ontdekken van bronnen en de tweede voor destructieve operaties en het verzamelen van inloggegevens.
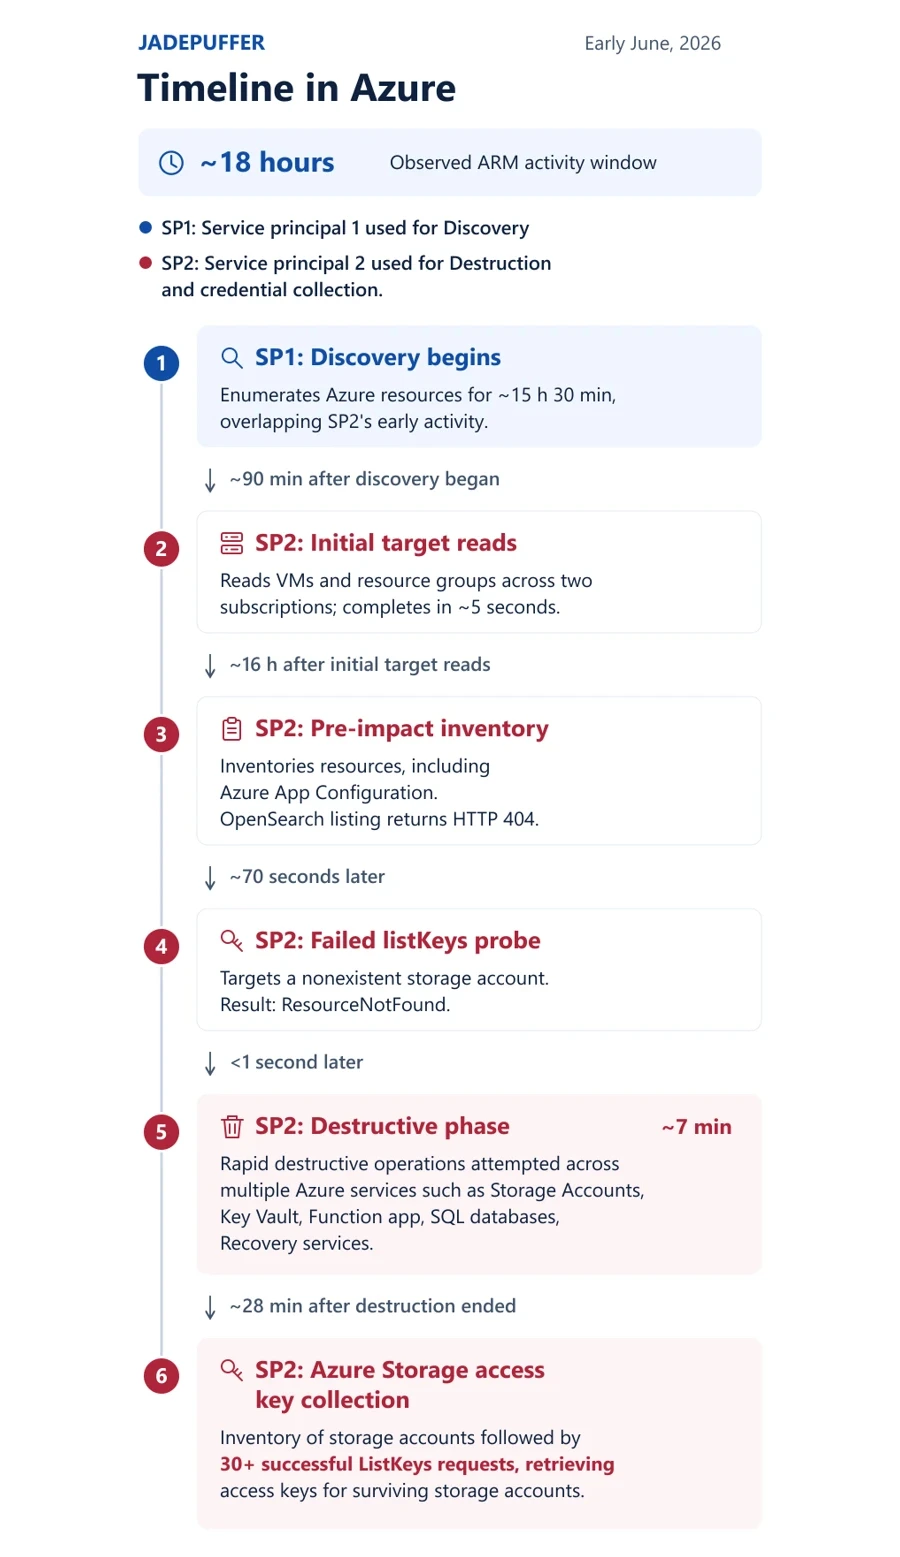
De opsommingsactiviteit was gedurende bijna 16 uur gericht op Azure Virtual Machines, abonnementen, resourcegroepen en resources, waarbij in die periode meer dan 300 leesbewerkingen werden uitgevoerd. De tweede gecompromitteerde service-principal voerde 90 minuten later ook zelf een ontdekkingsoperatie uit, waarbij binnen vijf seconden virtuele machines en resourcegroepen voor twee abonnementen werden opgesomd.
Na 16 uur heeft de tweede service-principal ook de Azure App Service-configuratiearchieven opgesomd, waarschijnlijk in een poging om te zoeken naar openbaar gemaakte referenties. Kort daarna zou de service-principal in 35 minuten meer dan 150 destructieve of inloggerelateerde handelingen hebben uitgevoerd.
In totaal duurde de destructieve reeks ongeveer zeven minuten en omvatte meer dan 100 pogingen om het opslagaccount te verwijderen. Ook een Azure Key Vault-, Function App- en App Service-abonnement waren het doelwit, evenals meerdere Azure SQL-databases. Alle pogingen om de database te verwijderen zijn echter mislukt vanwege het gebruik van een niet-ondersteunde API-versie voor het resourcetype Azure SQL-database.
“De meeste Azure Storage-accounts waarop de bedreigingsacteur zich richtte, zijn met succes verwijderd”, aldus Microsoft. “De vergrendeling van Azure-resources en de verwijderingsbescherming op opslagaccountniveau blokkeerden echter verwijderingspogingen voor enkele van de opslagaccounts, wat de waarde aantoont van onafhankelijke beveiligingen die effectief blijven, zelfs als een gecompromitteerde identiteit brede beheerdersrechten heeft.”
Het is onduidelijk hoe de service-principal is gecompromitteerd. Microsoft zei dat het had waargenomen dat de client-ID, het clientgeheim en de tenant-ID eerder in leesbare tekst waren weergegeven in een openbaar GitHub-probleem door een medewerker van de getroffen organisatie. Hoewel het geheim werd verwijderd, bleef het toegankelijk via de openbare bewerkingsgeschiedenis.
Microsoft zei dat het ook herhaald onderzoek van de aan Storm-3168 gekoppelde infrastructuur tegen verschillende Azure App-services voor verschillende klanten heeft gedetecteerd, eraan toevoegend dat de aanvallen waarschijnlijk geautomatiseerd of via scripts zijn, gezien de werkverdeling met behulp van meerdere service-principals en de timing tussen de verschillende bewerkingen.
Er wordt aangenomen dat het einddoel van de aanval ransomware-gerelateerd is, omdat het leidde tot de verwijdering van talloze Azure-bronnen naast back-up- en herstelgerelateerde bronnen, wat erop wijst dat de bedreigingsacteur het vermogen van het slachtoffer om te herstellen van de destructieve activiteit wilde belemmeren. Er werd echter geen losgeldbriefje of succesvolle gegevensexfiltratie waargenomen in verband met de inbraak.
“Deze activiteit benadrukt een bredere verschuiving naar door AI georkestreerde aanvallen, waarbij bedreigingsactoren complexe post-compromisoperaties in cloudomgevingen met grotere snelheid en schaal kunnen coördineren”, aldus Microsoft. “Naarmate deze mogelijkheden evolueren, moeten verdedigers op dezelfde manier AI gebruiken om grote omgevingen te onderzoeken en erop te reageren.”
