
Onbekende bedreigingsactoren zijn erin geslaagd twee legitieme MemTensor-pakketten in de npm- en Python Package Index (PyPI)-repository’s te compromitteren om een platformspecifiek Go-gebaseerd implantaat, genaamd sckit ontworpen voor Windows, Linux en macOS.
Volgens rapporten van Aikido, SafeDep, Socket en StepSecurity zijn de onderstaande bibliotheken –
De kwaadaardige npm-pakketversies bevatten een “verborgen Go-payload in een legitieme AI-geheugenintegratie. Versies 0.1.21, 0.1.23 en 0.1.25 bevatten code die de payload start wanneer de agentgateway start en telkens wanneer de plug-in een geheugenherroepgebeurtenis afhandelt”, aldus StepSecurity.
“Het opstartprogramma geeft de hostprocesomgeving en, tijdens het terugroepen, de prompttekst van de gebruiker rechtstreeks door aan het kwaadaardige uitvoerbare bestand.”
Het PyPI-pakket daarentegen start het statisch gekoppelde Go-binaire bestand zodra de “memo’s” -module in een applicatie wordt geïmporteerd.
Ongeacht het beoogde ecosysteem is het einddoel het lanceren van een cross-platform-referentie-stelende payload die in staat is om gevoelige gegevens van clouddiensten, broncodeplatforms, pakketregisters en ontwikkelaarstools te verzamelen en de details naar een externe server te exfiltreren (“skyleen(.)fr”).
Volgens Socket omvatten de doelen npm, PyPI, GitHub, GitLab, AWS, Vault en SSH-geheimen –
- Credential-bestanden (.npmrc, .vault-token, id_ecdsa, Credentials.db, access_tokens.json en opgeslagen_tokens)
- Omgevingsvariabelen die tokens, wachtwoorden, API-sleutels, privésleutels, sessiecookies en database- of message-broker-verbindingsreeksen aangeven (bijv. NPM_TOKEN en PYPI_API_TOKEN)
- AWS-toegangssleutels, GitHub- en GitLab-tokens, npm- en PyPI-tokens, Hugging Face, HashiCorp Vault, Slack-, Stripe- en SendGrid-sleutels en JWT’s
SafeDep zei in zijn analyse van de supply chain-aanval dat de aanvaller de publicatietokens van MemTensor’s eigen GitHub Actions-releasepijplijnen had verkregen door commits te pushen die ervoor zorgden dat de workflow het npm- of PyPI-token overhandigde.
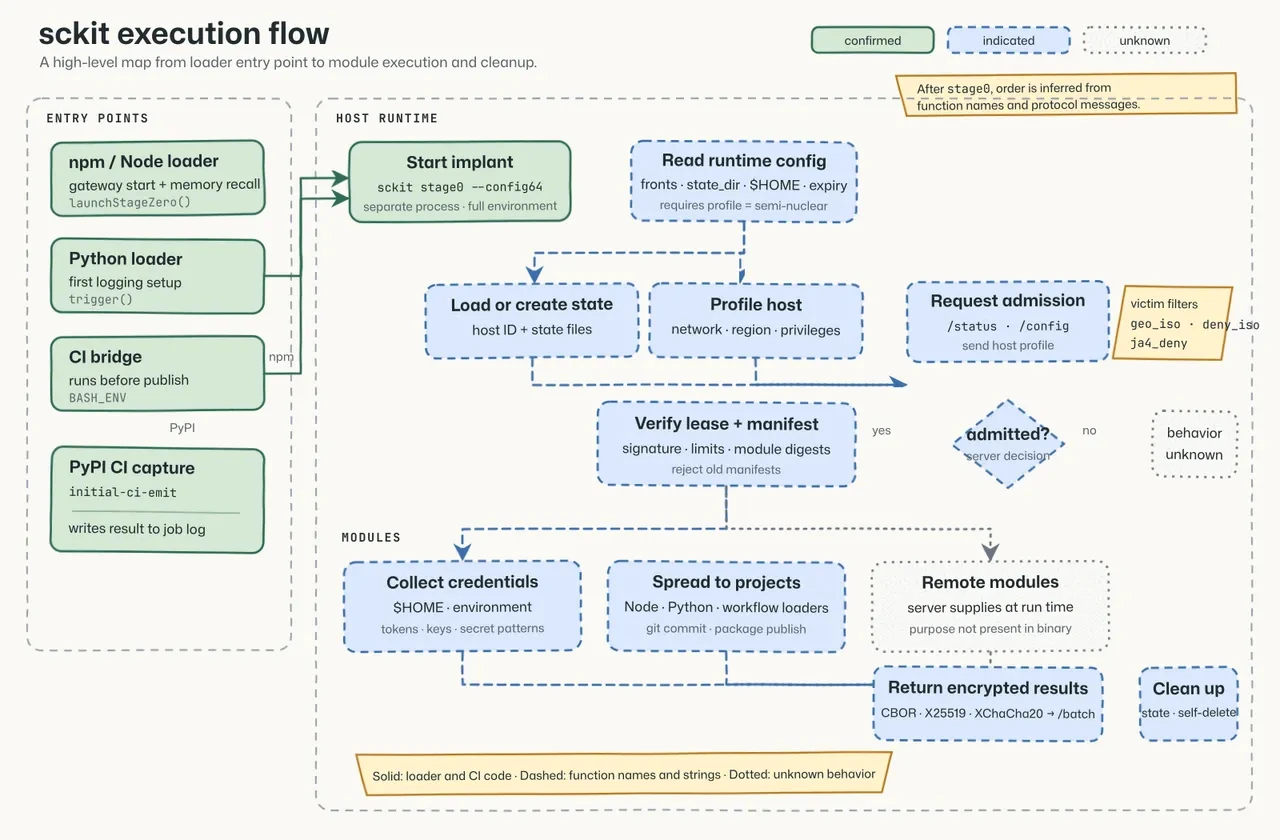
Een dieper onderzoek van het implantaat suggereert dat het als een worm kan functioneren door zichzelf te vermenigvuldigen via GitHub en directe publicatie van npm- en PyPI-pakketten. Op het moment van schrijven is het onduidelijk of er andere pakketten dan MemTensor zijn die door het compromis worden getroffen.
“Het verzamelt inloggegevens van ontwikkelaarsmachines en van CI-taken”, aldus SafeDep. “Het ontvangt ondertekende taken van een command-and-control (C2)-server. Het bevat ook sjablonen om zichzelf te installeren in npm-pakketten, Python-pakketten en GitHub Actions-workflows.”
Gezien het feit dat de kwaadaardige versies van de npm-pakketten nog steeds beschikbaar zijn om te downloaden, is het essentieel om de pakketten vast te pinnen op een veilige basisversie (0.1.20 voor het npm-pakket, 2.0.33 voor het PyPI-pakket), blootgestelde geheimen te roteren, elk sckit-proces te beëindigen en “skyleen(.)fr” en al zijn subdomeinen te blokkeren.
“De MemOS Cloud-plug-in verbindt de OpenClaw-agentruntime met een geheugenservice”, aldus StepSecurity. “Het normale werk omvat het oproepen van relevante herinneringen voordat een agent een prompt verwerkt en het toevoegen van herinneringen na een run. Het pakket declareert ook integratiepunten voor de Clawdbot- en Moltbot-runtimes.”
“Hierdoor wordt de plug-in in een proces geplaatst dat routinematig gebruikersinvoer verwerkt en waardevolle inloggegevens kan erven. Op een ontwikkelaarswerkstation kan hetzelfde gebruikersaccount toegang hebben tot cloudconfiguratie, bronrepository’s, tokens voor het publiceren van pakketten en applicatiegeheimen. Bij automatisering kan het proces inloggegevens ontvangen die voor een bepaalde taak zijn geïnjecteerd.”
