
Microsoft heeft dinsdag de verwijdering van de KwaadTokens apparaatcode-phishing-service die naar eigen zeggen kunstmatige intelligentie (AI) gebruikte “bij elke stap van de aanvalsketen.”
De actie, uitgevoerd met toestemming van de Amerikaanse districtsrechtbank voor het oostelijke district van Virginia, omvatte de inspanningen van Health-ISAC, naast Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, The Shadowserver Foundation en TRM Labs. Microsoft volgt de bedreigingsactoren achter de ontwikkeling en ondersteuning van EvilTokens as Storm-2992.
Tegelijkertijd arresteerde de Metropolitan Police Service op 11 september 2026 twee mannen van 32 en 38 jaar in verband met de illegale commerciële operatie. De technologiegigant omschreef EvilTokens als een ‘krachtig platform voor cybercriminaliteit’ dat AI gebruikte om e-mailaccounts in gevaar te brengen en routekaarten voor financiële fraude en oplichting te ontwerpen.
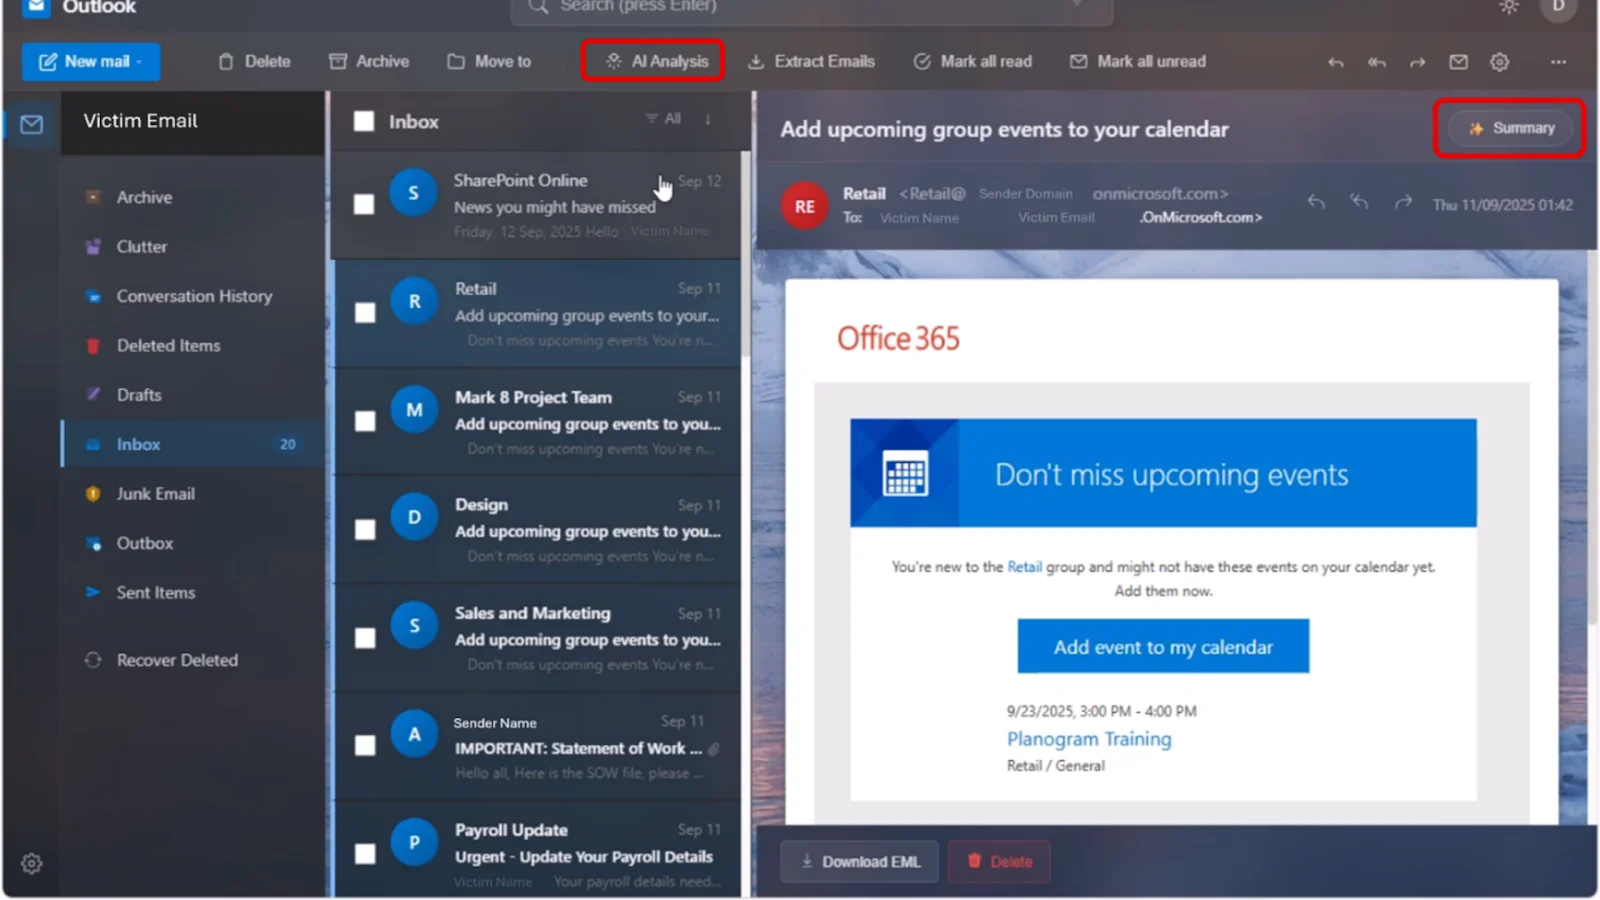
“Hoewel EvilTokens cybercriminelen hielp toegang te krijgen tot e-mailaccounts, vormde de dienst een AI-stijl chatbot die de inbox van een slachtoffer kon analyseren en criminelen kon helpen bij het identificeren van vertrouwde relaties, betalingsautorisaties en gevoelige verantwoordelijkheden, evenals andere omstandigheden waarin fraude het meest waarschijnlijk zou slagen”, aldus Steven Masada, associate general counsel en general manager bij de Digital Crimes Unit van Microsoft.
“Het platform zou zelfs fraudestrategieën kunnen aanbevelen, waaronder het opstellen van berichten die vertrouwde contacten nabootsen om criminelen te helpen slachtoffers te misleiden om actie te ondernemen.”
EvilTokens werd voor het eerst gedocumenteerd door Huntress in maart 2026 als een phishing-as-a-service (PhaaS)-platform dat misbruik maakte van de OAuth 2.0-apparaatautorisatiestroom om aanvallers authenticatiesessies met slachtofferaccounts te geven zonder dat ze daarvoor inloggegevens hoefden op te geven.
De gestolen tokens worden misbruikt voor e-mailexfiltratie en persistentie, vaak door kwaadaardige inboxregels in te stellen die communicatie verbergen. In sommige gevallen zijn de tokens ook misbruikt om nieuwe apparaten toegang te verlenen tot de inbox van een slachtoffer, waardoor aanvallers een alternatief pad kregen om toegang op lange termijn te behouden.
Het kwaadaardige lokmiddel, dat doorgaans wordt geleverd via phishing-aanvallen, toont de gebruiker een apparaatcode voor de dienst waartoe de bedreigingsactor toegang wil krijgen. Het slachtoffer wordt vervolgens tijdens het aanmeldingsproces gevraagd deze code in te voeren op de legitieme verificatie-URL (bijvoorbeeld microsoft.com/devicelogin).
Zodra de code is geleverd, geeft de autorisatieserver toegang en vernieuwingstokens af aan de client van de aanvaller, waardoor deze doorlopende toegang krijgt onder de identiteit van het slachtoffer.
“EvilTokens verpakte accountovername, AI-gestuurde mailboxanalyse en fraudetools in één enkele commerciële dienst, waardoor de expertise die ooit nodig was om zakelijke e-mailcompromissen en factuurfraude op grote schaal uit te voeren, werd verminderd”, aldus TRM Labs.
In een rapport dat eind maart 2026 werd gepubliceerd, karakteriseerde Sekoia EvilTokens als een kant-en-klare oplossing die sinds medio februari onder een PhaaS-model op Telegram wordt verkocht en klanten een overvloed aan zelfgehoste phishing-sjablonen en AI-aangedreven functies biedt om workflows voor zakelijke e-mailcompromis (BEC) te automatiseren, zoals het analyseren van verzamelde e-mails, het identificeren van financieel-gerelateerde e-mailthreads en het opstellen van BEC-e-mails.
Enkele van de Telegram-accounts, kanalen en groepen die aan EvilTokens zijn gekoppeld, staan hieronder:
- EvilTokens-beheerder – @eviltokensadmin, @eviltokensadmins en @EvilTokenscontact (back-up)
- EvilTokens Store – @EvilTokens_bot en @EvilTokensStorebot
- Openbare kanalen – @EvilTokensChannel
- Telegramgroep – https://t.me/+wNBoU1Gl2mRiYmU0
Met andere AI-gerelateerde tools konden klanten e-mails samenvatten en vertalen, organisatierollen in kaart brengen, vertrouwde relaties identificeren en potentiële doelen aanbevelen. De service bood ook vooraf ingestelde aanwijzingen om discussies over overboekingen te vinden, de geldverplaatsers van een organisatie te identificeren, leveranciersfacturen te lokaliseren en te bepalen welke mensen het beste kunnen nabootsen.
“EvilTokens combineerde accountcompromis, mailboxanalyse, doelselectie en fraudevoorbereiding in één enkele service”, aldus Microsoft. “Mogelijkheden die ooit ervaring vereisten op het gebied van identiteitsaanvallen, cloudsystemen, social engineering en financiële fraude, waren beschikbaar via een kant-en-klare interface.”
Er is vastgesteld dat de bedreigingsacteur drie verschillende producten aanbiedt:
- EvilTokens B2B-afzender, voor $ 600.
- EvilTokens Office 365 capture-link, voor $ 1500.
- EvilTokens SMTP-afzender, voor $ 1000
“De ‘Office 365 capture link’ komt overeen met de phishing-kit voor apparaatcodes”, legde Sekoia uit in een vervolgrapport in april 2026. “De eenmalige vergoeding van $ 1.500 geeft affiliates levenslange toegang tot het EvilTokens-beheerpaneel voor het bekijken van geoogste Microsoft-tokens. Partners moeten ook een maandelijkse licentievergoeding van $ 500 betalen om de phishing-paginacode en een actieve API-sleutel voor backend-integratie en phishing-functionaliteit voor de kernapparaatcode te verkrijgen.”
De service brengt ook een maandelijks abonnementsbedrag van $ 500 in rekening voor voortdurende toegang tot de kit en het configuratiescherm. Naast het bieden van een manier om kunstaas te personaliseren en AI te gebruiken om gerichte phishing-e-mails te maken, geeft EvilTokens betalende klanten ook toegang tot een hele reeks hulptools, waaronder Antibot-redirector, B2B Sender, Office 365 Capture Link en een Simple Mail Transfer Protocol (SMTP) Sender.
Coinbase zei dat het tussen oktober 2025 en juni 2026 ongeveer $1,1 miljoen aan platforminkomsten over vier Tron-adressen heeft getraceerd, en voegde eraan toe dat het meer dan 1.000 stortingen op EvilTokens identificeerde van meer dan 700 verschillende adressen in het crypto-ecosysteem.
Aanvallen met EvilTokens draaien om het verzenden van misleidende e-mails die gebruik maken van 44 verschillende thema’s, waaronder facturen en verzoeken om voorstellen (RFP’s) of gedeelde bestanden. Deze berichten bevatten kwaadaardige URL’s, PDF-bijlagen en HTML-bestanden om de infectieketen te activeren –
- Wanneer gebruikers op een kwaadaardige link of bijlage klikken, worden ze omgeleid naar een webpagina waarop een automatiseringsscript op de achtergrond wordt uitgevoerd.
- Het script werkt in realtime samen met de Microsoft-identiteitsprovider om een live apparaatcode te genereren.
- Geef de code op het scherm van de gebruiker weer met een knop ‘Code kopiëren’, samen met een knop ‘Doorgaan’ of ‘Doorgaan met Microsoft’ die, wanneer erop wordt geklikt, het slachtoffer naar het officiële microsoft.com/devicelogin-portaal brengt.
- De gebruiker plakt de code op de echte Microsoft-site.
- Als de gebruiker geen actieve Microsoft-sessie heeft, wordt hem gevraagd zijn inloggegevens en MFA-code (Multi-Factor Authentication) in te voeren.
- De sessie van de bedreigingsacteur wordt geverifieerd, waardoor deze nieuwe apparaten kan registreren, kwaadaardige inboxregels kan opstellen of gevoelige e-mailgegevens kan exfiltreren.
Tegelijkertijd maakt EvilTokens gebruik van een meerfasige leveringspijplijn om traditionele e-mailgateways en eindpuntbeveiliging te omzeilen door middel van valse CAPTCHA-controles en omleidingsketens die gebruik maken van gerenommeerde “serverloze” platforms zoals Vercel, Cloudflare Workers en AWS Lambda om op te gaan in legitiem zakelijk cloudverkeer en domein-blokkeerlijsttriggers te omzeilen.
Statistieken gedeeld door Microsoft laten zien dat EvilTokens is gekoppeld aan meer dan 12.000 gecompromitteerde e-mailinboxen van meer dan 10.000 organisaties over de hele wereld, wat erop wijst dat de service in korte tijd wijdverspreide grip heeft gekregen onder bedreigingsactoren.
De hoogste concentraties slachtofferactiviteiten zijn waargenomen in de VS, Canada, Groot-Brittannië, Australië, India en Frankrijk. Gerichte organisaties zijn onder meer groothandelsdistributie, bouw, financiële dienstverlening, onroerend goed, hoger onderwijs en gezondheidszorg.
Microsoft zei dat het met andere partners heeft samengewerkt om 50 websites die worden gebruikt om de dienst te exploiteren in beslag te nemen en meer dan 150 extra domeinen uit te schakelen die verband houden met de ondersteunende infrastructuur.
“EvilTokens hielp criminelen toegang te krijgen tot e-mailaccounts door slachtoffers te misleiden om een authenticatiecode in te voeren op de legitieme inlogpagina van Microsoft. Door het normale authenticatie-inlogproces te voltooien, gaven slachtoffers criminelen onbewust toegang tot hun e-mailaccounts zonder hun wachtwoord prijs te geven”, legt Microsoft uit. “Die toegang kan zelfs na een wachtwoordreset blijven bestaan als de bijbehorende sessies en tokens niet ook worden ingetrokken.”
Bovendien wijst bewijsmateriaal erop dat grote delen van de toolkit zijn ontwikkeld met behulp van AI-ondersteuning (ook wel vibe-coded genoemd), wat aangeeft dat de technologie in staat is om vaardighedenbarrières te verlagen en aspirant-cybercriminelen te helpen geavanceerde toolkits te ontwikkelen en fraude op grote schaal te helpen plegen.
“EvilTokens heeft een groot deel van het fraudeproces verpakt in een commercieel beheerde service, compleet met abonnementsprijzen, klantenondersteuning, managementdashboards en tools die zijn ontworpen om klanten van accounttoegang naar financiële uitbuiting te brengen”, voegde Masada eraan toe.
SpyCloud, een van de partners uit de particuliere sector, zei dat het de verstoringsactie ondersteunde door heroverde phishing-gegevens te delen, waaronder 8.708 unieke slachtofferaccounts die door EvilTokens waren gecompromitteerd. Deze accounts omvatten 6.585 unieke zakelijke e-maildomeinen verspreid over 79 landen. De vroegste opnames dateren van 18 februari 2026.
“EvilTokens gebruikte AI om de moeilijke delen gemakkelijk te maken: het lezen van gecompromitteerde mailboxen in meer dan twintig talen om de gesprekken te vinden die het waard zijn om te kapen, en het opstellen van de imitatie-mail die volgt”, zegt Trevor Hilligoss, Chief Investigations Officer van SpyCloud, in een verklaring. “Dat waren de onderdelen van zakelijke e-mailcompromissen waarvoor menselijke betrokkenheid nodig was, en die meegroeiden met de vaardigheden van de crimineel; EvilTokens maakte ze voor iedereen beschikbaar voor $ 500 per maand.”
“Vijftig sites in beslag genomen en 150 domeinen uitgeschakeld in één enkele actie is alleen mogelijk als de hostingproviders, de uitwisselingen, de modelproviders en de gegevenshouders allemaal tegelijkertijd verhuizen. EvilTokens is niet het enige phishing-as-a-service-platform dat een verstoring verdient, maar zijn positie als eerste die apparaatcode-phishing op grote schaal implementeert, maakt dit hoe dan ook een betekenisvolle verstoring.”
