
De aan Iran gelinkte ‘hacktivistische’ persoonlijkheid, bekend als Handala Hack, wordt toegeschreven aan een op Telegram gebaseerde surveillance-achterdeur genaamd ZWAARGRAM en een op Delphi gebaseerd hulpprogramma bekend als RUW UITSLUITEN.
“HEAVYGRAM biedt ingebouwde opdrachten ter ondersteuning van de uitvoering van opdrachten op afstand, het ontdekken van systeem-, netwerk- en procesinformatie, exfiltratie van data- en Telegram-sessiebestanden, screenshot-opname, DLL-sideloading, het opschonen van bestanden en persistentie via Windows autorun-registersleutels”, aldus Group-IB.
Aan de andere kant is CRUDEEXCLUDE een op Delphi gebaseerd Windows-hulpprogramma dat wordt gebruikt om omgevingen voor te bereiden op de implementatie van volgende fasen zoals HEAVYGRAM. De malware werd voor het eerst eind juli 2024 waargenomen en is vaak vermomd als een legitieme applicatie met een grafische gebruikersinterface (GUI) en configureert Microsoft Defender-uitsluitingspaden om verdediging te ontwijken.
De bevindingen bouwen voort op een waarschuwing die het Amerikaanse Federal Bureau of Investigation (FBI) voor het eerst uitvaardigde in maart 2026 en opnieuw eerder deze week, waarin het Iraanse cyberactoren die optreden namens het Ministerie van Inlichtingen en Veiligheid (MOIS) ervan beschuldigde zich te richten op Iraanse dissidenten, journalisten die tegen Iran zijn en andere oppositiegroepen om inlichtingen te verzamelen, gegevens te lekken en reputatieschade toe te brengen aan doelwitten van belang.
Het is vermeldenswaard dat het Britse National Cyber Security Center dezelfde malwarefamilie volgt onder de naam CHOSEN BRICK, en het omschrijft als een flexibel hulpmiddel dat kan worden gebruikt om “een reeks potentiële operationele resultaten te ondersteunen.”
Bij de aanvallen wordt doorgaans gebruik gemaakt van social engineering via berichtenplatforms als Telegram, WhatsApp en Instagram om met doelwitten te communiceren onder het voorwendsel technische ondersteuning te bieden of zich voor te doen als vertrouwde contacten, en vervolgens malware af te leveren, verkleed als een ogenschijnlijk onschadelijk installatieprogramma, om de infectie te activeren. Deze applicaties doen zich voor als legitieme applicaties zoals Pictory, KeePass en Telegram, en bevatten het tweede-fase-implantaat.
Handala Hack, die kort na de gewapende aanvallen van Hamas en andere Palestijnse militante groepen op Zuid-Israël op 7 oktober 2023 tot stand kwam, wordt beschouwd als een online persona die wordt beheerd door Void Manticore (ook bekend als Banished Kitten, Red Sandstorm en Storm-0842), een dreigingsacteur die is aangesloten bij de Iraanse MOIS. Het heeft een geschiedenis van het uitvoeren van destructieve wisaanvallen en hack- en lekoperaties.
In een waarschuwing van afgelopen september riep het Canadese Rapid Response Mechanism (RRM) de dreigingsactor op voor het aanvallen en doxxen van vijf Iran International-journalisten, waaronder één uit het land, als onderdeel van een hack- en lekoperatie.
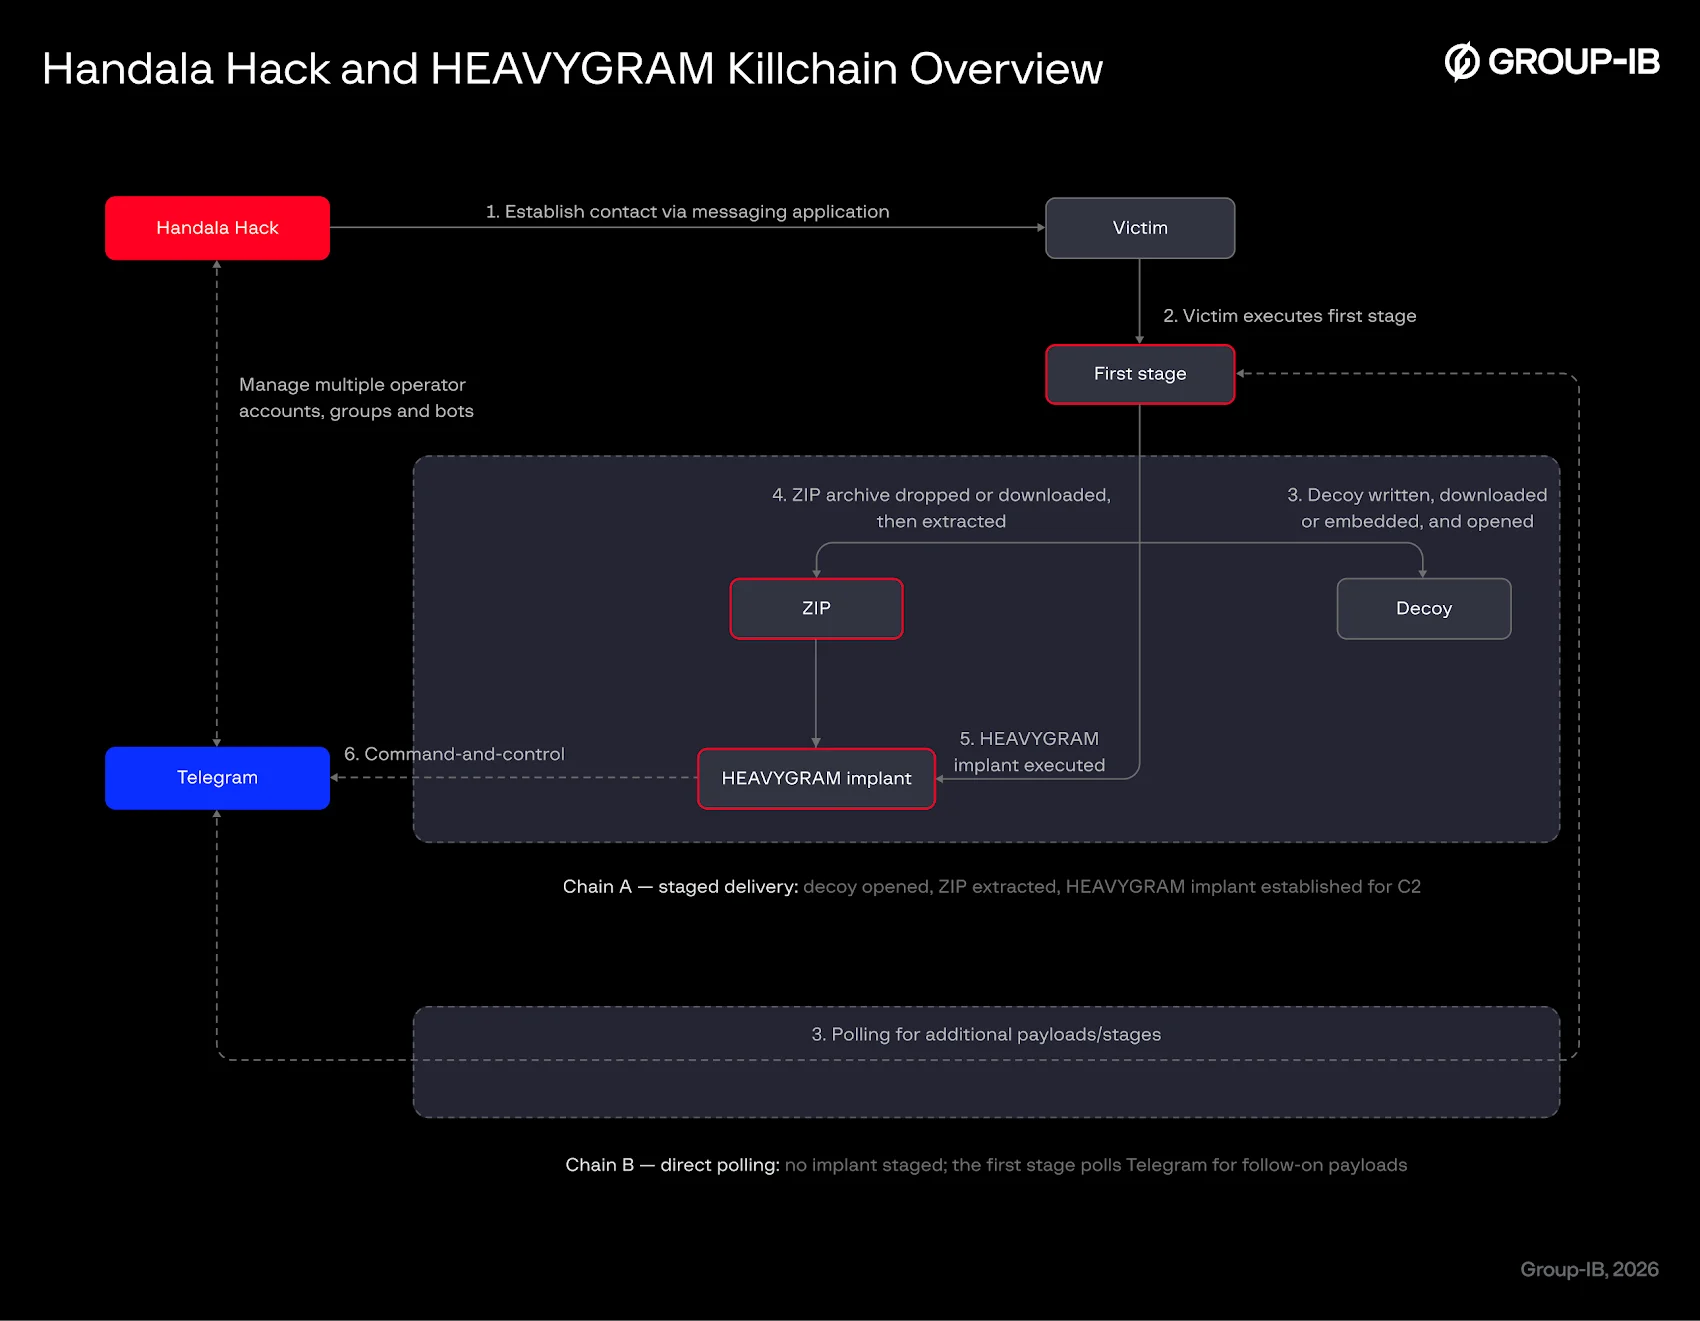
Volgens Group-IB werd HEAVYGRAM voor het eerst in het wild gedetecteerd in september 2023. Eenmaal gelanceerd, verhindert de malware dat Defender de paden scant die de kwaadaardige payloads ensceneren en voert PowerShell-code uit om persistentie in te stellen voor de volgende fase-implantatie via het Windows-register.
Een opmerkelijk aspect van de op Python gebaseerde malware is het gebruik van Telegram voor command-and-control (C2), waardoor het actieve programma’s kan weergeven, screenshots kan maken, webbrowsergegevens kan vastleggen, bestanden kan uploaden/downloaden, de microfoon kan inschakelen, Telegram- en WhatsApp-gegevens kan kopiëren, opgeslagen wachtwoorden kan stelen, extra malware kan downloaden en bestanden kan verwijderen.
Inkomende berichten van de Telegram-bot worden geparseerd op basis van een voorvoegselscheidingssysteem –
- Prefix @@, om willekeurige systeemopdrachten uit te voeren via os.popen
- Voorvoegsel **, om de berichttekst naar C:ProgramDataur.txt te schrijven
-
Voorvoegsel ##, om een backdoor-opdrachtsuite in te schakelen die de volgende mogelijkheden ondersteunt:
- runexe – Start een willekeurig proces op de host
- whois – Haal het openbare IP-adres van de host op via api.ipify(.)org
- runtro – Voer een secundaire trojan-payload uit
- cht – Update dynamisch het C2 Telegram-bottoken en de gebruikers-ID van de operator
- regtro – Installeer de trojan-payload in de Windows autorun-registersleutels
- reg – Installeer het belangrijkste uitvoerbare bestand van malware in de autorun-registersleutels van Windows
- dt – Exfiltrate Telegram Desktop-applicatiegegevens
“Bijlagen die via de Telegram-bot worden ontvangen, worden afgehandeld op basis van het matchen van bestandsnaampatronen”, aldus Group-IB. “Het persistente implantaat verwerkt de C2-communicatie via twee functies: send_initial_message – verzendt een eerste verbindingsbaken met de volledige computerdomeinnaam van de aangetaste host, (en) send_health_msg – een achtergrondthread die elke 24 uur een hartslagbericht verzendt met de domeinnaam van de host, ter bevestiging dat het implantaat actief blijft. “
HEAVYGRAM blijkt via vier methoden te worden geleverd: WSF/VBS-scripts, VBScripts en HTML-toepassingsbestanden (HTA), uitvoerbare bestanden met ingebedde archieven, en CRUDEEXCLUDE met ingebedde archieven. CRUDEEXCLUDE werd voor het eerst gedocumenteerd door Google in december 2025 en werd gebruikt om staging-mappen op te zetten voor het huisvesten van HEAVYGRAM en een andere gespecificeerde malwarefamilie genaamd SHADEGENES, terwijl het zich voordeed als legitieme applicaties zoals Pictory en Telegram.
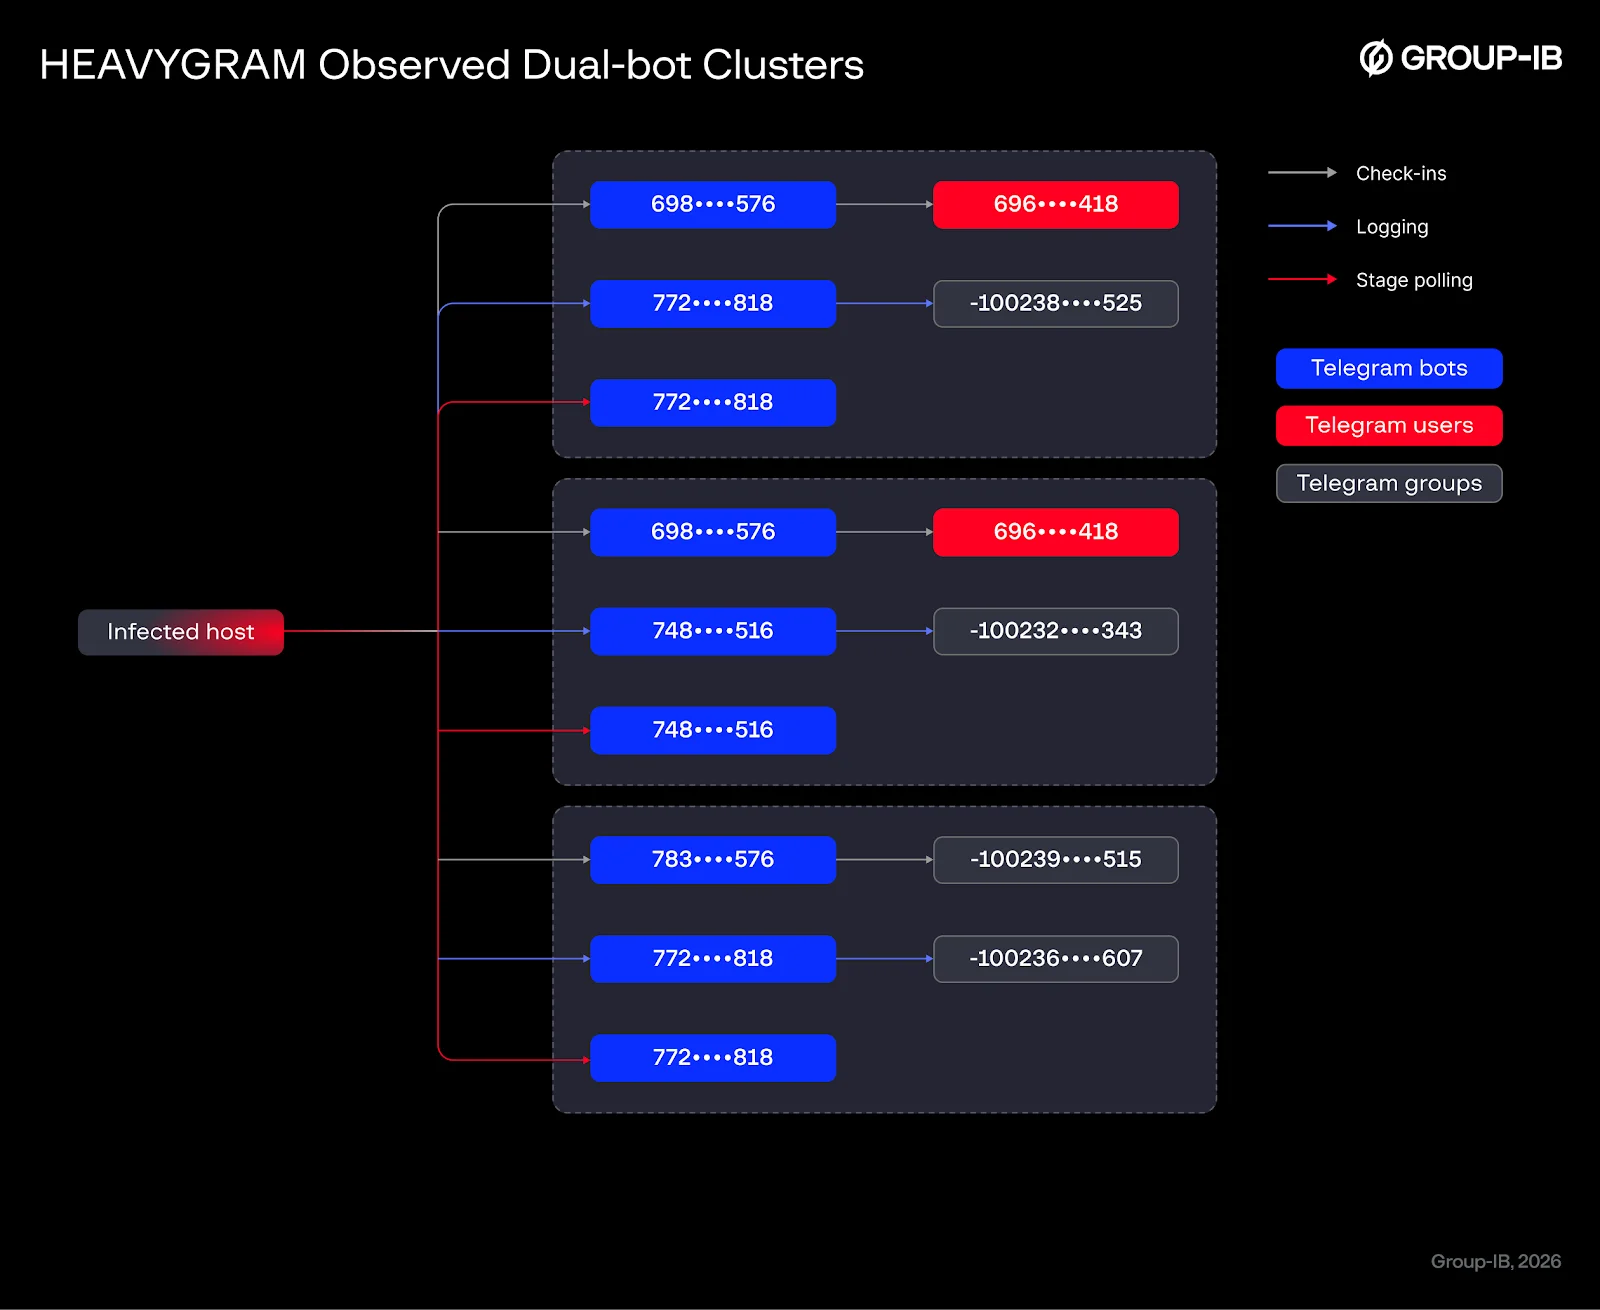
Nader onderzoek van de Telegram-infrastructuur heeft twee belangrijke opstellingen aan het licht gebracht: een waarbij C2 afhankelijk is van een enkele Telegram-bot en -groep, en een andere waarbij een bot de check-ins afhandelt, terwijl een secundaire bot de logboekregistratie en het uitvoeren van polling met een groep beheert.
“De nieuw geïdentificeerde monsters demonstreren een flexibele, meerfasige infectieketen waarin operators op maat gemaakte social engineering, applicatiemaskering, verdedigingsontduiking en aanhoudende toegang tot compromisdoelen van belang combineren”, aldus Group-IB. “Vooral het uitgebreide gebruik van Telegram in alle activiteiten is opmerkelijk, omdat het operators een native gecodeerd commando- en controlekanaal biedt met lage installatie-, onderhouds- en rotatiekosten.”
