
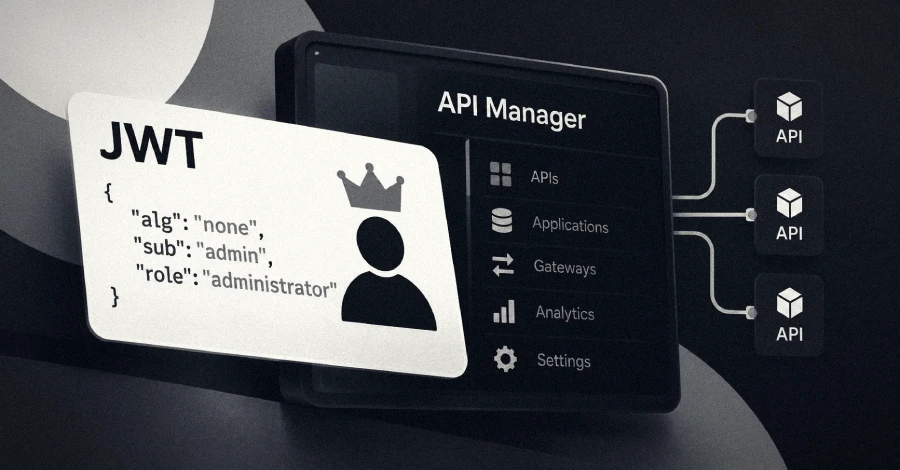
Volgens bevindingen van watchTowr wordt een kritieke beveiligingsfout in WSO2 API Manager in het wild actief uitgebuit.
De kwetsbaarheid, bijgehouden als CVE-2026-5430 (CVSS-score: 9,8/10,0), is een geval van onjuiste verificatie van een cryptografische handtekening die kan leiden tot accountovername. Het Hacktron-team is gecrediteerd voor het ontdekken en rapporteren van de fout.
“JWT-authenticatie kan worden omzeild wanneer een token wordt ondertekend met behulp van een niet-ondersteund algoritme, waardoor ongeautoriseerde toegang mogelijk is”, aldus een advies uitgebracht door WSO2 in mei 2026. “Succesvolle exploitatie van de kwetsbaarheid kan leiden tot ongeautoriseerde toegang, inclusief potentiële inbreuk op beheerdersaccounts en volledige accountovername.”
De tekortkoming is van invloed op de volgende producten:
- WSO2 API-besturingsvlak: 4.6.0, 4.5.0
- WSO2 API-beheer: 4.6.0, 4.5.0, 4.4.0, 4.3.0, 4.2.0, 4.1.0
- WSO2 Verkeersmanager: 4.6.0, 4.5.0
- WSO2 Universele Gateway: 4.6.0, 4.5.0
Er zijn oplossingen beschikbaar in de volgende pull-aanvragen voor communitygebruikers:
Ze zijn ook uitgebracht voor houders van een WSO2-ondersteuningsabonnement met de onderstaande updateniveaus:
- WSO2 API Control Plane 4.6.0 – Updateniveau 22
- WSO2 API Control Plane 4.5.0 – Updateniveau 58
- WSO2 API Manager 4.6.0 – Updateniveau 21
- WSO2 API Manager 4.5.0 – Updateniveau 57
- WSO2 API Manager 4.4.0 – Updateniveau 72
- WSO2 API Manager 4.3.0 – Updateniveau 108
- WSO2 API Manager 4.2.0 – Updateniveau 197
- WSO2 API Manager 4.1.0 – Updateniveau 257
- WSO2 Traffic Manager 4.6.0 – Updateniveau 21
- WSO2 Traffic Manager 4.5.0 – Updateniveau 56
- WSO2 Universal Gateway 4.6.0 – Updateniveau 21
- WSO2 Universal Gateway 4.5.0 – Updateniveau 57
Volgens watchTowr is de kwetsbaarheid nu getuige van actieve in-the-wild exploitatiepogingen, waarbij het honeypot-netwerk JWT-tokens vastlegt die op 13 september 2026 arriveren, met ingebouwde beheerdersrechten.
“De fout bestaat in de service vanwege de manier waarop JWT-authenticatie tokens accepteert die zijn ondertekend met algoritmen die het niet ondersteunt, en deze vervolgens toch goedkeurt”, zei Yordan Ganchev, hoofdspecialist voor bedreigingsinformatie bij watchTowr, in een verklaring gedeeld met The Hacker News.
“Het is dus gemakkelijk in te zien waarom dit een kritieke bug is (CVSS 10.0). Het beïnvloedt API Manager 4.1.0 tot en met 4.6.0, API Control Plane, Traffic Manager en Universal Gateway.”
Bij de waargenomen exploitatiepogingen wordt vermoed dat het vervalste JWT-token wordt gebruikt om toegang te krijgen tot elk API-backend-eindpunt en de bijbehorende inloggegevens, consumentensleutels en geheimen voor elke geregistreerde applicatie, voegde Ganchev eraan toe.
“De dienst is per definitie ook gemaakt om API-verzoeken te onderscheppen op weg naar interne systemen, wat een geweldige mogelijkheid biedt om gevoelige gegevens tijdens de overdracht af te tappen en te stelen en om te communiceren met interne diensten via dit ‘laterale beweging-as-a-service’-product.”
In het licht van actieve exploitatie wordt gebruikers geadviseerd de fixes zo snel mogelijk toe te passen voor optimale bescherming.
