
Invoering
Beveiligingsteams zijn behoorlijk goed geworden in het testen van wat hen kan schaden. Kan deze EDR-agent deze lading opvangen? Zal mijn organisatie de phishing-simulatie niet doorstaan? Heeft deze SIEM-regel betrekking op deze specifieke techniek? En in meer volwassen organisaties gebeurt dit testen continu in plaats van als een eenmalige oefening.
Maar hoezeer je deze blootstellingen ook valideert, het lost het grootste probleem waarmee de industrie wordt geconfronteerd niet op: het zijn geïsoleerde, los van elkaar staande tests.
En echte aanvallers, steeds vaker AI-aangedreven, testen technieken niet één voor één. Ze ketenen ze. Een phishing-e-mail leidt tot het verzamelen van inloggegevens. Die oogst leidt tot een eerste voet aan de grond. Het vaste voet aan de grond leidt tot escalatie van privileges, vervolgens tot zijwaartse verplaatsing, vervolgens tot het ensceneren van gegevens, tot exfiltratie… totdat de schade onomkeerbaar is aangericht.
Elk van deze afzonderlijke stappen kan iets zijn dat een beveiligingscontrole theoretisch kan onderscheppen – maar er zijn gewoon te veel potentiële risico’s om op te testen, en zelfs als je 90% zou repareren, is het die 10% die ontbreekt die zou kunnen fungeren als de verbroken link die een aanvalspad exploiteerbaar maakt.
Wat er feitelijk toe doet, is of de hele reeks wordt opgemerkt, of dat deze door de gaten glipt tussen tools, teams en waarschuwingen die nooit echt zijn gebouwd om met elkaar te praten.
In die kloof, tussen testtechnieken en testketens, vallen veel ‘gevalideerde’ beveiligingshoudingen stilletjes uiteen.
Geconfronteerd met de blootstellingskloof
De meeste simulatieprogramma’s voor inbreuken en aanvallen, zelfs redelijk volwassen programma’s, zijn opgebouwd rond een bibliotheek van individuele technieken die zijn toegewezen aan een raamwerk als MITRE ATT&CK. Voer techniek 1234 uit, controleer of deze wordt gedetecteerd. Voer techniek 5678 uit, controleer of deze geblokkeerd is. Scoor het, ga door naar de volgende.
Dat vertelt je iets reëel, maar niet wat je eigenlijk moet weten: of een tegenstander die tien van die technieken aan elkaar rijgt en zich bij elke stap aanpast op basis van wat werkte, dwars door je omgeving zou kunnen lopen terwijl elke individuele controle stilletjes rapporteert “geen probleem gedetecteerd”.
Dit is niet alleen een theoretische zorg. Volgens Filigran State of Threat Management-rapport93% van de beveiligingsleiders zegt dat hun organisatie in de afgelopen twaalf maanden te maken heeft gehad met een cyberaanval met grote gevolgen voor het bedrijf, ondanks dat de meesten hun verdedigingsmechanismen op enig moment onderweg hebben gevalideerd. 88% zegt dat AI nu de snelheid van aanvallers versnelt zodra ze binnenkomen, en 84% wijst op silo-tools en losgekoppelde tests als belangrijkste reden waarom blootstelling onopgemerkt blijft totdat iemand ze exploiteert.
Dit laat zien dat er een reële kloof bestaat tussen kennis over een dreiging en de realiteit van het ertegen bestand zijn: het begrijpen van de blootstelling aan cyberrisico’s is aanzienlijk complexer geworden.
Je kunt het patroon ook zien in echte incidenten. Toen in 2025 de Franse belastingdienst, de DGFiP, werd overtreden, was geen enkele stap in de inbreuk bijzonder exotisch. Het was de opeenvolging van initiële toegang, misbruik van inloggegevens, zijwaartse beweging en exfiltratie, allemaal uitgevoerd in een gecoördineerde keten, die een handvol individueel overleefbare zwakheden in een grote inbreuk veranderde. Elke controle onderweg heeft misschien wel op zichzelf ‘gewerkt’. De ketting kwam er nog steeds doorheen.
Aanvalsketen: testen van de manier waarop aanvallers feitelijk opereren
Attack Chaining is wat deze kloof dicht. Het is een nieuw type scenario OpenAEV dat aanvalspaden in meerdere fasen van begin tot eind automatiseert, op dezelfde manier waarop een rood team ze zou uitvoeren, maar continu en tegen een fractie van de kosten.
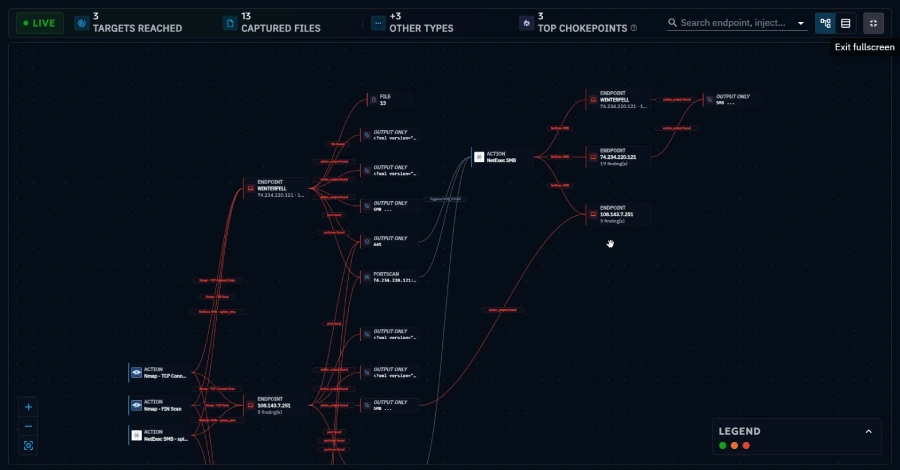
In plaats van technieken te testen als geïsoleerde gebeurtenissen, koppelt Attack Chaining ze aan een livereeks: de echte output van één actie (een verzamelde inloggegevens, een open poort, een token, een verkeerd geconfigureerde toestemming) wordt automatisch vastgelegd en gebruikt om te beslissen wat er vervolgens wordt aangevallen. Recon onthult een doelwit, een credential dump levert een wachtwoord op, dat wachtwoord ontgrendelt de volgende machine, en de keten blijft voortbouwen op wat hij daadwerkelijk in uw omgeving aantreft, en vertakt zich in realtime in een interactieve grafiek vanaf de eerste toegang tot het uiteindelijke doel.
Dat geeft u het realisme van een handmatige betrokkenheid van het rode team, zonder de kosten of het wachten. Een rood team is grondig, maar duur en periodiek: een momentopname die een of twee keer per jaar wordt gemaakt terwijl de omgeving daaronder voortdurend verandert. Attack Chaining werkt binnen enkele minuten, zo vaak als je het nodig hebt, dus in plaats van een oud rapport krijg je een altijd actueel antwoord op de enige vraag die ertoe doet: als een tegenstander deze technieken vandaag aan elkaar zou rijgen, waar zouden ze dan daadwerkelijk doorheen komen?
Hoe het werkt
Vijf capaciteiten werken samen om dat mogelijk te maken:
- Open, voorwaardelijke ketenlogica. Teams bouwen vanaf het begin herbruikbare meerfasige aanvalspadlogica, waarbij ze gebruik maken van elke actie of gebeurtenis in OpenAEV – TTP’s, payloads, aangepaste acties of bibliotheekinhoud. De omstandigheden bepalen wat er daarna gebeurt: als een inloggegevens geldig zijn, draait u hier; als een besturing de stap, stop of omleiding blokkeert. Een keten vertakt zich automatisch op basis van wat elke actie op dat moment ontdekt, en de logica blijft volledig inspecteerbaar, zodat teams deze opnieuw kunnen bekijken en bijwerken als er nieuwe technieken opduiken.
- Live aanvalspad in kaart brengen. Elk pad ontvouwt zich en vertakt zich dynamisch in realtime, niet als een samenvatting die achteraf wordt gelezen. Elke sprong en draai wordt live weergegeven in een interactieve grafiek, van de eerste actie tot het uiteindelijke doel, waardoor teams in realtime kunnen zien hoe het pad zich vormt in plaats van waar het uiteindelijk terecht is gekomen.
- Transparante, bruikbare bevindingen die knelpunten aan het licht brengen. Elk resultaat dat een keten oplevert (een inloggegevens, een IP-adres, een token, een bestand) wordt een gestructureerde bevinding waar teams in kunnen duiken: waarom de actie is uitgevoerd, wat deze heeft opgeleverd en hoe die bevinding de volgende stap heeft veroorzaakt. Die traceerbaarheid maakt het mogelijk om knelpunten aan te wijzen, de afzonderlijke punten op een pad waar één oplossing alles stroomafwaarts doet instorten, in plaats van teams een lange, ongedifferentieerde lijst van dingen te geven die moeten worden verholpen.
- Reikwijdte en veiligheidscontroles. Elke keten opereert binnen vooraf gedefinieerde vangrails: welke activa en doelen zich binnen de perken bevinden, welke acties zijn toegestaan en hoe ver een keten mag escaleren voordat deze stopt. Dat maakt het mogelijk om deze simulaties met volledige autonomie uit te voeren, zonder ooit de controle over de grenzen te verliezen.
- Social engineering als podium van de eerste orde. Phishing-e-mails, sms-lokmiddelen en valse landingspagina’s zijn ketenknooppunten zoals alle andere: een klik, een antwoord of een ingediende inloggegevens worden een gestructureerde bevinding die rechtstreeks naar de volgende fase wordt gevoerd, precies zoals een verzameld wachtwoord of een open poort dat zou doen. Hierdoor kan een enkele keten naadloos overgaan van voorwendsel naar het verzamelen van inloggegevens naar zijwaartse beweging naar exfiltratie, waarbij wordt weerspiegeld hoe echte inbraken feitelijk beginnen in plaats van te testen of iemand hierop klikt als een niet-verbonden oefening.
Volledig autonoom gaan met XTM One
Deze mogelijkheden ondersteunen twee manieren om een keten te runnen. In door de operator geleid In deze modus bouwt een mens de voorwaardelijke logica op en controleert de uitvoering – deterministisch, transparant en gebouwd voor het schalen van nauwkeurige, herhaalbare pentesting. In Autonome aanvalsketenwordt dat oordeel overgedragen aan een AI-agent, mogelijk gemaakt door XTM Eén. Een operator definieert alleen een doelstelling en een reikwijdte; een toegewijde orkestrator plant zelf het aanvalspad, voert het uit en past zich gaandeweg aan: hij reageert op bevindingen, herschikt stappen, kiest acties op basis van wat hij ontdekt, en genereert zelfs realistische phishing-e-mails of landingspagina’s wanneer het doel social engineering vereist. De orkestrator kan ook een beroep doen op gespecialiseerde agenten voor het maken van payloads, het genereren van code, het verkennen en exploiteren, met behulp van de ingebouwde agenten van OpenAEV of met behulp van zijn eigen agenten van XTM One.
Beide modi draaien op dezelfde voorwaardelijke engine en dezelfde reikwijdtecontroles, en leveren beide hetzelfde resultaat op: een realistische, end-to-end aanvalssimulatie die binnen enkele minuten in plaats van weken wordt uitgevoerd, herhaalbaar zo vaak als uw omgeving verandert, met prioriteit rond de bedreigingsinformatie die relevant is voor uw organisatie – waarbij de resultaten rechtstreeks worden doorgevoerd in een uniforme blootstellingsscore in plaats van als een geïsoleerd rapport.
De echte afhaalmaaltijd
De organisaties die worden gehackt ondanks dat ze hun beveiligingstests hebben ‘geslaagd’, zijn meestal niet gezakt voor een controletest. Ze zijn niet geslaagd voor een kettingtest die ze überhaupt nooit hebben uitgevoerd. Naarmate tegenstanders sneller blijven bewegen, waarbij in toenemende mate AI-ondersteunde tools de kloof tussen initiële toegang en doelstelling verkleinen, blijven de kosten van het alleen afzonderlijk testen van technieken ook toenemen.
Aanvalsoppervlakken bestaan uit individuele zwakheden. Aanvallen bestaan uit kettingen. Testen moeten overeenkomen met datgene waartegen het eigenlijk bedoeld is om zich te verdedigen.
Als je dieper wilt ingaan op hoe dit daadwerkelijk wordt geoperationaliseerd: Filigran organiseert een live, technisch webinar waarin het testen van aanvalsketens in de praktijk wordt besproken. U kunt zich hier inschrijven voor één van de sessies:

