
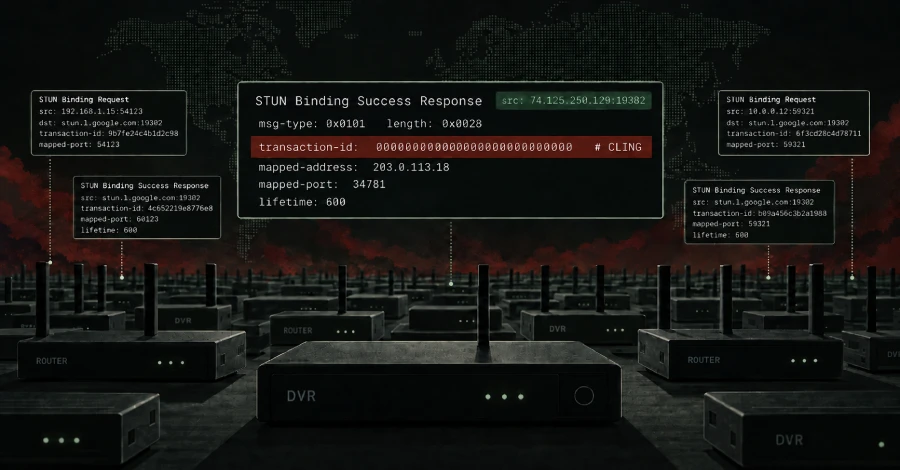
Er is waargenomen dat bedreigingsactoren proberen misbruik te maken van een inmiddels gepatcht kritiek beveiligingslek dat van invloed is op de Realtek Jungle software development kit (SDK) om een botnet-malware in te zetten, genaamd Vastklampen.
“Cling is opmerkelijk, niet omdat het een nieuwe propagatietechniek introduceert, maar omdat het gewoon STUN-gedrag herbestemt in een praktisch commando-en-controlekanaal”, zei Nozomi Networks in een rapport dat vorige week werd gepubliceerd. “Het resultaat is een botnet waarvan het verkeer kan lijken op legitieme NAT-traversal-activiteiten, terwijl het nog steeds propagatie-, proxy-, tunneling- en denial-of-service-opdrachten ondersteunt.”
Het operationele technologie (OT) beveiligingsbedrijf zei dat het een piek constateerde in pogingen om CVE-2021-35394 (CVSS-score: 9,8) te exploiteren, een kritieke fout in de uitvoering van externe code (RCE) in Realtek Jungle SDK die rond 5 september 2026 begon, waarbij een subset van de activiteit Cling leverde.
Uit een analyse van het malwaremonster is gebleken dat het exploitlogica insluit voor verschillende commando-injectie- en RCE-kwetsbaarheden die van invloed zijn op routers en DVR’s van meerdere leveranciers –
“De controle op één exemplaar om slechts één kopie uit te voeren, houdt in dat een socket met SO_REUSEADDR wordt gekoppeld aan poort 33957 en netjes wordt afgesloten als deze mislukt”, aldus Nozomi Networks. “Het voorbeeld kopieert zichzelf naar /root/.cling en /usr/local/bin/.cling. Beide uitvoerbare bestanden worden toegevoegd aan /etc/inittab, /etc/init.d/rcS, /etc/rc.d/rc.boot, waardoor persistentie op SysV- en BusyBox-init-systemen wordt bereikt.”
Een alternatief persistentiemechanisme omvat het identificeren van het binaire wget-bestand op het geïnfecteerde systeem en het vervolgens vervangen door de malware, maar niet voordat het origineel naar een andere locatie is verplaatst. Dit zorgt er op zijn beurt voor dat de malware wordt uitgevoerd wanneer een legitiem proces de opdracht “wget” aanroept.
Een opvallend aspect van Cling is het misbruik van onschuldig uitziend STUN-verkeer en de openbare STUN-infrastructuur om geïnfecteerde hosts te registreren, operatoropdrachten te ontvangen en kwaadwillige activiteiten minder duidelijk te maken vanuit het perspectief van netwerkmonitoring.
STUN, een afkorting van Session Traversal Utilities for Network Address Translation (NAT), is een gestandaardiseerd netwerkprotocol dat is ontworpen om apparaten achter een NAT of firewall te helpen bij het tot stand brengen van peer-to-peer real-time communicatie.
Concreet volgt de malware een proces in vier stappen voor command-and-control (C2)-communicatie:
- Stuur ongeveer elke 5 seconden een STUN-bindend verzoek naar een hardgecodeerde lijst van 13 STUN-servers. De transactie-ID is ingesteld op allemaal nullen in plaats van op een willekeurige waarde, volgens de specificatie.
- Registreer de extern waargenomen poorten die door deze servers zijn geretourneerd na ontvangst van een Binding Success Response-bericht met daarin het openbare IP-adres van het eindpunt en de bijbehorende poortnummers.
- Stuurt een aangepast registratiebericht (dat wil zeggen een UDP-datagram) naar elke server, met daarin de toegewezen poorten en een tag die aangeeft hoe het apparaat is geïnfecteerd (bijvoorbeeld realtek.selfrep, selfrep.router).
- Poll op UDP-pakketten die operatoropdrachten coderen in het STUN-transactie-ID-veld.
“Vanuit het perspectief van netwerkmonitoring lijkt de activiteit een onschadelijke interactie met STUN-servers”, aldus Nozomi Networks. “Gegeven het feit dat het aangepaste registratiebericht naar elke STUN-server in de lijst wordt verzonden, is het duidelijk dat de operator inzicht in ten minste één van de servers nodig heeft om nieuwe bots te kunnen volgen die zich bij de zwerm voegen om te weten waar hij opdrachten naartoe moet sturen.”
Het is vermeldenswaard dat deze registratieberichten niet voldoen aan de STUN-protocoldefinitie, waardoor legitieme STUN-servers het pakket laten vallen. Er wordt echter gezegd dat een van de 13 servers (“145.249.115(.)184”) een transactie-ID heeft geretourneerd die geheel nul is, in plaats van de transactie-ID van het oorspronkelijke bindende verzoek weer te geven in de Binding Success Response.
Dit ongebruikelijke gedrag suggereert volgens Nozomi dat de STUN-server is afgestemd op het eigen STUN-verkeer van de bot en dat deze wordt gebruikt om door de operator uitgegeven opdrachten naar het geïnfecteerde apparaat te sturen door deze in te sluiten in het STUN-transactie-ID-veld.
Met deze commando’s kan de bedreigingsacteur de omvang van het botnet recursief scannen en verspreiden op een wormachtige manier, een TCP-tunnel voortbrengen/stoppen, een proxy starten/stoppen en een denial-of-service (DoS)-aanval uitvoeren tegen een specifiek doelwit gedurende een bepaalde tijdsduur. Enkele van de doelwitten van de overstromingsaanvallen staan hieronder:
- 112.151.157(.)222:8080 (Zuid-Koreaanse ISP)
- 192.170.240(.)137:53 (cluster van de Universiteit van Chicago)
- 23.81.40(.)193:25565 (Minecraft)
- 147.185.221(.)129:25565 (Minecraft)
“Het meest interessante deel van het C2-verkeer is waar de commando’s vandaan leken te komen”, legt Nozomi Networks uit. “De pakketten met operatoropdrachten zijn afkomstig van 74.125.250(.)129, een IP-adres waarnaar stun.l.google.com verwijst.”
“Met andere woorden, de operator verbergt niet alleen commando’s in een STUN-achtig pakket, maar laat die commando’s verschijnen alsof het legitieme antwoorden zijn van een van de meest herkenbare STUN-diensten op internet.”
Update
Fortinet FortiGuard Labs beschreef in een nieuw rapport gepubliceerd op 5 oktober 2026 dat de malware misbruik maakt van niet-gepatchte kwetsbaarheden in internetgerichte apparaten om blijvende voet aan de grond te krijgen. Het cybersecuritybedrijf heeft het de naam gegeven ClingSTUN.
Er is ook waargenomen dat de malware aanvankelijk toegang kreeg door misbruik te maken van een aantal andere fouten in de opdrachtinjectie:
- CVE-2019-7256 (lineair)
- CVE-2019-17621, CVE-2022-37055, CVE-2024-23624, CVE-2024-10914, CVE-2024-10915, CVE-2024-23625 (D-Link)
- CVE-2021-36380 (Sunhillo SureLine)
- CVE-2022-26289, CVE-2022-35555, CVE-2024-32281, CVE-2024-32292, CVE-2024-32314, CVE-2024-35340, CVE-2024-46048 (Tenda)
- CVE-2022-36553 (Hytec Inter HWL-2511-SS-routers)
- CVE-2023-1389 (TP-Link)
- CVE-2023-46805, CVE-2024-21887 (Ivanti Connect Secure en Policy Secure)
- CVE-2024-7029 (AVTECH)
- CVE-2025-34035 (EnGenius)
- CVE-2025-67038 (Lantronix EDS5000)
- CVE-2026-36356 (MeiG)
Net als andere botnet-malwarefamilies maken de aanvallen gebruik van shell-scriptdownloaders om malware-payloads op te halen voor verschillende Linux-architecturen, waaronder ARM, Intel 80386, MIPS R3000, PowerPC en AMD X86-64.
Eenmaal gelanceerd, is Cling uitgerust om concurrenten uit te schakelen, persistentiemechanismen op de geïnfecteerde host op te zetten en de uitvoering van opdrachten op afstand en zelfverspreiding te vergemakkelijken. Om zelfverspreiding te bewerkstelligen, exploiteert de malware hardcodes voor zeven kwetsbaarheden:
- CVE-2014-8361 (Realtek)
- CVE-2016-20016 (MVPower)
- CVE-2023-26801 (LB-LINK)
- CVE-2023-41011 (China mobiel)
- CVE-2024-3721 (TBK)
- CVE-2025-34037 (Linksys)
- CVE-2026-87827 (KGUARD DVR)
“ClingSTUN functioneert als een backconnect proxy-backdoor, waardoor geïnfecteerde systemen worden omgezet in op afstand bestuurde proxy-nodes”, aldus Fortinet. “Het maakt misbruik van de openbare STUN-infrastructuur (Session Traversal Utilities for NAT) om extern toegewezen IP-adressen en poorten te ontdekken, NAT-bindingen te onderhouden en de connectiviteit tussen gecompromitteerde hosts en externe operators te verbeteren.”
“Omdat veel van de STUN-servers waarmee het contact maakt legitieme openbare diensten zijn, kan het resulterende verkeer gemakkelijk worden gecombineerd met normale VoIP- en WebRTC-communicatie.”
