
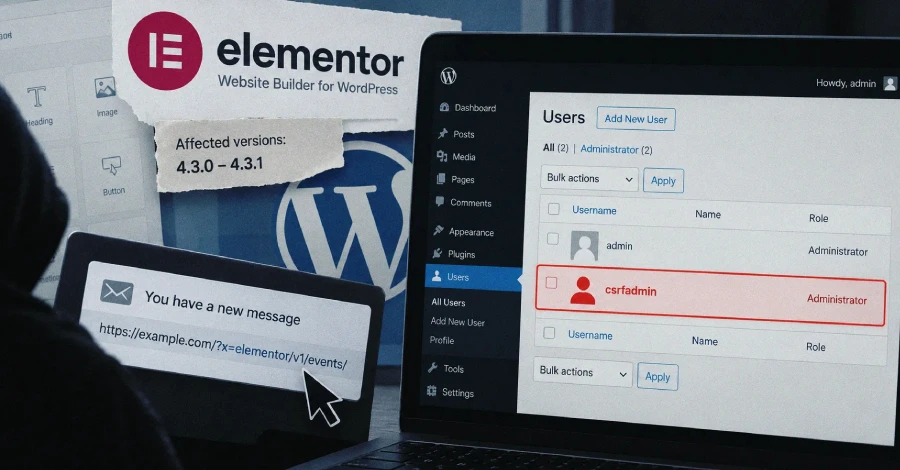
Er zijn details naar voren gekomen over een zeer ernstig beveiligingslek in de WordPress-plug-in Elementor Website Builder, dat door een niet-geverifieerde aanvaller kan worden misbruikt om frauduleuze beheerdersaccounts aan te maken en de controle over een site over te nemen.
De cross-site request forgery (CSRF) kwetsbaarheid, waaraan nog geen CVE-identificatie moet worden toegewezen, heeft een CVSS-score van 8,8 uit 10,0. Het heeft alleen betrekking op versies 4.3.0 en 4.3.1 van de plug-in, die actief is op meer dan 10 miljoen WordPress-sites. Uit statistieken van WordPress.org blijkt dat alleen al de twee getroffen versies op meer dan 2 miljoen sites zijn geïnstalleerd.
“Eén link, geopend door een ingelogde WordPress-gebruiker, zorgt ervoor dat die gebruiker elke REST API-actie uitvoert die zijn account mag uitvoeren”, aldus Patchstack. “Bij een stockinstallatie maakt een beheerder die op de link klikt een tweede beheerdersaccount aan voor de aanvaller.”
Het WordPress-beveiligingsbedrijf zei dat de aanval niet afhankelijk is van enige vereiste, zoals JavaScript, een ingediend formulier of een webpagina onder controle van de bedreigingsacteur. De link kan zelfs een gewone ankertag zijn die is ingebed in een e-mail, een chatbericht of een opmerking.
Na verantwoorde bekendmaking is het probleem verholpen in versie 4.3.2 die eerder deze week werd uitgebracht. Een beveiligingsonderzoeker onder de alias “Saggre” is gecrediteerd voor het ontdekken en rapporteren van de bug.
Patchstack zei dat de kwetsbaarheid voortkomt uit de Editor Events-module die CSRF-bescherming overslaat voor cookie-geverifieerde REST API-verzoeken telkens wanneer de letterlijke string “elementor/v1/events/” ergens in de verzoek-URI verschijnt.
“Omdat de verzoek-URI de querystring bevat en de querystring wordt geschreven door degene die de link samenstelt, kan elk REST-verzoek zichzelf afmelden voor die bescherming door een onschadelijk ogende parameter toe te voegen”, voegde het eraan toe.
De bypass is van toepassing op het volledige REST API-oppervlak van een site, inclusief de kernroutes van WordPress en de routes van elke andere plug-in die erop is geïnstalleerd. Een aanvaller zou deze maas in de wet kunnen misbruiken om een beheerdersaccount aan te maken via “/wp/v2/users” met behulp van een verzoek zoals hieronder:
https://example.com/wp-json/wp/v2/users
?_method=POST
&username=csrfadmin
&email=csrfadmin%40example.test
&password=...
&roles%5B%5D=administrator
&x=elementor/v1/events/
Omdat Elementor-releases vóór 4.3.0 de Editor Events-proxy niet leveren, worden deze niet beïnvloed door de fout. Gebruikers van de plug-in wordt geadviseerd om de nieuwste update zo snel mogelijk toe te passen om eventuele bedreigingen het hoofd te bieden.
