
Russische staatshackers bekend als Sterren Sneeuwstorm Volgens Microsoft hebben ze valse uitnodigingen voor evenementen gebruikt om mensen te misleiden om een achterdeur op hun Windows-computers te installeren.
De campagnes, gericht op mensen en organisaties die banden hebben met Oekraïne, hebben sinds januari meer dan 100 organisaties getroffen, voornamelijk in de VS en het VK. Ten minste één computer was geïnfecteerd, maar het aantal geschonden organisaties is niet bekendgemaakt.
Veiligheidsagentschappen in de VS, het VK, Australië, Canada en Nieuw-Zeeland zeiden in december 2023 dat Star Blizzard vrijwel zeker werkt onder Centrum 18 van de Russische Federale Veiligheidsdienst (FSB). De groep heeft lange tijd e-mailwachtwoorden gestolen door zich voor te doen als mensen die de doelwitten kennen.
In 2023 gebruikte het al nep-uitnodigingen voor conferenties en evenementen als lokaas, waarbij vaak berichten met een doelwit werden uitgewisseld voordat er een kwaadaardige link werd verzonden.
Microsoft telde dit jaar minstens dertien grotere campagnes, elk met tientallen tot honderden e-mails, bovenop de gebruikelijke gerichte phishing van de groep.
Sinds maart maken deze campagnes gebruik van e-mailaccounts op WordPress- en cPanel-websites, waarvan Microsoft er alle vertrouwen in heeft dat de groep voor dat doel heeft gehackt. Voorheen maakte de groep vooral gebruik van gratis e-maildiensten zoals Proton- en Microsoft-consumentenaccounts.
In 2025 verspreidde de groep zijn malware via valse CAPTCHA-pagina’s die doelen ertoe verleidden zelf opdrachten uit te voeren, een methode die bekend staat als ClickFix. Dit jaar is men overgestapt op een methode die Microsoft RedFlick noemt. RedFlick gebruikt geplande taken, taken die Windows automatisch uitvoert, om een achterdeur genaamd CosmicPulse te installeren.
In de uitnodigingen worden bekende denktanks of NGO’s als gastheer genoemd, zoals Chatham House en de Atlantic Council. Veel e-mails lijken afkomstig te zijn van de organisatie van het doelwit.
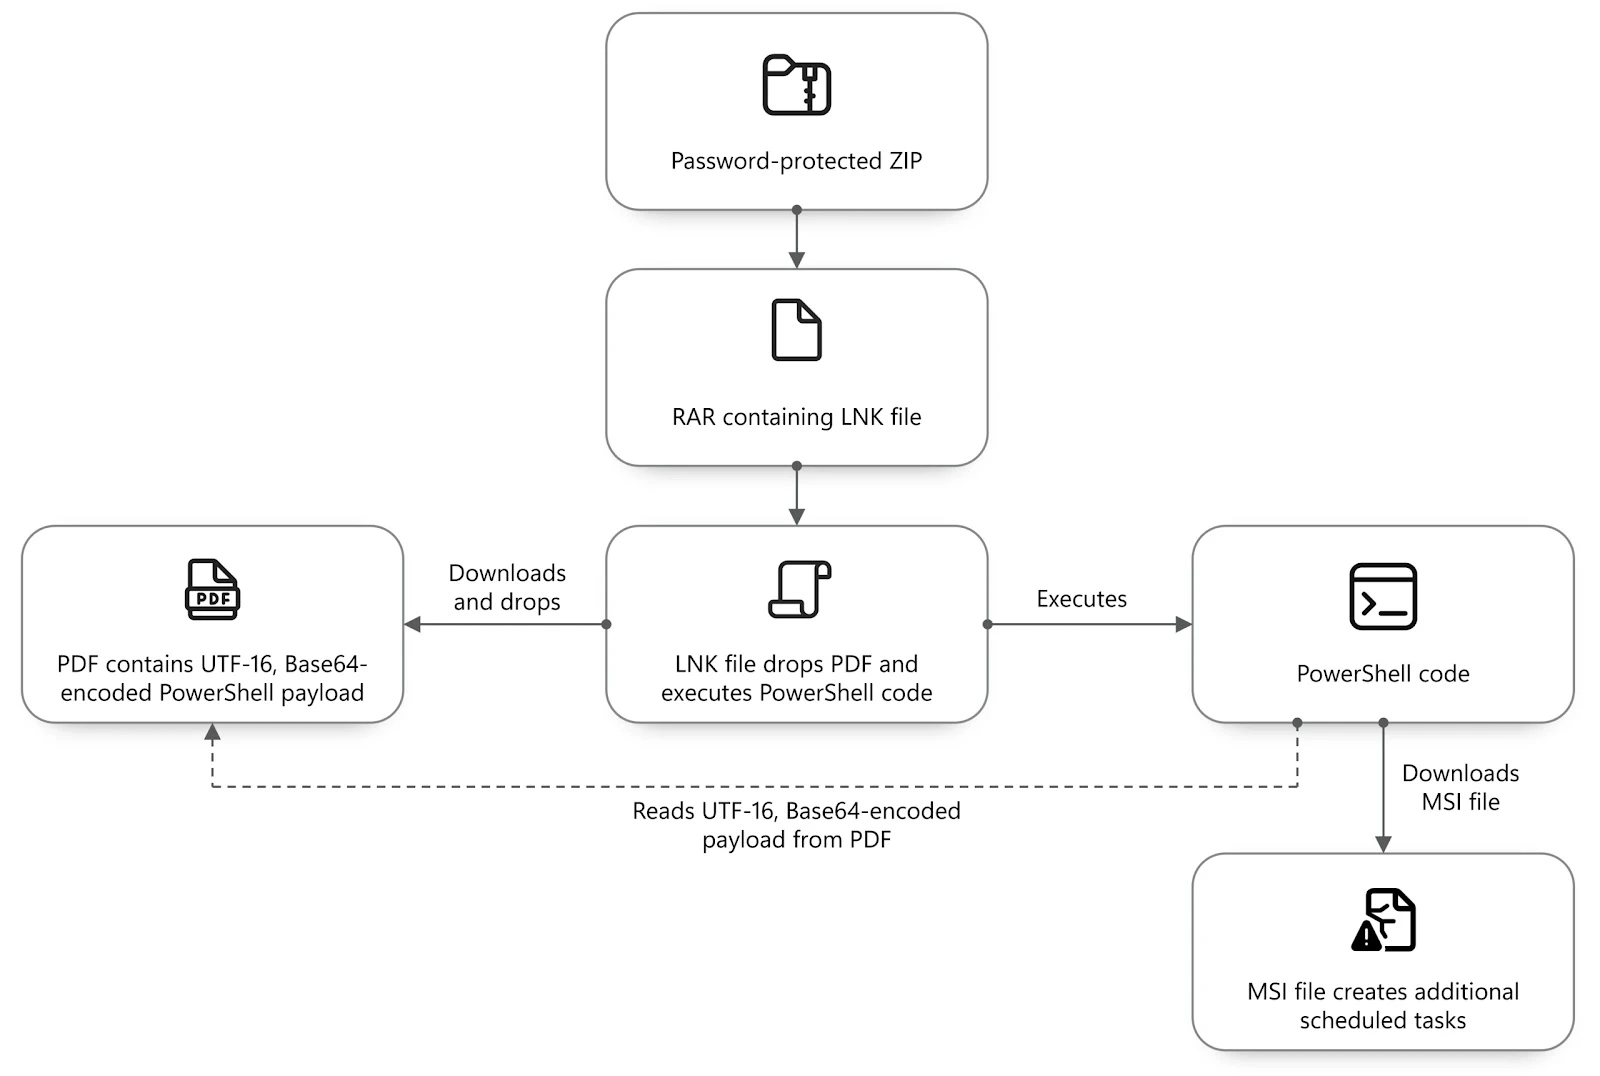
De eerste e-mail bevat meestal geen bijlage. Als het doelwit antwoordt, verzendt de groep een met een wachtwoord beveiligd RAR- of ZIP-archief, waarbij het wachtwoord in een afbeelding wordt weergegeven.
De eerste campagnes, in januari en februari, deden zich voor als Oekraïense autoriteiten en stuurden valse belastingcontroles en boeteberichten naar gebruikers van de Oekraïense e-mailservice Ukr.net. Latere lokmiddelen omvatten een kennisgeving van waterafsluiting voor hotels in Kiev en een betalingsaankondiging voor personeel van een internationale financiële organisatie.
Eén campagne in maart werkte anders. Mensen die reageerden op een uitnodiging met het thema Atlantic Council kregen volgens Microsoft een link naar DarkSword, een iPhone-exploitkit, in plaats van de Windows-achterdeur.
Proofpoint rapporteerde in maart e-mails met een Atlantic Council-thema van de groep, samen met een scherpe stijging van het e-mailvolume.
Trellix heeft vier van dergelijke e-mails gevonden die op 26 maart zijn verzonden. Het vertrouwen dat de e-mails naar DarkSword hebben geleid, is middelgroot, omdat de exploitpagina’s offline waren en er geen exploitcode werd teruggevonden.
Hoe de achterdeur binnenkomt
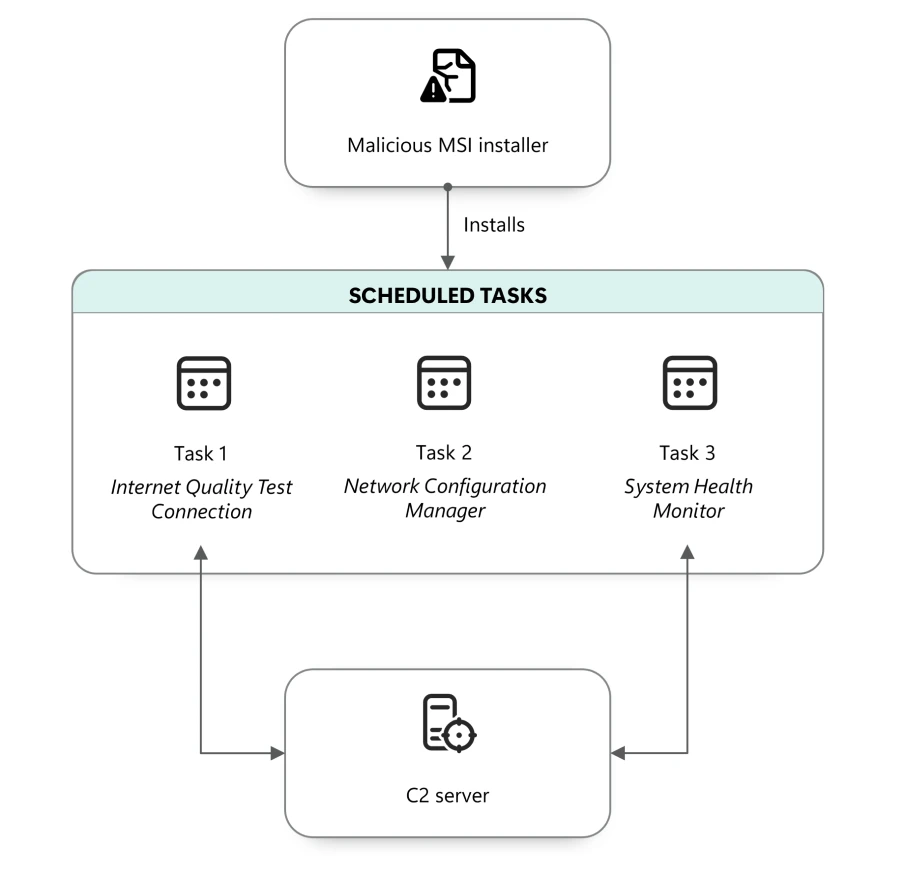
Microsoft heeft verschillende versies van de infectieketen getraceerd. In alle gevallen initieert een snelkoppelingsbestand (LNK), vermomd als een pdf, de aanval, en stelt een Windows Installer-pakket (MSI) geplande taken in.
Als u de snelkoppeling opent, worden stilletjes opdrachten uitgevoerd die het installatieprogramma van een externe server ophalen. In januari gebruikte een verborgen script het SSH-programma om het te downloaden. In juli downloadde de snelkoppeling een pdf met een verborgen opdracht die probeert het installatieprogramma op te halen.
In de versie van april heeft het installatieprogramma drie geplande taken gemaakt die op normale netwerkcomponenten lijken:
- Internetkwaliteitstest verbinding
- Netwerkconfiguratiemanager
- Systeemstatusmonitor
De eerste taak verzendt de computernaam en gebruikersnaam naar de command-and-control (C2)-server van de groep en kan meer code uitvoeren vanaf een externe locatie. De tweede stelt WebDAV in, een Windows-functie die een webadres opent alsof het een map is. De derde gebruikt control.exe, het Windows Configuratiescherm-programma, om de volgende fase vanaf de C2-server uit te voeren.
De volgende fase is een downloader vermomd als een item in het Configuratiescherm. Het installeert CosmicPulse, een op Python gebaseerde achterdeur. De downloader is degene die eerder werd gerapporteerd, genaamd NOROBOT of BAITSWITCH.
Microsoft zegt dat deze technieken overlappen met een campagne uit juni, gerapporteerd door Digital Security Lab Ukraine, die zich richtte op Oekraïense maatschappelijke organisaties. Bij die campagne werd gebruik gemaakt van valse uitnodigingen voor de Oekraïne Herstelconferentie. Het laboratorium noemde de aanvallers niet bij naam en kon de uiteindelijke lading niet herstellen.
Zowel in de lijst van Microsoft als in het rapport van juni verschijnen twee indicatoren, die uit een vergelijking van The Hacker News zijn gebleken: het IP-adres 103.160.59(.)97 en het domein secure-dns-hub(.)com. Het delen ervan bewijst op zichzelf niet dat dezelfde groep beide campagnes voerde.
Wat verdedigers kunnen controleren
Microsoft publiceerde zoekvragen en indicatoren voor de campagnes, met advies voor overheidsinstanties, NGO’s en denktanks die aan het Oekraïne-beleid werken of deze ondersteunen. Het stelt ook klanten op de hoogte die het als doelwit of gecompromitteerd beschouwt.
Eén domein, secure-dns-hub(.)com, was volgens het bedrijf nog steeds in gebruik toen Microsoft het rapport op 29 september publiceerde.
Organisaties die waarschijnlijk het doelwit zullen zijn, kunnen de volgende stappen ondernemen:
- Controleer afzenderadressen. In deze campagnes wordt de naam van de echte organisatie vóór het @-teken weergegeven in plaats van in het domein. Neem bij twijfel contact op met de afzender via een telefoonnummer of e-mailadres dat u al kent.
- Zoek naar de drie geplande taaknamen hierboven en naar de Microsoft Defender-detecties Trojan:Script/RedFlick en Backdoor:Python/CosmicPulse.
- Vergroot het tijdsbereik van Microsoft’s 3 Defender XDR-jachtquery’s, die slechts 7 dagen terugkijken zoals gepubliceerd. De geavanceerde jacht van Defender houdt tot 30 dagen aan onbewerkte gegevens bij, dus als u teruggaat naar januari, moeten logboeken langer worden bewaard, bijvoorbeeld in Microsoft Sentinel.
- Blokkeer of beperk uitgaande SSH-verbindingen die het bedrijf niet nodig heeft. De januariversie gebruikte SSH om het installatieprogramma op te halen.
- Als u Microsoft Defender gebruikt, schakelt u de regels voor het verminderen van het aanvalsoppervlak in die zeldzame, nieuwe of niet-vertrouwde uitvoerbare bestanden en onduidelijke scripts blokkeren.
- Gebruik phishing-bestendige aanmeldingsmethoden. De groep voert nog steeds wachtwoordphishing uit met Evilginx, een tool die ook sessiecookies kan stelen om tweefactorauthenticatie te omzeilen.
- Update iPhones naar iOS 26.3 of hoger, waarmee alle zes de tekortkomingen van DarkSword worden opgelost, en schakel de Lockdown-modus in waar dat nog niet mogelijk is, adviseert Trellix.
Het openbare rapport van Microsoft vermeldt geen specifieke opruimstappen voor een computer waarop de taken zijn gevonden. Defender XDR-klanten kunnen de bedreigingsanalyserapporten van het bedrijf bekijken, die aanbevolen reactieacties bevatten.
