
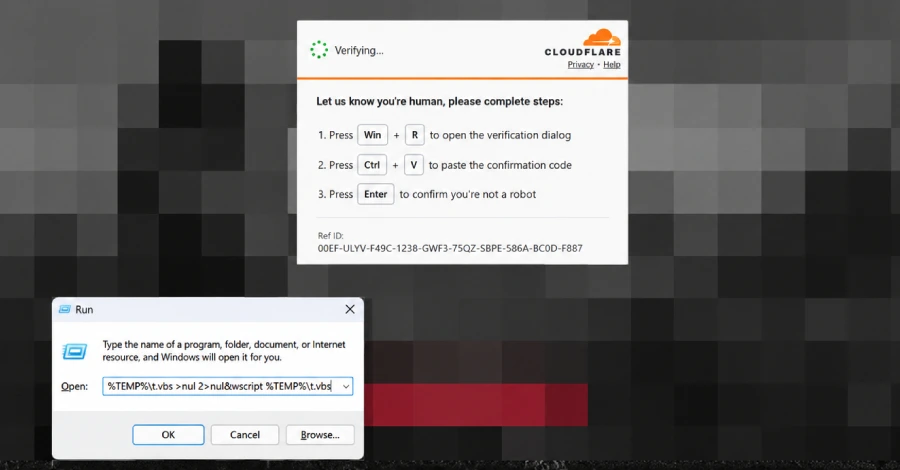
Een nieuw soort Klik op Repareren Bij een aanval worden gecompromitteerde websites gebruikt om gebruikers te misleiden zodat ze een kwaadaardige lading uitvoeren die in de cache van een webbrowser is opgeslagen.
“In plaats van externe payloads te downloaden en uit te voeren, zoals bij het typische aanvalspatroon, halen de websites bij deze aanval vooraf een scriptpayload op in de browsercache, vermomd als een PNG-bestand”, aldus het Microsoft Threat Intelligence-team in een bericht op X.
Wanneer het slachtoffer dus wordt gevraagd een kwaadaardig commando te plakken en uit te voeren (zoals het geval is bij ClickFix-aanvallen), wordt de in de cache opgeslagen website-inhoud uitgevoerd die al op het apparaat staat.
Het opmerkelijke aan deze aanpak van het smokkelen van browsercaches is dat aanvallers hierdoor het payload-script kunnen verbergen en de tekenlimietbeperkingen kunnen omzeilen die zijn opgelegd aan Windows Run (ook wel het dialoogvenster Uitvoeren genoemd). Het Windows Run-dialoogvenster, geactiveerd door Win + R, kapt elke invoer af die langer is dan ongeveer 260 tekens.
In de door Microsoft waargenomen aanvalsketen is de geënsceneerde payload een Visual Basic Script (VBScript), dat vervolgens “cmd.exe” aanroept om recursief bestanden op te sommen waarvan de naam begint met “f_” in de profielmap van de browser, zoals “%LOCALAPPDATA%MozillaFirefoxProfiles.”
“Het vergelijkt de bytelengte van elk bestand met een verwachte waarde”, legt Microsoft uit. “In plaats van te zoeken naar een markering binnen de inhoud zoals bij eerdere aanvallen, kopieert het een cache-item met een overeenkomende grootte naar %LOCALAPPDATA%Tempt.vbs, waardoor de in de cache opgeslagen payload een VBScript-extensie krijgt, en voert het deze vervolgens uit met wscript.exe. Kopieeruitvoer en fouten worden onderdrukt. De verwachte grootte varieert per variant.”
Het VBScript is ook ontworpen om hostinformatie te verzamelen via Windows Management Instrumentation (WMI), een PowerShell-script (“v.ps1”) op te halen van een externe server (“cocojambo(.)us(.)com/alfa”), en het vervolgens te starten. Het PowerShell-script fungeert als kanaal voor een tussenliggende PowerShell-payload die verantwoordelijk is voor het downloaden van de volgende fase (“cab.dat”).
Zodra het bestand is gedownload, wordt de inhoud ervan gelezen en uitgevoerd in een verborgen venster. De aanval maakt uiteindelijk de weg vrij voor .NET-assemblies die in het geheugen worden geladen en code injecteren in een nieuw gelanceerd legitiem Windows-proces (“timeout.exe”) met als doel browser- en apparaatreferenties aan te vallen.
Bovendien start het geïnjecteerde proces PowerShell om een secundaire fase in het geheugen te verkrijgen van “capsysnet(.)vg” en uitgaande verbindingen met “ciliabula(.)cc” te initiëren.
Dit is niet de eerste keer dat er payloads in de browsercache worden geplaatst als onderdeel van ClickFix-aanvallen. In oktober 2025 documenteerde Expel een aanvalsketen waarbij gebruik werd gemaakt van cachesmokkel om een ZIP-archief met malware af te leveren. De activiteit werd vervolgens geïdentificeerd als een Red Team-engagement uitgevoerd door Intrinsec.
ClickFix is de afgelopen twee jaar een buitengewoon populaire social engineering-techniek geworden. Het feit dat de aanval het slachtoffer verandert in een afleverkanaal voor het uitvoeren van malware, heeft het tot een aantrekkelijke initiële toegangsmethode gemaakt voor zowel cybercriminelen als nationale actoren.
In een proof-of-concept (PoC)-exploit die in augustus 2025 werd uitgebracht, demonstreerde CloudSEK hoe kunstmatige intelligentie (AI)-samenvattingssystemen ingebed in e-mailclients, browserextensies en productiviteitsplatforms kunnen worden bewapend om ransomware via ClickFix te leveren.
Concreet worden de payloads ingebed in HTML-inhoud met behulp van op CSS gebaseerde verduisteringsmethoden, zoals tekens met een breedte van nul, wit-op-wit tekst en positionering buiten het scherm, waardoor ze onzichtbaar zijn voor het menselijk oog, maar worden geparseerd door AI-systemen. Deze onzichtbare promptinjectie wordt vervolgens gebruikt om samenvattingen te genereren met door de aanvaller bestuurde ClickFix-instructies.
De aanval maakt gebruik van een methode die bekend staat als prompt overdosis, waarbij de payload tientallen keren wordt herhaald, zodat deze het contextvenster van het model domineert en de outputgeneratie stuurt.
“Wanneer dergelijke vervaardigde inhoud wordt geïndexeerd, gedeeld of gemaild, zal elk geautomatiseerd samenvattingsproces dat deze opneemt samenvattingen produceren met door de aanvaller gecontroleerde ClickFix-instructies”, aldus CloudSEK. “De waargenomen uitkomst bevestigt dat een snelle overdosis in combinatie met onzichtbare injectie met succes de legitieme context binnen samenvattingen kan omzeilen.”
Het ClickFix-ecosysteem is sinds de begindagen aanzienlijk geëvolueerd, aangejaagd door de beschikbaarheid van phishing-kits zoals IUAM die de creatie van ‘Fix-type’-aanvallen kunnen automatiseren. De commoditisering heeft de toetredingsdrempel verder verlaagd en de frequentie van deze campagnes versneld.
De anatomie van een ClickFix-aanval is een keten van meerdere stappen:
- Leid slachtoffers naar een valse (of gecompromitteerde) website waarop de ClickFix-lokmiddel wordt gehost, hetzij via phishing-e-mails of malvertising.
- Geef de probleemtrigger weer (bijvoorbeeld nepfout, CAPTCHA of browserupdate)
- Geef de “oplossing” op en instrueer de gebruiker een opdracht te kopiëren om deze aan te pakken. Bepaalde varianten gebruiken JavaScript om het klembord van het systeem te manipuleren en de opdracht te kopiëren.
- De gebruiker wordt vervolgens gevraagd de gekopieerde opdracht in het Windows Run-dialoogvenster, PowerShell, Windows Terminal, macOS Terminal of een ander vertrouwd systeemhulpprogramma te plakken.
- De opdracht haalt extra ladingen op, wat leidt tot de implementatie van malware.
Volgens CrowdStrike zijn incidenten met nep-CAPTCHA-aas in 2025 getuige geweest van een duizelingwekkende stijging van 563%.
ClickFix is effectief omdat het gebruikers overhaalt om door de aanvaller geleverde opdrachten uit te voeren onder het voorwendsel van CAPTCHA-verificaties, browserupdates of onverwachte fouten – situaties waar gebruikers routinematig mee te maken krijgen. De aanval maakt gebruik van dit ‘probleemoplossende’ thema om hen ertoe te verleiden hun eigen systemen te infecteren, waardoor de beveiligingscontroles effectief worden omzeild.
“Werknemers hebben regelmatig te maken met gebroken vergaderingen, authenticatie-uitdagingen, CAPTCHA-prompts, browserfouten en applicatieproblemen”, aldus CrowdStrike. “Een prompt die iemand vertelt een snelle stap voor probleemoplossing uit te voeren, kan veel minder verdacht aanvoelen dan een onverwacht uitvoerbaar bestand of een e-mailbijlage.”
Een andere reden waarom ClickFix werkt, is dat het afhankelijk is van standaardtools waar gebruikers op vertrouwen. In plaats van gebruikers te vragen een onbekend programma te downloaden dat argwaan kan wekken, maakt het gebruik van ingebouwde componenten van Windows en Mac, zoals PowerShell, Windows Run en Terminal, om de aanvalsketen te activeren.
“ClickFix-aanvallen combineren psychologische manipulatie met misbruik van legitieme besturingssysteemtools”, zegt Bob Erdman, associate vice-president van onderzoek en ontwikkeling bij Fortra. “Het gevaarlijke is dat je het commando zelf uitvoert. In plaats van rechtstreeks in te breken in de computer, overtuigt de aanvaller je om de deur te openen.”
In één door CTM360 geanalyseerde campagne zijn bedreigingsactoren waargenomen die gebruik maakten van bekende kwetsbaarheden in WordPress-plug-ins (bijvoorbeeld CVE-2026-6854) om de controle over websites over te nemen en ClickFix-lokmiddelen te injecteren. Het geïnjecteerde script maakt vervolgens gebruik van de EtherHiding-techniek om de actieve hostnaam van het kunstaas op te halen.
Het op blockchain gebaseerde mechanisme biedt extra voordelen doordat een aanvaller on-chain updates kan uitvoeren om de rotatie van de infrastructuur te vergemakkelijken zonder de aangetaste site te wijzigen. Volgens CTM360 zijn er meer dan 3.000 actief gecompromitteerde websites geïdentificeerd die valse pagina’s hosten, waarbij de aanvalsketens naar Vidar Stealer leiden.
“ClickFix presenteert minder malwaresignalen van het soort waarvoor traditionele verdedigingsmechanismen zijn gekalibreerd om te detecteren”, zei ReversingLabs in een rapport uit juli 2026. “Campagnes spelen zich snel af, met een veranderende infrastructuur die bedoeld is om detectie op basis van historische indicatoren te omzeilen.”
CrowdStrike van zijn kant zei dat het in juli 2026 had waargenomen dat het op Noord-Korea gerichte Stardust Chollima (ook bekend als BlueNoroff) cluster zich waarschijnlijk richtte op een werknemer van een financiële dienstverlener met behulp van een nep-site voor videoconferenties. Bij een bezoek aan de site zou de medewerker een nep-technisch probleem zijn tegengekomen, samen met een oplossing die hem de opdracht gaf een opdracht te kopiëren en te plakken.
De opdracht is ontworpen om een op PowerShell en VBScript gebaseerde infectieketen te activeren die twee voorheen ongedocumenteerde malwarefamilies levert, genaamd GeniexLoader en GeniexRAT.
Een andere nationale dreigingsactoren die verband houden met het gebruik van ClickFix is Sandworm. Er is waargenomen dat de door de Russische staat gesponsorde tegenstander vermoedelijke Oekraïense werknemers die bij organisaties in Frankrijk, de VS en Canada werken, heeft getarget met ClickFix-aanvallen om hen te misleiden om PowerShell-opdrachten uit te voeren die een VBScript-payload downloaden. Er wordt vermoed dat het ClickFix-aas werd geleverd via gecompromitteerde Oekraïense websites.
Om de dreiging tegen te gaan, beveelt Microsoft cloud-, web- en netwerkbescherming, applicatiecontrole en logboekregistratie van PowerShell-scriptblokken aan. Het dringt er ook bij organisaties op aan om verder te gaan dan alleen downloadgebeurtenissen en op zoek te gaan naar verdachte browseractiviteit, RunMRU-registersleutel, onderliggende WScript/PowerShell-processen en geplande taken.
“Een CAPTCHA mag gebruikers niet vragen om code uit te voeren”, voegde het eraan toe. “Gebruikers mogen geen opdrachten van verificatieprompts in Run, Terminal of PowerShell plakken, en moeten dergelijke verzoeken behandelen als potentiële initiële toegangspogingen.”
