
Volgens VulnCheck is er sprake van een kritieke beveiligingsfout die gevolgen heeft voor Rejeto HTTP File Server (HFS).
De kwetsbaarheid in kwestie is CVE-2026-61500 (CVSS-score: 9,3), een geval van sessievervalsing als gevolg van het gebruik van een zwakke pseudo-willekeurige nummergenerator (PRNG) die kan leiden tot een voorspelbare sleutel, die een aanvaller vervolgens kan gebruiken om ongeoorloofde toegang te verkrijgen en de controle over getroffen systemen over te nemen.
“Rejetto HFS 3.0.0 tot en met 3.2.0 ontleent zijn sessiecookie-ondertekeningssleutel aan de niet-cryptografische Math.random()-generator en maakt de uitvoer van dezelfde generator bekend aan niet-geverifieerde clients tijdens het inloggen”, aldus een adviesorgaan voor de fout.
“Een aanvaller op afstand kan een klein aantal inlogreacties verzamelen, de status van de generator reconstrueren, de ondertekeningssleutel herstellen en een geldige beheerderssessiecookie vervalsen, wat leidt tot volledige beheerderstoegang en uitvoering van externe code via de server_code-configuratiefunctie.”
Horizon3.ai-onderzoeker Zach Hanley zei in een bericht gepubliceerd op 30 september 2026 dat het Mythos-model van Anthropic werd gebruikt om de kwetsbaarheid te ontdekken, en beschreef het als een authenticatie-bypass die het uitvoeren van willekeurige externe code op Rejetto HFS mogelijk maakt.
“De administratieve API van Rejetto HFS maakt aangepaste eindpunten mogelijk die willekeurig JavaScript kunnen uitvoeren”, aldus Hanley. “Gecombineerd bood dit een duidelijk pad van niet-geauthenticeerde toegang naar administratieve controle en uiteindelijk uitvoering van code op afstand.”
In juli 2026 is een patch voor het beveiligingslek uitgebracht in versie 3.2.1. Het duurde echter tot eind september voordat een op Python gebaseerde proof-of-concept (PoC) exploit publiekelijk werd vrijgegeven door een beveiligingsonderzoeker genaamd Alejandro Ramos (ook bekend als aramosf).
“HFS genereerde zijn Koa-sessie-cookie-ondertekeningssleutel met JavaScript Math.random() en gaf de uitvoer van dezelfde V8 PRNG vrij in de niet-geverifieerde SRP-inloghandshake”, merkte Ramos op. “Een aanvaller kan de PRNG-status reconstrueren, de ondertekeningssleutel herstellen, een beheerderssessie smeden en de gedocumenteerde server_code-configuratiefunctie gebruiken om JavaScript op de server uit te voeren.”
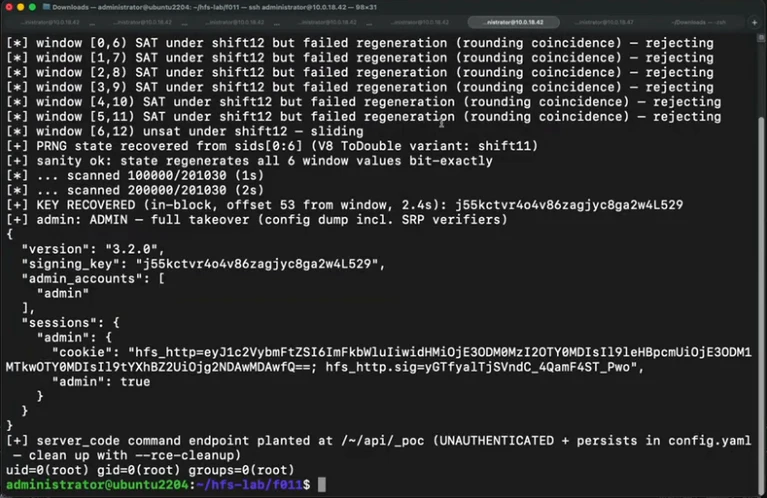
Volgens Patrick Garrity van VulnCheck werden exploitatiepogingen gedetecteerd op 1 oktober 2026, een dag nadat Horizon3.ai aanvullende details over de fout had gepubliceerd. Het cyberbeveiligingsbedrijf zei dat het een niet bij naam genoemde bedreigingsacteur in China heeft geïdentificeerd die zich richt op echte kwetsbare hosts in de VS
CVE-2026-61500 is na CVE-2024-23692 (CVSS-score: 9,8) de tweede kwetsbaarheid in Rejetto HTTP File Server (CVSS-score: 9,8) die actief in het wild wordt uitgebuit. In juli 2024 werd waargenomen dat meerdere bedreigingsactoren de fout bewapenden om cryptocurrency-mijnwerkers, Trojaanse paarden en een malware genaamd HATVIBE te leveren.
