
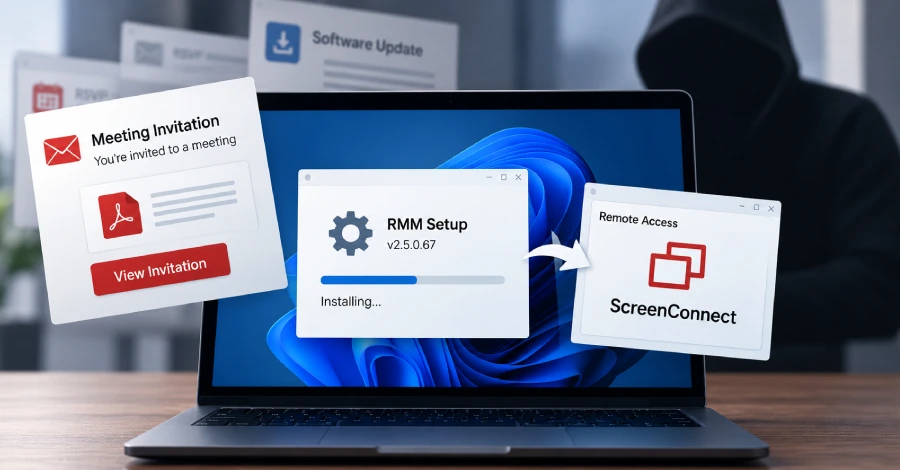
Microsoft heeft gewaarschuwd voor phishingcampagnes waarbij een installatieprogramma voor de MSP360 Remote Monitoring and Management (RMM)-software wordt verspreid onder het mom van uitnodigingen voor vergaderingen, lokmiddelen met PDF-thema, aanwijzingen voor software-updates en andere social-engineering-inhoud.
“Eenmaal uitgevoerd, zorgde het legitieme MSP360-installatieprogramma, verspreid onder een misleidende bestandsnaam, voor toegang op afstand op de getroffen apparaten en stelde het bedreigingsactoren in staat om een eerste voet aan de grond te krijgen met behulp van vertrouwde administratieve software”, aldus het Microsoft Security Research-team.
Het eerste steunpunt wordt vervolgens gebruikt om een ConnectWise ScreenConnect-client te downloaden en te installeren, waardoor bedreigingsactoren een redundant kanaal voor externe toegang tot gecompromitteerde eindpunten wordt geboden. De toegang wordt vervolgens misbruikt om aanvullende hulpmiddelen te leveren en informatieverzameling en toegang tot inloggegevens uit te voeren. De activiteit is niet toegeschreven aan een bekende dreigingsactoren of -groep.
De uit meerdere fasen bestaande inbraakketen, die de Windows-maker in juli 2026 ontdekte, begint met phishing-e-mails waarin een digitaal ondertekend MSP360 RMM v2.5.0.67-installatieprogramma wordt verspreid onder misleidende namen zoals hieronder:
- VIP_ECARD_INVITATION_rmm_v2.5.0.67_oid(geredigeerd).exe
- ZoomSetup_Installation_v2.5.0.67_ oid(geredigeerd).exe
- PDF Reader & Editor de Adobe Acrobatte_rmm_v2.5.0.67_ oid(geredigeerd).exe
- RSVP_INVITATION_E_CARD_rmm_v2.5.0.67_ oid(geredigeerd).exe
- SSA.GOV_STATEMENT_rmm_v2.5.0.67_ oid(geredigeerd).exe
De installatiepakketten worden geplaatst op een door de aanvaller gecontroleerde infrastructuur en legitieme cloudservices, waaronder Amazon S3, Cloudflare R2, Dropbox, GitLab en Supabase.
Eenmaal gelanceerd laat het installatieprogramma meerdere DLL’s vallen, terwijl het zichzelf opnieuw start door de Windows User Account Control (UAC)-verhogingsworkflow aan te roepen om in een geprivilegieerde context te draaien, permanente toegang tot stand te brengen door MSP360 te implementeren en de RMM-tool te gebruiken om PowerShell uit te voeren voor het heimelijk installeren van ScreenConnect.
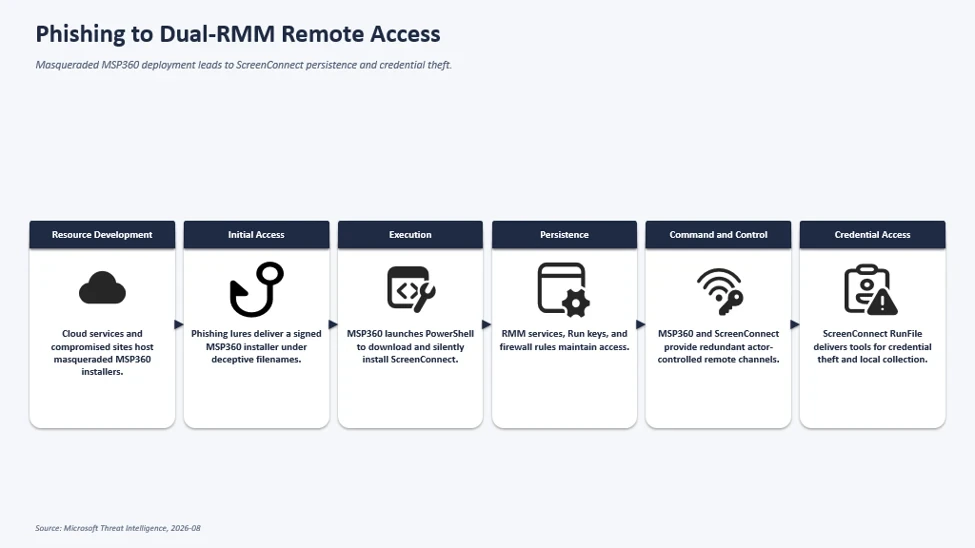
Het installatieprogramma inventariseert ook de geïnstalleerde .NET-runtimes en registreert twee Windows-services (RMM.Agent.exe en RMM.Agent.Launcher.exe) en maakt op het register gebaseerde autorun-vermeldingen om ervoor te zorgen dat MSP360 automatisch wordt gestart wanneer gebruikers zich aanmelden bij de machine.
Bovendien wijzigt het de Windows Firewall-configuratie om inkomend UDP-verkeer naar MSP360 (dwz RMM.Agent.exe) op poort 48678 toe te staan.
De dual-RMM-aanval op afstand stelt de aanvaller in staat extra uitvoerbare bestanden over te dragen en post-compromisactiviteiten te vergemakkelijken, terwijl kwaadaardige activiteiten worden gecamoufleerd binnen reguliere beheerworkflows op afstand. De payloads worden uitgevoerd via de eigen RunFile-functionaliteit van ScreenConnect.
Microsoft zei dat het in juli 2026 ook een afzonderlijke reeks aanvallen had waargenomen waarbij MSP360 werd overgeschakeld naar Faronics Deploy Agent om een weg naar binnen te vinden, en deze vervolgens gebruikte om ScreenConnect te downloaden en te installeren. Dit suggereert dat de dreigingsactoren meerdere RMM-tools inzetten voor externe toegang.
“Deze activiteit benadrukt hoe bedreigingsactoren legitieme software voor extern beheer blijven misbruiken om op te gaan in de normale IT-activiteiten, terwijl de toegang behouden blijft en de detectiemogelijkheden worden beperkt”, aldus Microsoft.
“De combinatie van MSP360 en ScreenConnect voorzag de bedreigingsacteur van redundante beheerkanalen op afstand en maakte de overdracht, uitvoering en beheer van extra tools mogelijk tijdens de daaropvolgende stadia van de inbraak.”
