
Bedreigingsactoren hebben een inmiddels gepatcht beveiligingslek in de Zimbra Collaboration Suite (ZCS) ingezet om webshells te implementeren en toegang te krijgen tot mailboxgegevens, zo blijkt uit bevindingen van het Microsoft Security Research-team.
De aanval exploiteert CVE-2026-73570 (CVSS-score: 8,9), een niet-geverifieerde fout in het injecteren van opdrachten in het besturingssysteem die kan leiden tot uitvoering van externe code wanneer Simple Network Management Protocol (SNMP)-meldingen zijn ingeschakeld en het optionele zimbra-snmp-pakket is geïnstalleerd.
Exploitatie van CVE-2026-73570 kan worden geactiveerd door een speciaal vervaardigd SMTP-verzoek (dat wil zeggen, e-mail naar blootgestelde Zimbra-servers zonder dat authenticatie of gebruikersinteractie vereist is). Het beveiligingslek werd in juli 2026 door Zimbra gepatcht met de release van versie 10.1.20.
“Na succesvolle exploitatie omvatten de waargenomen activiteiten onder meer de inzet van JSP-webshells en reverse shells, escalatie van bevoegdheden, aanhoudende tools voor externe toegang en geheugenondersteunde uitvoering”, aldus de technologiegigant. “Dreigingsactoren hadden ook toegang tot e-mail en verzamelden authenticatie- en mailboxgegevens, waarbij archiefcreatie en daaropvolgende overdrachtsactiviteiten werden waargenomen.”
Microsoft zei dat het getroffen organisaties in meer dan één regio en sector heeft geobserveerd, hoewel niet elke host elke fase van de aanvalsketen vertoonde. Het is momenteel niet bekend wie er achter de aanslagen zit.
Details over de actieve exploitatie van CVE-2026-73570 werden voor het eerst benadrukt door het Poolse Computer Emergency Response Team (CERT Polska) in augustus 2026, waarbij het bureau gebruikers aanspoorde om het bestand “/var/log/zimbra.log” te controleren op verdachte herstarts van de Zimbra-service, en te zoeken naar bestanden die zijn gemaakt in tijdelijke mappen en Zimbra “webapps”-mappen.
Later die maand voegde de Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) de fout officieel toe aan zijn Known Exploited Vulnerabilities (KEV)-catalogus, met de opdracht dat federale instanties de oplossingen vóór 24 augustus 2026 zouden toepassen.
Op basis van telemetriegegevens werd de door Microsoft gedocumenteerde aanvalsactiviteit geïdentificeerd “tijdens de periode” tussen 20 juli 2026, toen Zimbra versie 10.1.20 werd uitgebracht, en 13 augustus 2026, toen de fout openbaar werd gemaakt.
Meer specifiek werden tussen 28 juli en 7 augustus 2026 twee verschillende out-of-band scantools gevonden die het injectiepad aftasten om de uitvoering van commando’s te valideren zonder een vervolglading af te leveren.
De aanvallers misbruikten vervolgens dit initiële toegangspad om opdrachten uit te voeren als het “zimbra”-serviceaccount en meerdere JSP-webshells in Jetty- en mailboxd-applicatiepaden te implementeren voor redundantie, evenals kwaadaardige payloads rechtstreeks via wget of curl te downloaden en uit te voeren, en interactieve reverse shells tot stand te brengen.
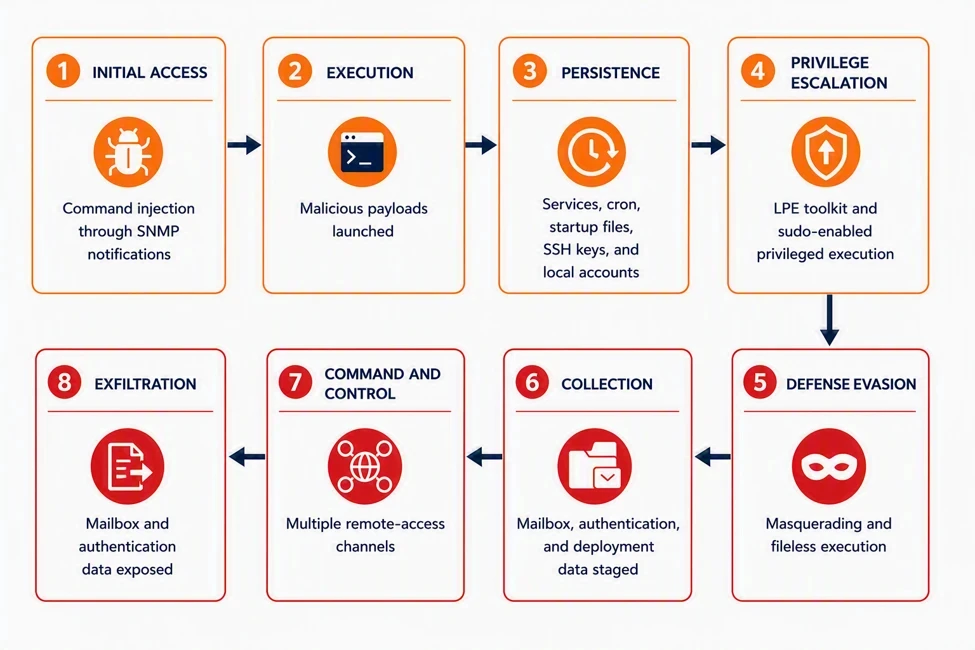
“Andere uitvoeringsketens gebruikten cron, systemd of memfd_create om terugkerende of door het geheugen ondersteunde uitvoering te behouden”, aldus Microsoft. “In sommige gevallen hebben aanvallers tijdelijk schrijftoegang tot een openbare map ingeschakeld om de webshell te implementeren en vervolgens de maprechten hersteld, waardoor de zichtbaarheid van de wijziging tijdens basismachtigingscontroles werd beperkt.”
Enkele van de daaropvolgende stappen die door de bedreigingsacteur worden ondernomen, worden hieronder opgesomd:
- Breng de Zimbra-implementatie in kaart met behulp van zmprov om mailbox- en MTA-knooppunten te identificeren voor omgevingsdetectie.
- Controleer op de aanwezigheid van de Zimbra SSH-identiteit om waarschijnlijk de verplaatsing tussen Zimbra-hosts te vergemakkelijken.
- Gebruik een privilege-escalatietechniek die het “zimbra”-serviceaccount onbeperkte en wachtwoordloze sudo-toegang verleent door het configuratiebestand “/etc/pam.d/sudo” te wijzigen.
- Maak een systemd-service met de naam “zimlog.service” voor een tweede persistentiemechanisme dat de uitvoering bij het opstarten van het systeem tot stand brengt.
- Richt je op de gecentraliseerde service- en authenticatiegeheimen van Zimbra door de opdracht “zmlocalconfig -s” op de server te gebruiken in plaats van achter individuele mailboxwachtwoorden aan te gaan. De herstelde inloggegevens worden vervolgens gebruikt voor geverifieerde LDAP-query’s om hoogwaardige kenmerken op te halen, zoals zimbraPreAuthKey, zimbraAuthTokenKey en zimbraTwoFactorAuthSecret.
- Gebruik de bestaande SSH-identiteit van Zimbra op “/opt/zimbra/.ssh/zimbra_identity” om laterale verplaatsing tussen andere vertrouwde knooppunten in het cluster mogelijk te maken. Rsync wordt gebruikt om JSP-webshells en andere helperscripts tussen knooppunten over te dragen.
- Gebruik een OpenSSL-gecodeerde omgekeerde shell voor de door de aanvaller bestuurde infrastructuur om opdrachtuitvoering uit te voeren, de payload op te halen en de opdrachtuitvoer te onderscheppen.
In ten minste één campagne is gebleken dat de aanvallers een lichtgewicht shell-downloader gebruiken voor een Zimdown2 Go-binair bestand dat vervolgens fungeert als installatieprogramma voor de Zimclient2-agent voor externe toegang. Zimclient2 biedt interactieve shell-toegang, bidirectionele bestandsbewerkingen en SOCKS5-proxying.
“Het ondersteunde WebSocket-, TLS- en onbewerkte TCP-transporten, waardoor veerkrachtige toegang op afstand werd geboden en het netwerk mogelijk door gecompromitteerde Zimbra-servers kon draaien”, aldus Microsoft. “Bewijsmateriaal identificeerde verschillende persistentiemechanismen die verband houden met de payload, waaronder systemd services, OpenRC, cron, shell-opstartbestanden, geautoriseerde SSH-sleutels en het aanmaken van lokale accounts.”
Ook geassocieerd met de activiteit is de inzet van Zimbra-specifieke payloads. Dit omvat een op Go gebaseerd uitvoerbaar bestand dat probeert de inloggegevens van de Zimbra-serviceaccount te extraheren uit “/opt/zimbra/conf/localconfig.xml”, en deze waarden gebruikt om MySQL- en LDAP-verbindingsreeksen naar de Zimbra MySQL-instantie te construeren en de inhoud van de volgende databasetabellen te exporteren –
- postbus
- mailbox_metadata
- mobiele apparaten
- out_of_office
- Alle tabellen in de zimbra.* naamruimte
Het implantaat verzamelt en ensceneert ook referenties, certificaten, LDAP-geheimen, mailregels en configuratieartefacten. De verzamelde bestanden worden gecomprimeerd in een ZIP-archief voor daaropvolgende overdracht naar een extern eindpunt.
“Op een gecompromitteerde Zimbra-server heeft de acteur recente back-upinhoud van zijn mailbox gearchiveerd in /opt/zimbra/final.tar.gz”, aldus Microsoft. “De acteur heeft AzCopy vervolgens gedownload van hxxps://aka(.)ms/downloadazcopy-v10-linux en heeft het aangeroepen met een door de operator geleverde Azure Blob SAS-URL gericht op wsweb03(.)blob(.)core(.)windows(.)net/log/windows.log.”
“Deze activiteit toont het verzamelen van mailboxgegevens, het opzetten van lokale archieven en een exfiltratiepoging met behulp van cloudopslagtools; het beschikbare bewijsmateriaal bevestigt niet dat de overdracht succesvol is voltooid.”
Om de dreiging het hoofd te bieden, wordt organisaties geadviseerd de updates onmiddellijk toe te passen. Als patchen geen optie is, wordt aanbevolen om het zimbra-snmp-pakket te verwijderen, SNMP-meldingen uit te schakelen en SNMP- en SMTP-toegang alleen te beperken tot vertrouwde hosts. Andere beveiligingen zijn onder meer het roteren van Zimbra-authenticatiegeheimen, het scannen van de server op redundante webshell-persistentie.
