
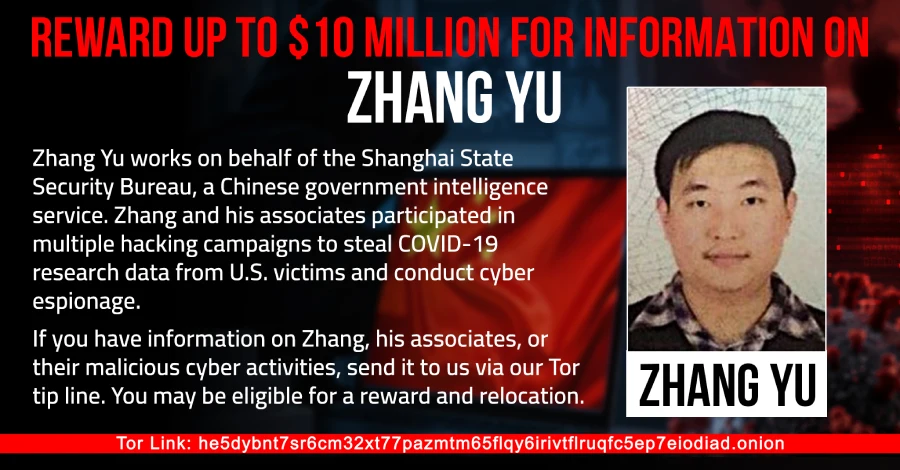
Het Amerikaanse ministerie van Buitenlandse Zaken biedt tot $10 miljoen aan voor informatie die leidt tot de identificatie of locatie van Zhang Yu, een Chinese staatsburger die in de Verenigde Staten is aangeklaagd in verband met de Microsoft Exchange Server-aanvallen van 2021, bekend als HAFNIUM.
De beloning is bedoeld voor informatie die leidt tot zijn identificatie of locatie, meldde de nieuwszender NTD deze week, daarbij verwijzend naar een bericht van het Rewards for Justice-programma van het ministerie.
Zhang is nog steeds op vrije voeten, zeggen de Amerikaanse autoriteiten, wat betekent dat hij niet is gearresteerd. De aanklachten tegen hem zijn niet door de rechtbank getoetst.
Rewards for Justice is het beloningsprogramma voor de nationale veiligheid van het ministerie van Buitenlandse Zaken. Het zegt dat het sinds 1984 meer dan 250 miljoen dollar heeft betaald aan meer dan 125 mensen.
Zhang wordt gezocht vanwege zijn vermeende rol in “kwaadwillige cyberactiviteiten tegen Amerikaanse kritieke infrastructuur”, citeerde NTD het bericht.
Het bedrag en die bewoording komen overeen met een aanbod dat het programma al in januari 2025 deed. Dat aanbod was bedoeld voor informatie over iedereen die op aanwijzing van een buitenlandse regering kritieke Amerikaanse infrastructuur hackt.
Zhang en een tweede man, Xu Zewei, worden samen aangeklaagd voor de federale rechtbank in Houston. De aanklacht, het document waarin de aanklacht wordt uiteengezet, telt negen punten.
Het dateert van november 2023 en werd in juli 2025 openbaar gemaakt. Sindsdien heeft het ministerie van Justitie het publiek om informatie gevraagd over de verblijfplaats van Zhang.
De vermeende hacking vond plaats tussen februari 2020 en juni 2021.
Xu werd in juli 2025 op verzoek van de Verenigde Staten in Milaan gearresteerd en Italië heeft hem in april 2026 uitgeleverd aan de Verenigde Staten.
Xu “is een van de vele contractanten die de Chinese overheid gebruikt om haar aandeel in cyberoperaties te verdoezelen, en anderen die hetzelfde doen lopen hetzelfde risico”, zei Brett Leatherman, adjunct-directeur van de Cyber Division van de FBI, destijds.
Waar Zhang van wordt beschuldigd
Amerikaanse autoriteiten omschrijven Zhang als directeur bij Shanghai Firetech Information Science and Technology, een bedrijf uit Shanghai.
Volgens de aanklacht werkte hij aan taken die waren toegewezen door het Shanghai State Security Bureau, hield hij toezicht op hacking door ander Firetech-personeel en coördineerde hij de hacking met Xu. Het bureau is een afdeling van het Chinese Ministerie van Staatsveiligheid (MSS), een inlichtingendienst.
Xu zou voor een tweede bedrijf in Shanghai hebben gewerkt, Shanghai Powerock Network. Het ministerie van Justitie noemt Powerock een van de vele ‘faciliterende’ bedrijven die hackten voor de Chinese overheid, en zegt dat China particuliere bedrijven en aannemers gebruikt om zijn rol te verbergen.
De aanklacht betreft twee reeksen inbraken. De eerste, begin 2020, was gericht tegen Amerikaanse universiteiten en wetenschappers die werkten aan COVID-19-vaccins, -behandeling en -testen. De tweede, van eind 2020, maakte gebruik van tekortkomingen in Microsoft Exchange Server in de campagne die later HAFNIUM werd genoemd.
Op of rond 30 januari 2021 zou Xu tegen Zhang hebben gezegd dat hij het netwerk van een universiteit in Texas had gecompromitteerd.
Tot de vermeende slachtoffers behoren twee universiteiten in Texas en een internationaal advocatenkantoor met een kantoor in Washington, DC
De HAFNIUM-campagne
Microsoft maakte de Exchange-aanvallen op 2 maart 2021 bekend en bracht oplossingen uit voor vier zero-day-fouten, waaronder het probleem dat bekend staat als ProxyLogon.
Het gaf HAFNIUM de schuld, die het omschreef als “een groep die werd geacht door de staat te worden gesponsord en vanuit China opereerde”. Microsoft volgt de groep nu als Silk Typhoon.
Binnen enkele dagen zag Microsoft dat andere hackgroepen dezelfde fouten gebruikten.
De FBI zegt dat de HAFNIUM-campagne als geheel meer dan 12.700 Amerikaanse organisaties in gevaar heeft gebracht.
In juli 2021 zeiden de Verenigde Staten en partnerregeringen dat hackers die banden hadden met de MSS de campagne uitvoerden. In het rapport van Microsoft uit 2021 werden een groep en een land genoemd. De namen Xu Zewei en Zhang Yu komen uit de Amerikaanse aanklacht.
